


GESDATA CONSULTING VALENCIA
Consultoría ISO 42001: gobierna la inteligencia artificial con un sistema de gestión certificable
Consultoría ISO 42001 para empresas que desarrollan, integran o utilizan inteligencia artificial. Te ayudamos a implantar un sistema de gestión de IA conforme a ISO/IEC 42001:2023: inventario de usos, roles, análisis de riesgos, evaluación de impacto, controles del Anexo A y preparación de la auditoría de certificación.
Aplicamos la misma metodología que en nuestros proyectos de ISO 27001 y ENS, de modo que la IA se incorpore a los sistemas de gestión que ya tienes en lugar de crear otro en paralelo.
Solicitar diagnóstico ISO 42001
LA NORMA
Qué es ISO/IEC 42001 y para qué sirve
ISO/IEC 42001 es la norma internacional que establece los requisitos para crear, implantar, mantener y mejorar un sistema de gestión de IA (SGIA o, en inglés, AIMS). La publicaron ISO e IEC en diciembre de 2023 y está pensada para cualquier organización que desarrolle, proporcione o utilice productos o servicios basados en IA, sea cual sea su tamaño o sector.
No es una norma técnica sobre algoritmos: es un sistema de gestión de IA. Su objetivo es que la organización sepa qué sistemas de IA usa, quién responde de ellos, qué riesgos e impactos pueden tener sobre las personas y qué controles aplica para que su uso sea responsable, transparente y seguro.
Comparte la estructura armonizada de las normas ISO de sistemas de gestión. Si ya conoces ISO 27001, reconocerás las cláusulas, la Declaración de Aplicabilidad, la auditoría interna y la revisión por la dirección. Lo que cambia es el objeto: los riesgos propios de la IA, como sesgos, falta de transparencia, calidad de los datos o uso indebido.
ISO 42001 en cinco datos
- Norma: ISO/IEC 42001:2023, primera edición (comité ISO/IEC JTC 1/SC 42).
- En español: UNE publicó la versión española en abril de 2025.
- Estructura: cláusulas 4 a 10, comunes a las normas de sistemas de gestión.
- Anexo A: 38 controles de referencia agrupados en 9 dominios.
- Naturaleza: voluntaria y certificable por una entidad de certificación independiente.
A QUIÉN SE DIRIGE
¿Qué organizaciones necesitan un sistema de gestión de IA?
La norma no distingue por tamaño: lo que importa es el papel que la organización tiene respecto a la IA y el riesgo de los usos. Estos son los perfiles con los que más sentido tiene la implantación ISO 42001 y, por tanto, una consultoría ISO 42001:
Empresas que desarrollan IA
Fabricantes de software, startups y departamentos de desarrollo que entrenan, ajustan o integran modelos en sus productos y necesitan demostrar un ciclo de vida controlado.
Organizaciones que usan IA de terceros
Empresas que incorporan asistentes de IA generativa, análisis predictivo o automatización en procesos de clientes, personal o toma de decisiones.
Proveedores que deben dar garantías
Empresas tecnológicas a las que sus clientes, en sus pliegos o cuestionarios de proveedores, piden evidencias de una gestión responsable de la IA.
Organizaciones con ISO 27001 o ENS
Quienes ya tienen un sistema de gestión de la seguridad pueden ampliarlo a la IA aprovechando políticas, riesgos, auditorías y evidencias.
MARCO NORMATIVO
ISO 42001 y el Reglamento Europeo de Inteligencia Artificial
El Reglamento (UE) 2024/1689 de inteligencia artificial (RIA) es una obligación legal; ISO/IEC 42001 es una norma voluntaria. Se complementan, pero no son lo mismo:
Aspecto
ISO/IEC 42001
Reglamento de IA (RIA)
Naturaleza
Norma voluntaria y certificable
Reglamento de la UE de aplicación directa
Enfoque
Sistema de gestión y mejora continua
Obligaciones según el rol (proveedor, responsable del despliegue…) y el nivel de riesgo
Quién la exige
La propia organización o sus clientes
La ley, con supervisión de las autoridades (en España, la AESIA)
Cómo se demuestra
Auditoría de una entidad de certificación
Documentación, evaluación de la conformidad y registro, según el caso
El RIA se aplica de forma escalonada. Desde el 2 de febrero de 2025 rigen las prácticas prohibidas y la alfabetización en IA del personal. El Reglamento Ómnibus Digital sobre IA (Reglamento (UE) 2026/1744), en vigor desde el 27 de julio de 2026, ha retrasado las obligaciones de los sistemas de alto riesgo: al 2 de diciembre de 2027 para los del Anexo III y al 2 de agosto de 2028 para los del Anexo I.
Lo que ISO 42001 aporta y lo que no
Aporta
Un sistema de gestión de IA ofrece un método ordenado para inventariar la IA, asignar responsabilidades, gestionar riesgos e impactos y conservar evidencias, que también sirve de base para preparar las obligaciones del RIA.
No sustituye
Certificarse en ISO 42001 no equivale a cumplir el RIA. Hay que comprobar, sistema por sistema, el rol de la organización y las obligaciones que le corresponden.
No certificamos
La certificación la emite una entidad de certificación independiente. Gesdata Consulting te ayuda a implantar el sistema y a preparar la auditoría.
REQUISITOS
Qué exige ISO 42001: cláusulas 4 a 10
Los requisitos certificables del sistema de gestión de IA están en las cláusulas 4 a 10. Son las piezas que revisa el auditor y las que trabajamos en la consultoría ISO 42001:
4. Contexto
Cuestiones internas y externas, partes interesadas, rol de la organización respecto a la IA y alcance del sistema.
5. Liderazgo
Compromiso de la dirección, política de IA y asignación de roles, responsabilidades y autoridades.
6. Planificación
Análisis y tratamiento de riesgos de IA, Declaración de Aplicabilidad, evaluación de impacto de los sistemas de IA y objetivos.
7. Apoyo
Recursos, competencia del personal, concienciación, comunicación e información documentada.
8. Operación
Control de los procesos, aplicación del tratamiento de riesgos y evaluaciones de impacto periódicas y ante cambios relevantes.
9. Evaluación
Seguimiento y medición, auditoría interna y revisión por la dirección.
10. Mejora
No conformidades, acciones correctivas y mejora continua del sistema.
Anexos B, C y D
Guía de implantación de los controles, objetivos y fuentes de riesgo orientativas, y uso del sistema en distintos sectores.
CONTROLES
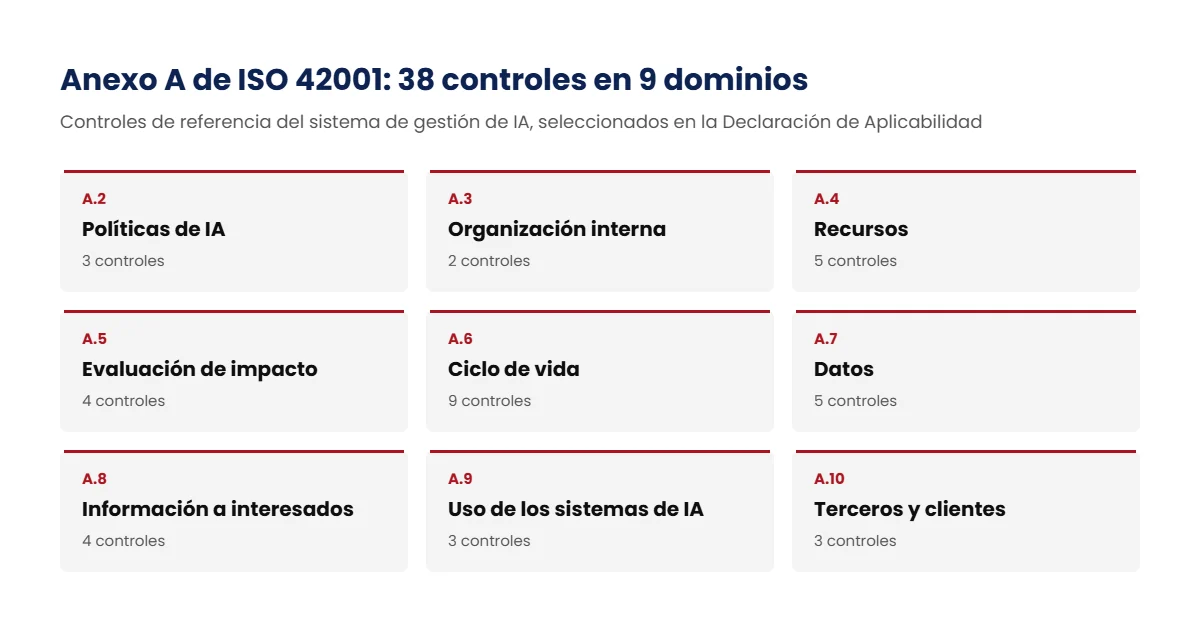
El Anexo A de ISO 42001: 38 controles en 9 dominios
El Anexo A recoge los controles de referencia. Igual que en ISO 27001, la organización decide cuáles aplica según sus riesgos y justifica las exclusiones en la Declaración de Aplicabilidad.
Dominio
Qué cubre
Controles
A.2 Políticas de IA
Política de IA, alineación con otras políticas y revisión
3
A.3 Organización interna
Roles y responsabilidades, y canal para comunicar inquietudes
2
A.4 Recursos
Datos, herramientas, capacidad de cómputo y personas
5
A.5 Evaluación de impacto
Proceso y documentación del impacto en personas, grupos y sociedad
4
A.6 Ciclo de vida
Requisitos, diseño, verificación, despliegue, operación, documentación técnica y registros
9
A.7 Datos
Adquisición, calidad, procedencia y preparación de los datos
5
A.8 Información a las partes interesadas
Información a usuarios, comunicación externa e incidentes
4
A.9 Uso de los sistemas de IA
Uso responsable, objetivos y uso previsto
3
A.10 Terceros y clientes
Reparto de responsabilidades, proveedores y clientes
3
QUÉ HACEMOS
Nuestro servicio de consultoría ISO 42001
La consultoría ISO 42001 se adapta a lo que ya tienes. Estas son las áreas que cubre la implantación ISO 42001:
Diagnóstico y análisis de brechas
Evaluamos tu situación frente a ISO/IEC 42001 y proponemos un plan con prioridades y esfuerzo estimado.
Inventario de sistemas de IA
Identificamos los sistemas y herramientas de IA en uso, su finalidad, los datos que tratan y el rol de la organización en cada caso.
Política y gobierno de la IA
Redactamos la política de IA y definimos roles, responsabilidades, comité y canal para comunicar inquietudes.
Análisis de riesgos de IA
Metodología y análisis de riesgos específicos: sesgos, errores, falta de transparencia, seguridad, privacidad y uso indebido.
Evaluación de impacto
Valoramos el impacto de cada sistema sobre personas y sociedad, coordinada con la EIPD del RGPD cuando hay datos personales.
Declaración de Aplicabilidad
Seleccionamos los controles del Anexo A, justificamos las exclusiones y vinculamos cada control con sus evidencias.
Ciclo de vida y datos
Procedimientos de diseño, validación, despliegue, supervisión y registro, y criterios de calidad y procedencia de los datos.
Proveedores y terceros
Requisitos para proveedores de IA, reparto de responsabilidades en los contratos e información a los clientes.
Formación, auditoría y certificación
Formación del personal, auditoría interna, revisión por la dirección y acompañamiento en la auditoría de certificación.
METODOLOGÍA
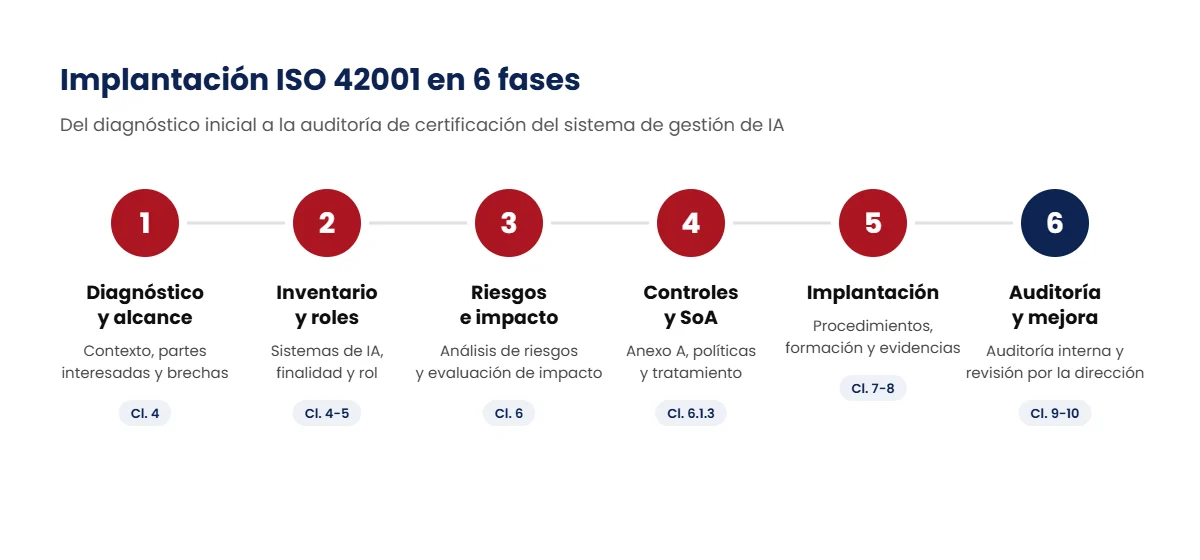
Implantación ISO 42001 en 6 fases
Un proceso ordenado y verificable para implantar el sistema de gestión de IA, desde el primer diagnóstico hasta la certificación y su mantenimiento.
1
Diagnóstico y alcance
Contexto, partes interesadas, alcance del sistema y análisis de brechas.
2
Inventario y roles
Sistemas de IA en uso, finalidad, datos y rol de la organización en cada uno.
3
Riesgos e impacto
Análisis de riesgos de IA y evaluación de impacto de los sistemas.
4
Controles y SoA
Declaración de Aplicabilidad, políticas, procedimientos y plan de tratamiento.
5
Implantación y evidencias
Puesta en marcha, formación, registros e indicadores.
6
Auditoría y mejora
Auditoría interna, revisión por la dirección y preparación de la certificación.
Qué entregables recibes
- Informe de diagnóstico con el análisis de brechas y el plan de implantación.
- Inventario de sistemas de IA con su finalidad, datos, proveedor y rol de la organización.
- Política de IA y documento de roles y responsabilidades.
- Metodología y análisis de riesgos de IA, con su plan de tratamiento.
- Evaluaciones de impacto de los sistemas de IA incluidos en el alcance.
- Declaración de Aplicabilidad con los controles del Anexo A y su justificación.
- Procedimientos del ciclo de vida, gestión de datos, proveedores e incidentes.
- Informe de auditoría interna y acta de la revisión por la dirección.
SISTEMA INTEGRADO
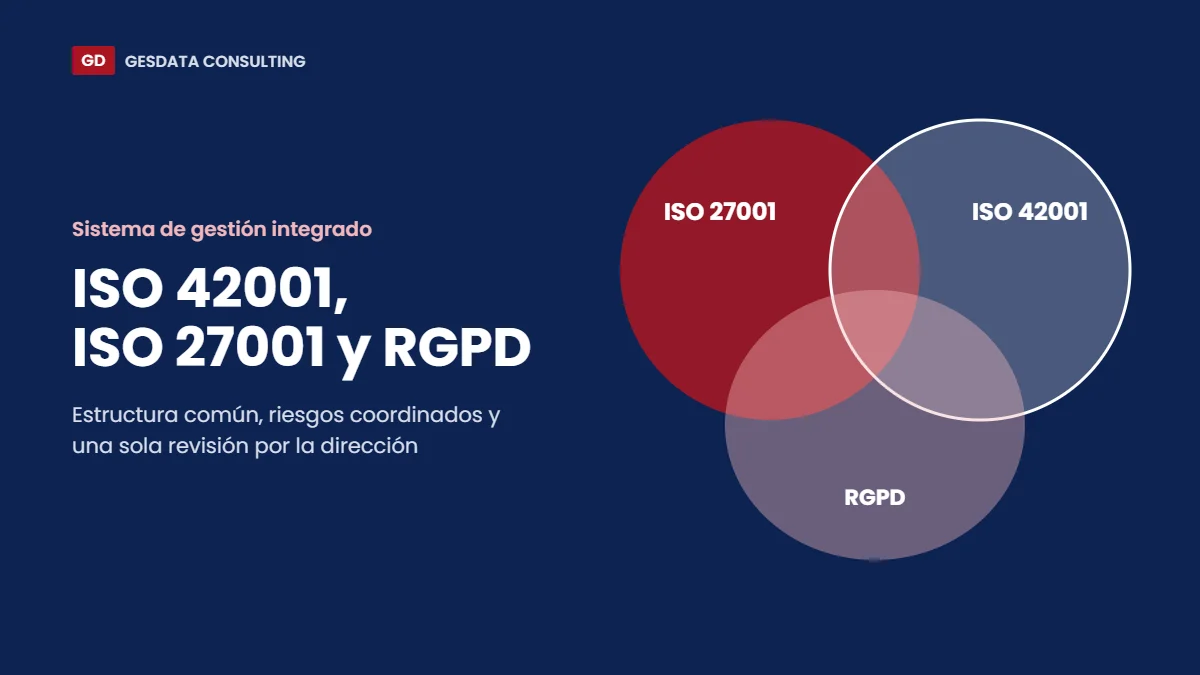
ISO 42001 e ISO 27001: un sistema de gestión integrado
ISO/IEC 42001 se diseñó para convivir con otras normas de sistemas de gestión. Si ya tienes ISO 27001 implantada o en proceso, buena parte del trabajo de la implantación ISO 42001 se reutiliza y la IA se incorpora al mismo ciclo de auditorías y revisiones.
Elemento
Se reutiliza de ISO 27001
Es nuevo en ISO 42001
Estructura
Cláusulas 4 a 10, auditoría interna y revisión por la dirección
Rol de la organización respecto a la IA
Riesgos
Metodología, criterios de aceptación y plan de tratamiento
Riesgos propios de la IA y evaluación de impacto en personas y sociedad
Controles
Declaración de Aplicabilidad y gestión de evidencias
Ciclo de vida de los sistemas, datos, transparencia y uso responsable
Proveedores
Homologación y seguimiento de proveedores
Reparto de responsabilidades sobre los sistemas de IA
La relación también es estrecha con la protección de datos: muchos sistemas de IA tratan datos personales, y la evaluación de impacto de ISO 42001 puede coordinarse con la evaluación de impacto en protección de datos (EIPD) del artículo 35 del RGPD y con el Delegado de Protección de Datos. En el sector público y sus proveedores, se suma la adecuación al Esquema Nacional de Seguridad. El desarrollo seguro de los modelos enlaza con el ciclo de vida de desarrollo seguro.
POR QUÉ GESDATA
Qué te aporta nuestra consultoría ISO 42001
Una sola metodología
Nuestra consultoría ISO 42001 integra la norma con ISO 27001, el ENS y el RGPD para no duplicar documentos, riesgos ni auditorías.
Visión jurídica y técnica
Combinamos protección de datos, seguridad de la información y cumplimiento normativo en el mismo equipo.
Proporcional al riesgo
Dimensionamos el sistema de gestión de IA según tus usos reales: ni más documentación de la necesaria ni controles que no aplican.
Evidencias para la auditoría
Cada control queda vinculado a sus registros, listos para la auditoría interna y la de certificación.
Preparado para el RIA
El inventario, los roles y las evaluaciones de impacto sirven de base para analizar tus obligaciones del Reglamento de IA.
Acompañamiento continuo
Además de la implantación ISO 42001, podemos apoyar el mantenimiento del sistema con nuestro servicio de CISO externo.
DUDAS HABITUALES
Preguntas frecuentes sobre la consultoría ISO 42001
¿Es obligatoria la norma ISO 42001?
No. ISO/IEC 42001 es una norma voluntaria. Puede convertirse en un requisito contractual cuando un cliente o un pliego la piden, pero ninguna ley obliga a certificarse.
¿Certificarse en ISO 42001 significa cumplir el Reglamento de IA?
No. La norma ayuda a organizar la gestión de la IA y a reunir evidencias útiles, pero las obligaciones del Reglamento (UE) 2024/1689 dependen del rol de la organización y del nivel de riesgo de cada sistema, y hay que analizarlas por separado.
¿Necesito tener ISO 27001 antes de la implantación ISO 42001?
No es un requisito. Son normas independientes y certificables por separado, aunque tener ISO 27001 facilita mucho la implantación porque comparten estructura y procesos.
¿Me afecta si solo uso herramientas de IA de terceros?
Sí puede afectarte. La norma se aplica también a quien utiliza IA, no solo a quien la desarrolla. En ese caso, el foco está en el uso responsable, los proveedores, los datos que se introducen y la información a las personas afectadas.
¿En qué se diferencia la evaluación de impacto de ISO 42001 de la EIPD?
La EIPD del RGPD analiza el riesgo para los derechos de las personas por el tratamiento de sus datos personales. La evaluación de impacto de ISO 42001 es más amplia: considera los efectos del sistema de IA sobre personas, grupos y la sociedad, aunque no haya datos personales. Lo eficiente es coordinarlas.
¿Cuánto tiempo lleva la implantación ISO 42001?
Depende del número de sistemas de IA, de su complejidad y de si ya existe un sistema de gestión como ISO 27001. Tras el diagnóstico inicial te proponemos un plan con fases y plazos realistas para tu caso.
¿Quién emite la certificación ISO 42001?
Una entidad de certificación independiente, tras una auditoría en dos etapas. La norma ISO/IEC 42006:2025 fija los requisitos que deben cumplir esas entidades. Conviene comprobar que la entidad elegida está acreditada para este esquema.
¿Gesdata Consulting certifica en ISO 42001?
No. En la consultoría ISO 42001 nuestro papel es ayudarte a implantar el sistema de gestión de IA y acompañarte durante la auditoría. La certificación la emite la entidad de certificación que elijas.
¿Quieres implantar ISO 42001 en tu organización?
Cuéntanos qué usos de la inteligencia artificial tienes y te proponemos un diagnóstico inicial: alcance, rol de tu organización y principales brechas frente a ISO/IEC 42001. Somos una consultoría ISO 42001 Valencia con sede en Sueca y trabajamos con empresas de la Comunidad Valenciana y del resto de España.
Solicitar diagnóstico ISO 42001Fuentes consultadas: ISO/IEC 42001:2023 (ISO); Reglamento (UE) 2024/1689 de inteligencia artificial (EUR-Lex); Reglamento (UE) 2026/1744, Ómnibus Digital sobre IA (EUR-Lex); ISO/IEC 42006:2025 (ISO); INCIBE, UNE-ISO/IEC 42001 (consulta: 28-10-2026). Última revisión: 28 de octubre de 2026.