


GESDATA CONSULTING VALENCIA
ENS Valencia: te acompañamos en la adecuación al Esquema Nacional de Seguridad
Consultoría ENS Valencia para administraciones públicas y empresas que prestan servicios al sector público. Te ayudamos a categorizar tus sistemas, seleccionar las medidas que exige el Real Decreto 311/2022, organizar las evidencias y llegar preparado a la autoevaluación o a la auditoría de certificación.
Trabajamos con un enfoque proporcional al riesgo: ni más documentación de la necesaria ni medidas que no correspondan a la categoría de tus sistemas.
Solicitar evaluación inicial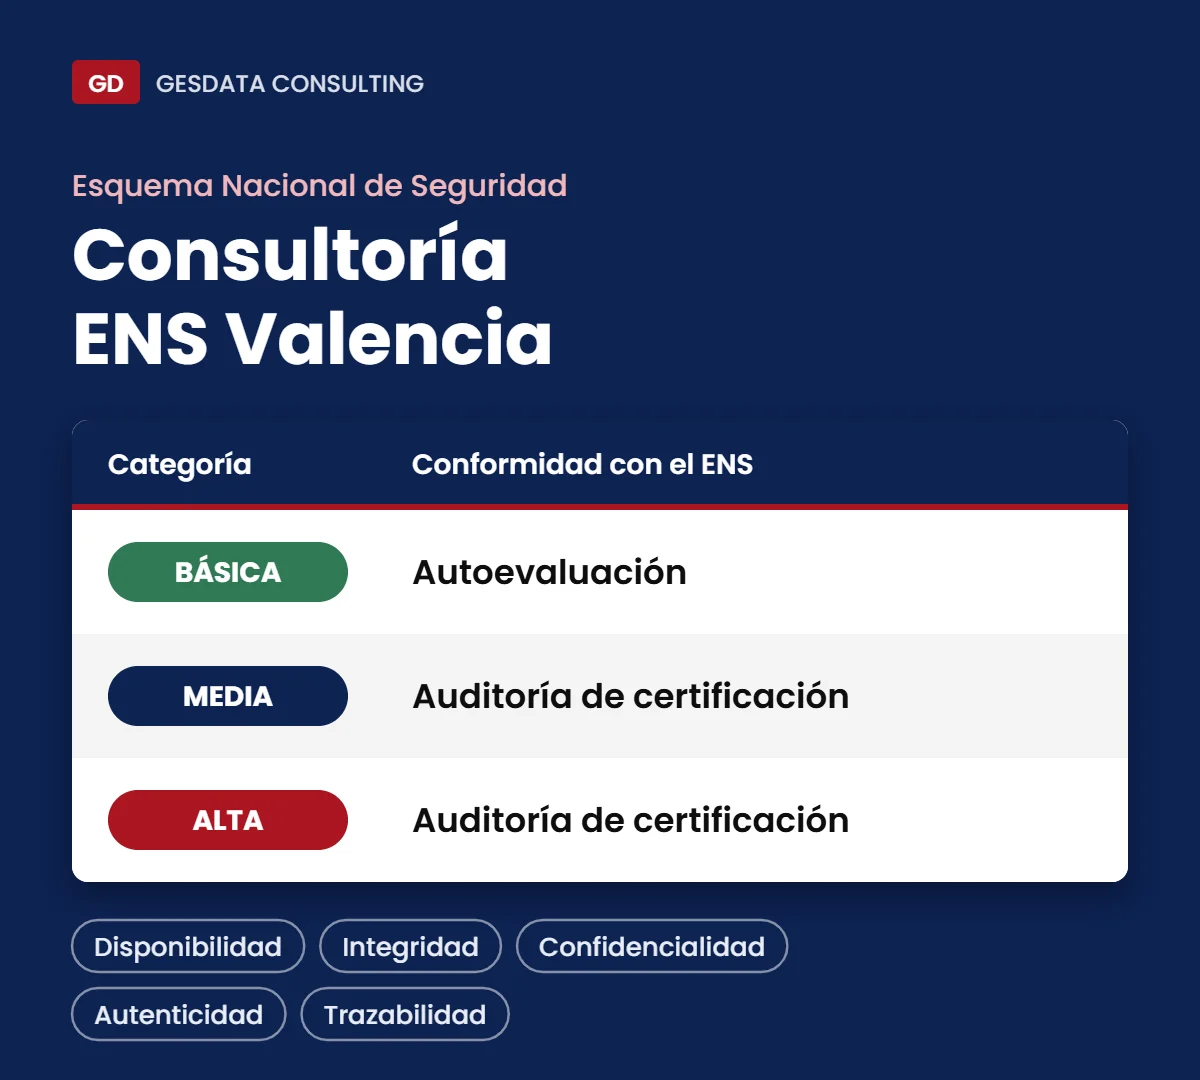
EL MARCO NORMATIVO
Qué es el Esquema Nacional de Seguridad
El Esquema Nacional de Seguridad (ENS), regulado por el Real Decreto 311/2022, establece los principios básicos, los requisitos mínimos y las medidas de seguridad que deben aplicar los sistemas de información del sector público. Su finalidad es que ciudadanos y organizaciones puedan confiar en los servicios electrónicos: que la información esté disponible, sea íntegra y confidencial, y que se pueda saber quién accede a ella y qué hace.
El ENS no exige lo mismo a todos. Las medidas del Anexo II se seleccionan según la categoría del sistema y el análisis de riesgos, y se formalizan en una Declaración de Aplicabilidad firmada por el responsable de la seguridad (artículo 28).
El ENS en cuatro datos
- Norma: Real Decreto 311/2022, de 3 de mayo.
- Dimensiones: disponibilidad, autenticidad, integridad, confidencialidad y trazabilidad.
- Categorías: BÁSICA, MEDIA y ALTA.
- Auditoría ordinaria: al menos cada dos años (art. 31).
ÁMBITO DE APLICACIÓN
¿A qué organizaciones afecta el ENS?
Sector público
El ENS se aplica a todo el sector público, en los términos del artículo 2 de la Ley 40/2015: administraciones, organismos y entidades vinculadas o dependientes. Para ellos es una obligación legal.
Empresas que prestan servicios al sector público
Alcanza a los sistemas de las entidades privadas que prestan servicios o proveen soluciones al sector público para el ejercicio de sus competencias (artículo 2.3). Los pliegos pueden exigir una declaración o certificación de conformidad, también a la cadena de suministro.
Alineamiento voluntario
Las organizaciones no obligadas pueden usar el ENS como marco de referencia, por ejemplo para anticiparse a requisitos de clientes públicos. En ese caso es una adopción voluntaria, no una obligación legal.
CATEGORÍAS Y CONFORMIDAD
Categorías BÁSICA, MEDIA y ALTA: qué implica cada una
La categoría de un sistema se determina valorando el impacto que tendría un incidente sobre cada dimensión de seguridad, siguiendo el Anexo I. Las valoraciones corresponden a los responsables de la información y de los servicios, y la determinación de la categoría al responsable de la seguridad (artículo 41).
Categoría
Qué la determina
Cómo se acredita la conformidad
BÁSICA
El impacto máximo valorado en alguna dimensión es bajo
Autoevaluación y declaración de conformidad (puede optar a certificación)
MEDIA
Alguna dimensión alcanza el nivel medio y ninguna el alto
Auditoría de certificación
ALTA
Alguna dimensión alcanza el nivel alto
Auditoría de certificación
Adecuación, auditoría y certificación no son lo mismo
Adecuación al ENS
El trabajo de la organización para cumplir los requisitos. Es donde interviene la consultoría.
Auditoría
La verificación independiente del cumplimiento, al menos cada dos años o tras cambios sustanciales.
Certificación
La emite una entidad de certificación acreditada tras la auditoría. Gesdata Consulting no certifica: te prepara y te acompaña.
QUÉ HACEMOS
Nuestros servicios de consultoría ENS
Adaptamos el alcance a tu punto de partida. Estas son las actividades habituales de un proyecto de adecuación al ENS:
Diagnóstico y análisis de brechas
Dónde estás frente a los requisitos del RD 311/2022 y qué falta.
Alcance y categorización
Qué sistemas y servicios entran y qué categoría tiene cada uno.
Análisis y gestión de riesgos
Valoración de activos, amenazas y salvaguardas con criterio proporcional.
Declaración de Aplicabilidad
Selección de medidas del Anexo II y, en su caso, medidas compensatorias justificadas.
Política y procedimientos
La documentación que exige el ENS, ajustada a tu organización.
Implantación de medidas
Asesoramiento en medidas organizativas, operacionales y de protección.
Seguimiento de evidencias
Registros e indicadores que demuestran que las medidas funcionan.
Preparación de auditorías
Revisión previa, acompañamiento durante la auditoría y plan de acciones correctivas.
Mantenimiento y mejora
Revisión periódica tras cambios en sistemas, proveedores o riesgos.
La consultoría ENS coordina y asesora. La ejecución técnica de medidas (configuración de sistemas, despliegue de herramientas) depende del alcance contratado y puede realizarla tu equipo de TI o tus proveedores, con nuestra supervisión.
METODOLOGÍA
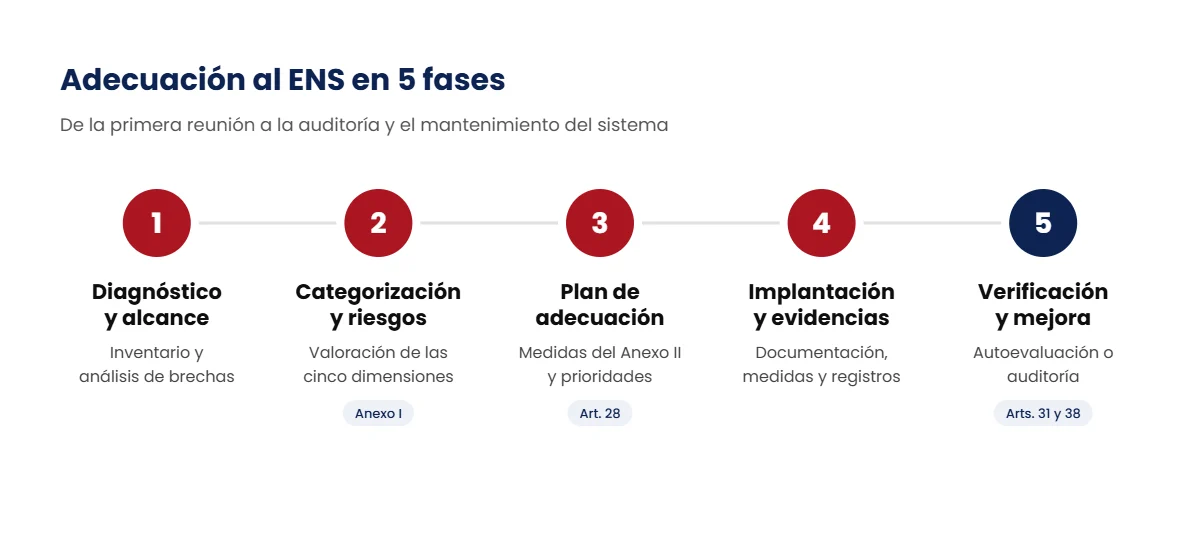
Adecuación al ENS en 5 fases
Un proceso ordenado y verificable, desde el primer diagnóstico hasta la auditoría y el mantenimiento del sistema.
1
Diagnóstico y alcance
Reunión inicial, inventario de sistemas y servicios, y análisis de brechas.
2
Categorización y riesgos
Valoración de las dimensiones, categoría del sistema y análisis de riesgos.
3
Plan de adecuación
Declaración de Aplicabilidad, prioridades y responsables.
4
Implantación y evidencias
Documentación, medidas y registros que demuestran el cumplimiento.
5
Verificación y mejora
Autoevaluación o auditoría, corrección de hallazgos y seguimiento.
Qué entregables recibes
- Informe de diagnóstico con el análisis de brechas y las prioridades.
- Documento de categorización de los sistemas, con la valoración de cada dimensión.
- Análisis de riesgos y plan de tratamiento.
- Declaración de Aplicabilidad con las medidas seleccionadas y, en su caso, las compensatorias.
- Política de seguridad, normativa y procedimientos adaptados.
- Plan de adecuación con responsables, plazos y seguimiento.
- Registro de evidencias organizado por medida, listo para la auditoría.
POR QUÉ GESDATA
Qué te aporta trabajar con Gesdata Consulting
Lectura normativa rigurosa
Trabajamos sobre el texto del RD 311/2022 y las guías CCN-STIC, sin interpretaciones de memoria.
Proporcionalidad
Las medidas se ajustan a la categoría y a los riesgos reales de tus sistemas.
Evidencias trazables
Cada medida tiene responsable, registro y prueba, preparados para la auditoría.
Visión integrada
ENS, ISO 27001, protección de datos y NIS2 desde un mismo equipo.
Acompañamiento continuado
Desde el diagnóstico hasta el cierre de los hallazgos de auditoría.
Autonomía del equipo interno
Documentación clara y formación para que la organización mantenga el sistema.
MARCOS RELACIONADOS
ENS e ISO 27001: sinergias sin confusiones
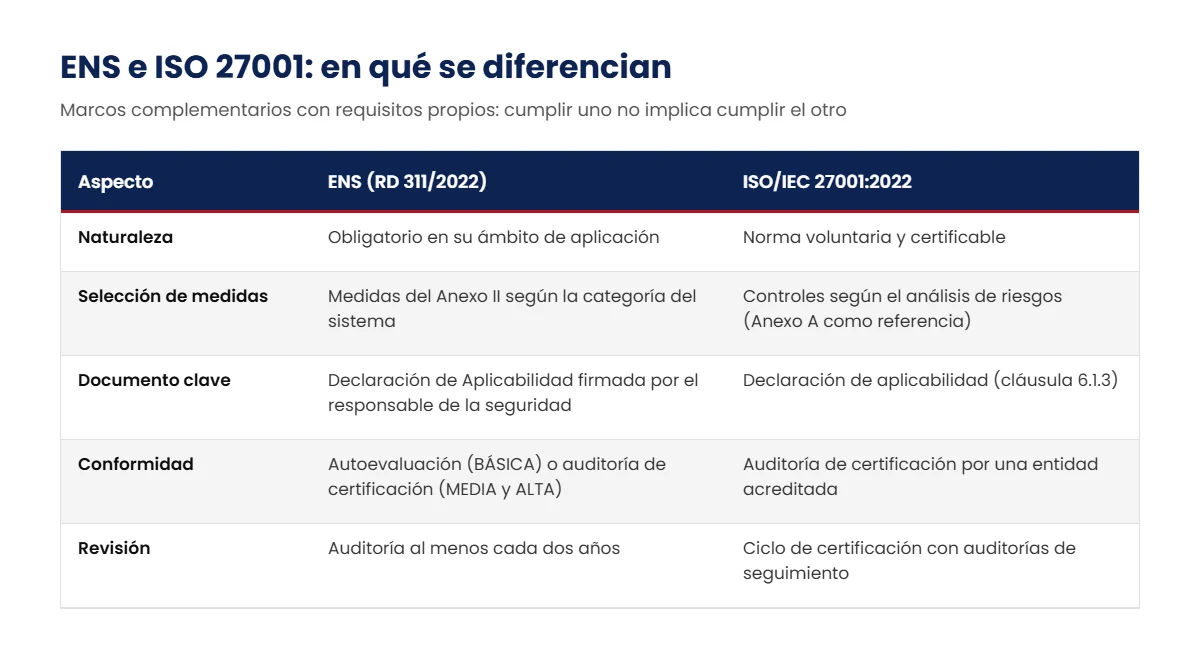
Muchas organizaciones trabajan con ambos marcos. Comparten enfoque (gestión de riesgos, políticas, controles y mejora continua) y buena parte de las evidencias, pero no son equivalentes: el ENS es obligatorio en su ámbito y fija medidas por categoría, mientras que ISO/IEC 27001 es una norma voluntaria y certificable basada en el análisis de riesgos. Cumplir uno no implica cumplir automáticamente el otro.
Si ya tienes un SGSI, aprovechamos lo que existe y lo completamos con lo que exige el ENS. Más información en nuestra consultoría ISO 27001 en Valencia, en el servicio de CISO externo y en la adecuación a la Directiva NIS2. También puedes leer cómo se relacionan ambos marcos en configuración segura en ISO 27001 y ENS y cómo se elabora la declaración de aplicabilidad ISO 27001.
DUDAS HABITUALES
Preguntas frecuentes sobre el ENS
¿Mi empresa privada está obligada a cumplir el ENS?
Si presta servicios o provee soluciones al sector público para el ejercicio de sus competencias, sus sistemas quedan dentro del ámbito del ENS (artículo 2.3) y el contrato o los pliegos pueden exigir la conformidad. Si no es así, la adopción es voluntaria.
¿Qué diferencia hay entre la declaración y la certificación de conformidad?
La declaración de conformidad se basa en una autoevaluación y solo es suficiente para sistemas de categoría BÁSICA. Los sistemas de categoría MEDIA y ALTA necesitan una auditoría para la certificación de su conformidad (artículo 38).
¿Cuánto tiempo lleva la adecuación al ENS?
Depende de la categoría, del número de sistemas y del punto de partida. Tras el diagnóstico inicial te proponemos un plan con fases y plazos realistas para tu caso.
¿Cada cuánto hay que auditar el ENS?
Al menos cada dos años, y también cuando haya modificaciones sustanciales en los sistemas que puedan afectar a las medidas de seguridad (artículo 31).
¿Quién decide la categoría de mi sistema?
Los responsables de la información y de los servicios valoran el impacto, y el responsable de la seguridad determina la categoría del sistema (artículo 41). Te ayudamos a documentar esa valoración.
¿Sirve mi certificación ISO 27001 para el ENS?
Ayuda mucho, porque buena parte de las políticas, riesgos y evidencias son reutilizables, pero no sustituye a la conformidad con el ENS. Hay que comprobar las medidas del Anexo II que correspondan a la categoría.
¿Gesdata Consulting emite la certificación ENS?
No. La certificación la emite una entidad de certificación acreditada. Nuestro papel es ayudarte a adecuar los sistemas y a preparar la auditoría.
¿Necesitas adecuar tus sistemas al ENS?
Cuéntanos tu caso y te proponemos una evaluación inicial: alcance, categoría probable y principales brechas frente al Esquema Nacional de Seguridad. Somos una consultoría ENS Valencia con sede en Sueca y trabajamos con administraciones y empresas de la Comunidad Valenciana.
Solicitar evaluación inicialFuentes: Real Decreto 311/2022, de 3 de mayo, por el que se regula el Esquema Nacional de Seguridad (BOE, texto consolidado) (consulta: 9-10-2026). Última revisión: 9 de octubre de 2026.