


La consultoría NIS2 de Gesdata Consulting ayuda a empresas y entidades a saber si están dentro del ámbito de la Directiva (UE) 2022/2555 y a prepararse para cumplirla: gobierno de la ciberseguridad, gestión de riesgos, las diez medidas del artículo 21, notificación de incidentes y seguridad de la cadena de suministro. Trabajamos con organizaciones de la Comunitat Valenciana y del resto de España, y aprovechamos lo que ya tengas implantado con ISO 27001 o el Esquema Nacional de Seguridad.
Qué es la Directiva NIS2
La Directiva NIS2 (Directiva (UE) 2022/2555) es la norma europea que fija un nivel común de ciberseguridad para las entidades que prestan servicios esenciales para la economía y la sociedad. Sustituye a la primera Directiva NIS de 2016, amplía mucho el número de sectores y empresas afectados, endurece las obligaciones de gestión de riesgos y notificación de incidentes, y hace responsables a los órganos de dirección.
Los Estados miembros debían incorporarla a su Derecho antes del 17 de octubre de 2024. Su aplicación práctica en cada país depende de esa ley nacional de transposición.
Situación de NIS2 en España (octubre de 2026)
España no transpuso la Directiva NIS2 en plazo. El Consejo de Ministros aprobó el 14 de enero de 2025 el Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, que crearía el Centro Nacional de Ciberseguridad como autoridad nacional, pero a la fecha de esta página la ley no se ha publicado en el BOE. El 8 de julio de 2026 la Comisión Europea llevó a España ante el Tribunal de Justicia de la UE por este retraso.
Mientras tanto sigue vigente el Real Decreto-ley 12/2018, que transpuso la primera Directiva NIS y que ya obliga a los operadores de servicios esenciales y a los proveedores de servicios digitales. Explicamos el contenido del anteproyecto en nuestro artículo sobre la transposición de NIS2 en España.
¿Tiene sentido empezar ya? Sí, por tres razones: el texto de la directiva ya fija qué se exigirá; implantar un sistema de gestión de riesgos lleva meses; y muchas grandes empresas ya están trasladando estos requisitos a sus proveedores.
¿A qué empresas afecta NIS2?
La Directiva NIS2 se aplica, por regla general, a las medianas y grandes empresas de los sectores de sus anexos I y II. Algunas entidades quedan incluidas con independencia de su tamaño, como los proveedores de servicios DNS, los registros de dominios de primer nivel, los prestadores de servicios de confianza o las entidades de la administración pública. Las entidades se clasifican en esenciales e importantes, y la diferencia se nota sobre todo en la supervisión y en las sanciones.
Categoría
Sectores (resumen)
Supervisión y sanción máxima
Esenciales
Grandes entidades de sectores de alta criticidad (anexo I): energía, transporte, banca, infraestructuras de los mercados financieros, sanidad, agua, infraestructura digital, gestión de servicios TIC entre empresas, administración pública y espacio
Supervisión previa y continua. Multas de hasta 10 millones de euros o el 2 % del volumen de negocios mundial, la cifra mayor
Importantes
Resto de entidades del anexo I y entidades de otros sectores críticos (anexo II): servicios postales, residuos, químicos, alimentación, fabricación, proveedores digitales e investigación
Supervisión posterior, ante indicios. Multas de hasta 7 millones de euros o el 1,4 % del volumen de negocios mundial
Proveedores de entidades obligadas
Cualquier sector, cuando presta servicios o productos TIC a una entidad esencial o importante
Sin obligación directa, pero con requisitos contractuales de seguridad
La clasificación definitiva de cada entidad dependerá de la ley que regule NIS2 en España. Por eso, la primera fase de nuestra consultoría NIS2 es siempre un análisis de aplicabilidad documentado.
Obligaciones principales de NIS2
Las obligaciones de la Directiva NIS2 se concentran en tres artículos:
- Gobernanza (artículo 20). Los órganos de dirección aprueban las medidas de gestión de riesgos, supervisan su aplicación y pueden responder de su incumplimiento. Sus miembros deben recibir formación en ciberseguridad.
- Medidas de gestión de riesgos (artículo 21). Medidas técnicas, operativas y organizativas proporcionadas, con un enfoque de todos los peligros, que como mínimo cubran los diez ámbitos que se detallan más abajo.
- Notificación de incidentes (artículo 23). Los incidentes significativos se notifican a la autoridad o al CSIRT de referencia en plazos estrictos.
Plazo
Comunicación
Contenido
24 horas
Alerta temprana
Si el incidente puede deberse a una acción ilícita o tener efecto transfronterizo
72 horas
Notificación del incidente
Evaluación inicial: gravedad, impacto e indicadores de compromiso
1 mes
Informe final
Descripción detallada, causa probable, medidas aplicadas y efectos transfronterizos
Las 10 medidas de gestión de riesgos del artículo 21
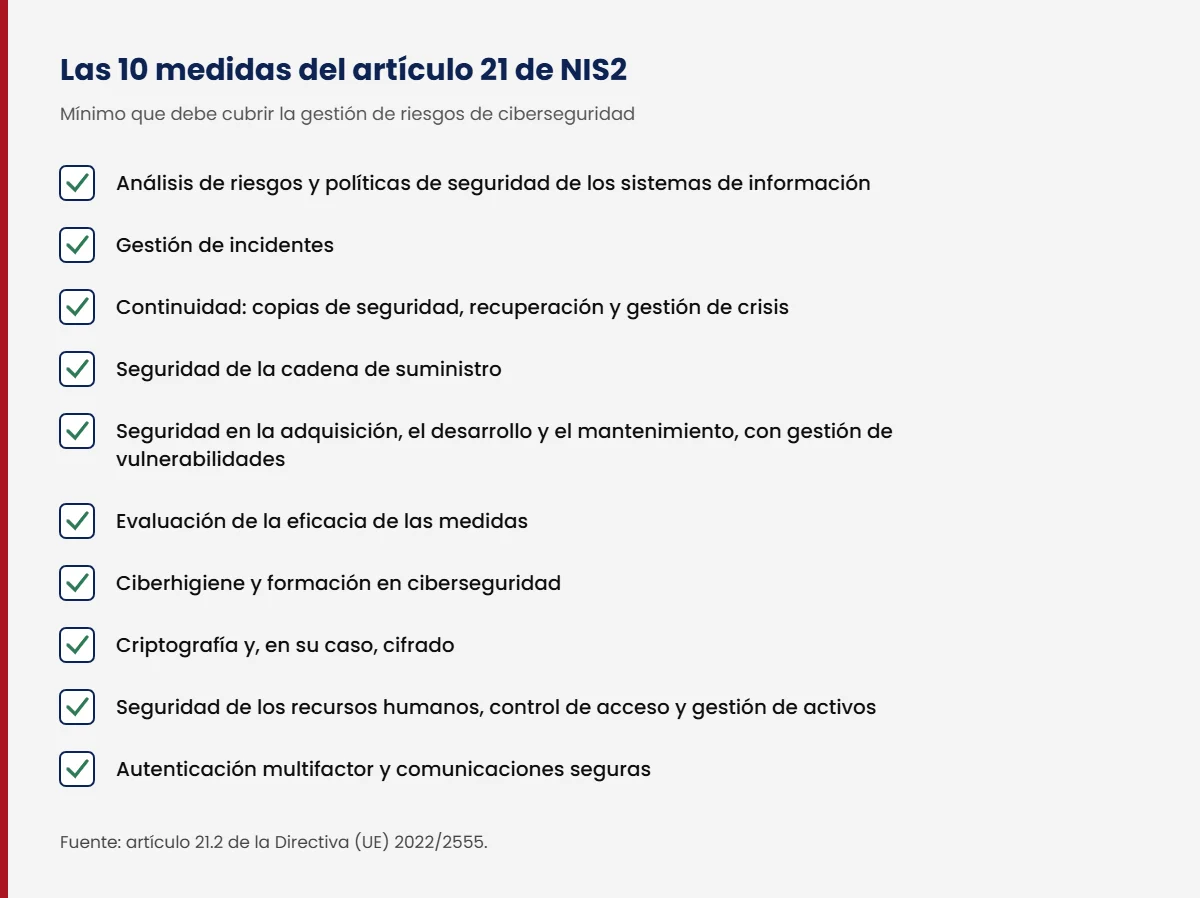
El artículo 21 de la Directiva NIS2 fija el mínimo que debe cubrir cualquier plan de adecuación a NIS2:
1
Análisis de riesgos y políticas de seguridad
Políticas de análisis de riesgos y de seguridad de los sistemas de información, aprobadas por la dirección.
2
Gestión de incidentes
Prevención, detección, respuesta y comunicación de los incidentes, conectada con los plazos de notificación.
3
Continuidad de las actividades
Copias de seguridad, recuperación en caso de catástrofe y gestión de crisis.
4
Seguridad de la cadena de suministro
Requisitos de seguridad en las relaciones con proveedores y prestadores de servicios.
5
Seguridad en la adquisición, el desarrollo y el mantenimiento
Seguridad de redes y sistemas durante todo su ciclo de vida, incluida la gestión y divulgación de vulnerabilidades.
6
Evaluación de la eficacia
Políticas y procedimientos para medir si las medidas funcionan.
7
Ciberhigiene y formación
Prácticas básicas de ciberhigiene y formación en ciberseguridad para todo el personal.
8
Criptografía
Políticas sobre el uso de la criptografía y, en su caso, del cifrado.
9
Recursos humanos, accesos y activos
Seguridad de los recursos humanos, control de acceso y gestión de activos.
10
Autenticación y comunicaciones seguras
Autenticación multifactor o continua, comunicaciones seguras de voz, vídeo y texto y comunicaciones de emergencia seguras cuando proceda.
Para algunos proveedores digitales (servicios DNS, nube, centros de datos, servicios gestionados y de seguridad gestionada, mercados en línea, motores de búsqueda y redes sociales, entre otros), el Reglamento de Ejecución (UE) 2024/2690 detalla estos requisitos técnicos.
Nuestra consultoría NIS2: qué incluye
La consultoría NIS2 se adapta a lo que ya tengas implantado y a la categoría probable de tu entidad. Incluye:
- Análisis de aplicabilidad: sector, tamaño, categoría probable (esencial o importante) y servicios afectados.
- Análisis de brechas frente al artículo 21 y frente a lo que ya tengas implantado.
- Análisis de riesgos con enfoque de todos los peligros y plan de tratamiento.
- Políticas y procedimientos: seguridad, incidentes, continuidad, proveedores, criptografía, accesos y activos.
- Procedimiento de notificación de incidentes con plantillas para la alerta temprana, la notificación y el informe final.
- Seguridad de la cadena de suministro: clasificación de proveedores, cláusulas y cuestionarios.
- Formación de la dirección y concienciación del personal.
- Indicadores y cuadro de mando para que la dirección supervise el cumplimiento.
- Acompañamiento continuo, si lo necesitas, con nuestro servicio de CISO externo.
Adecuación a NIS2 en 6 fases
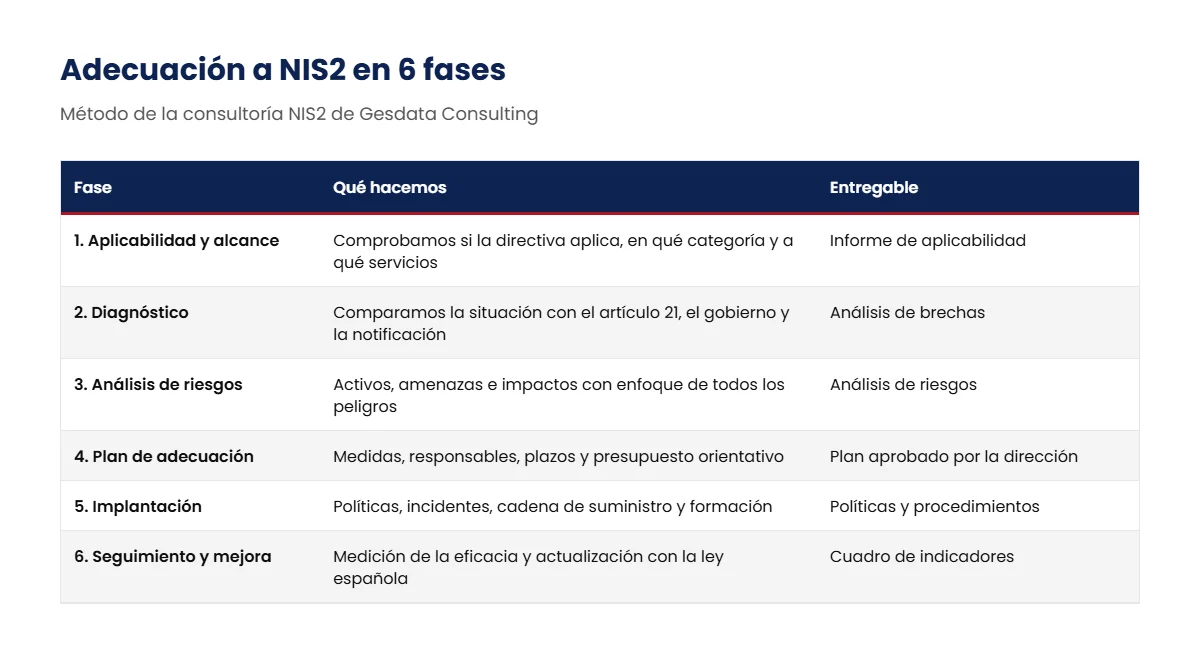
Nuestra consultoría NIS2 sigue un método por fases que permite empezar ya, aunque la ley española no esté aprobada, y ajustar el plan cuando se publique.
1
Aplicabilidad y alcance
Determinamos si la directiva te aplica, en qué categoría y qué servicios y sistemas quedan dentro.
2
Diagnóstico
Comparamos tu situación con el artículo 21 y con las obligaciones de gobierno y notificación.
3
Análisis de riesgos
Identificamos activos, amenazas e impactos y priorizamos las medidas.
4
Plan de adecuación
Definimos medidas, responsables, plazos y presupuesto orientativo, para que la dirección lo apruebe.
5
Implantación
Elaboramos políticas y procedimientos, preparamos la gestión de incidentes y la cadena de suministro y formamos a la dirección y al personal.
6
Seguimiento y mejora
Medimos la eficacia, revisamos el plan y lo actualizamos cuando se publique la ley española y su desarrollo.
Entregables habituales: informe de aplicabilidad, análisis de brechas, análisis de riesgos, plan de adecuación aprobado por la dirección, políticas y procedimientos, procedimiento de notificación de incidentes, registro de proveedores críticos y cuadro de indicadores.
NIS2, ISO 27001, ENS y DORA: cómo encajan
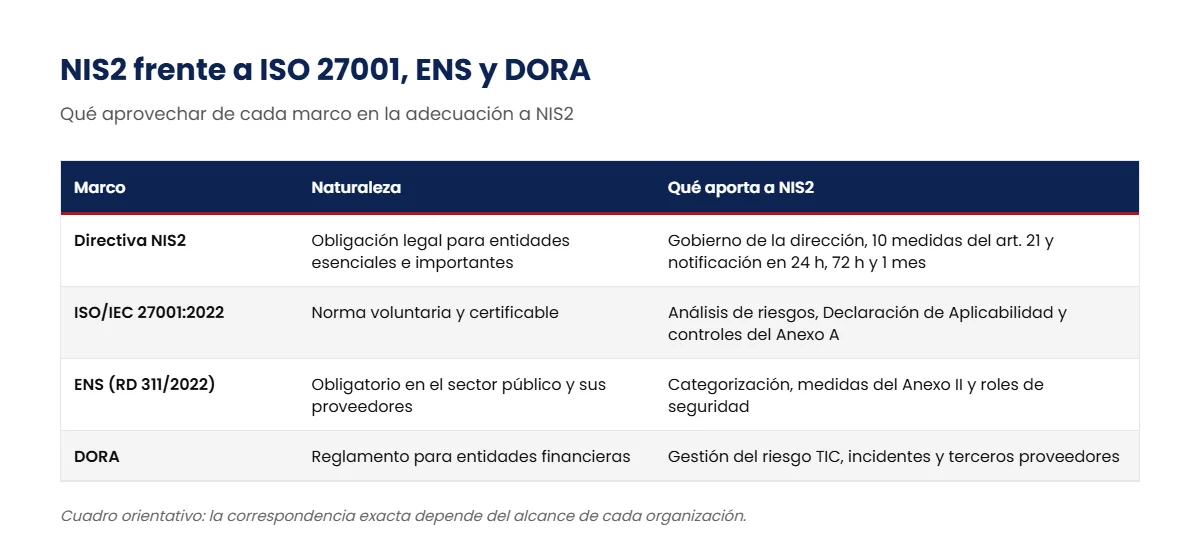
Si tu empresa ya trabaja con un sistema de gestión, gran parte del camino está hecho. NIS2 no exige una certificación concreta, pero ISO 27001 y el ENS cubren buena parte de sus medidas.
Marco
Relación con NIS2
Qué aprovechar
ISO/IEC 27001:2022
Norma voluntaria y certificable. Sus controles del Anexo A cubren la mayoría de las medidas del artículo 21
Análisis de riesgos, Declaración de Aplicabilidad y políticas. Ver consultoría ISO 27001 en Valencia
Esquema Nacional de Seguridad
Obligatorio para el sector público y sus proveedores tecnológicos
Categorización, medidas del Anexo II y roles de seguridad. Ver consultoría ENS
DORA
Reglamento (UE) 2022/2554 para entidades financieras; prevalece como norma sectorial específica
Gestión del riesgo TIC, incidentes y terceros proveedores
Si ya cuentas con un SGSI, la adecuación a NIS2 consiste sobre todo en completar lo que NIS2 añade: la responsabilidad y formación de la dirección, los plazos de notificación y la seguridad de la cadena de suministro.
Qué incluye y qué no
- La consultoría NIS2 incluye el análisis, la documentación, la formación y el acompañamiento descritos en esta página, adaptados al tamaño y a los riesgos de cada organización.
- No incluye la instalación de herramientas técnicas (firewalls, EDR, SIEM, copias de seguridad), que coordinamos con tu proveedor de TI.
- No sustituye a la autoridad de supervisión: ninguna consultora puede declarar a una entidad «conforme con NIS2»; lo que entregamos son las evidencias para demostrarlo.
Preguntas frecuentes sobre NIS2
¿NIS2 ya es obligatoria en España?
La directiva está en vigor en la UE desde enero de 2023 y el plazo de transposición venció el 17 de octubre de 2024. A octubre de 2026 la ley española que la transpone no se ha publicado en el BOE, así que las sanciones previstas en la directiva aún no se pueden aplicar a las empresas en España. Sí sigue vigente el Real Decreto-ley 12/2018 para quienes ya estaban obligados por la primera Directiva NIS.
¿Cómo sé si mi empresa está afectada por NIS2?
Hay que revisar tres cosas antes de decidir sobre la adecuación a NIS2: si tu actividad está en los anexos I o II de la directiva, si tu empresa es mediana o grande y si estás en alguno de los supuestos que se aplican sin importar el tamaño. Lo plasmamos en un informe de aplicabilidad.
¿Una pyme puede verse afectada por NIS2?
Las pequeñas empresas quedan fuera como regla general, salvo excepciones como los servicios DNS o los prestadores de servicios de confianza. Pero una pyme que presta servicios a una entidad obligada puede tener que cumplir requisitos de seguridad por contrato.
¿Qué diferencia hay entre entidad esencial e importante?
Las esenciales están sometidas a una supervisión previa y continua y a multas de hasta 10 millones de euros o el 2 % del volumen de negocios mundial. Las importantes tienen una supervisión posterior y multas de hasta 7 millones de euros o el 1,4 %.
¿Qué responsabilidad tiene la dirección?
La directiva obliga a los órganos de dirección a aprobar las medidas de gestión de riesgos, supervisar su aplicación y formarse, y permite que respondan de los incumplimientos. Por eso la adecuación a NIS2 debe contar con la dirección desde el principio.
¿Si tengo ISO 27001 ya cumplo la Directiva NIS2?
No de forma automática, pero tienes mucho avanzado. Hay que revisar el alcance del SGSI y completar la formación de la dirección, los plazos de notificación de incidentes y los requisitos a proveedores.
¿Cuánto dura la adecuación a NIS2?
Depende del tamaño, del número de servicios afectados y de lo que ya tengas implantado. Lo concretamos en el plan de adecuación tras el diagnóstico.
Solicita una evaluación NIS2
Con nuestra consultoría NIS2 te ayudamos a saber si la Directiva NIS2 te aplica y qué te falta para cumplirla, con un plan priorizado que puedas presentar a la dirección.
Solicitar evaluación NIS2