


Protección de datos Valencia: la consultoría de protección de datos de Gesdata Consulting adapta tu empresa al Reglamento General de Protección de Datos (RGPD) y a la Ley Orgánica 3/2018 (LOPDGDD), y la mantiene al día después. Nuestros consultores visitan tus instalaciones, analizan cómo tratas los datos personales y preparan la documentación y las medidas que necesitas, ajustadas a tu actividad, tus sistemas y tu organización.
Por qué la protección de datos es una obligación de toda empresa
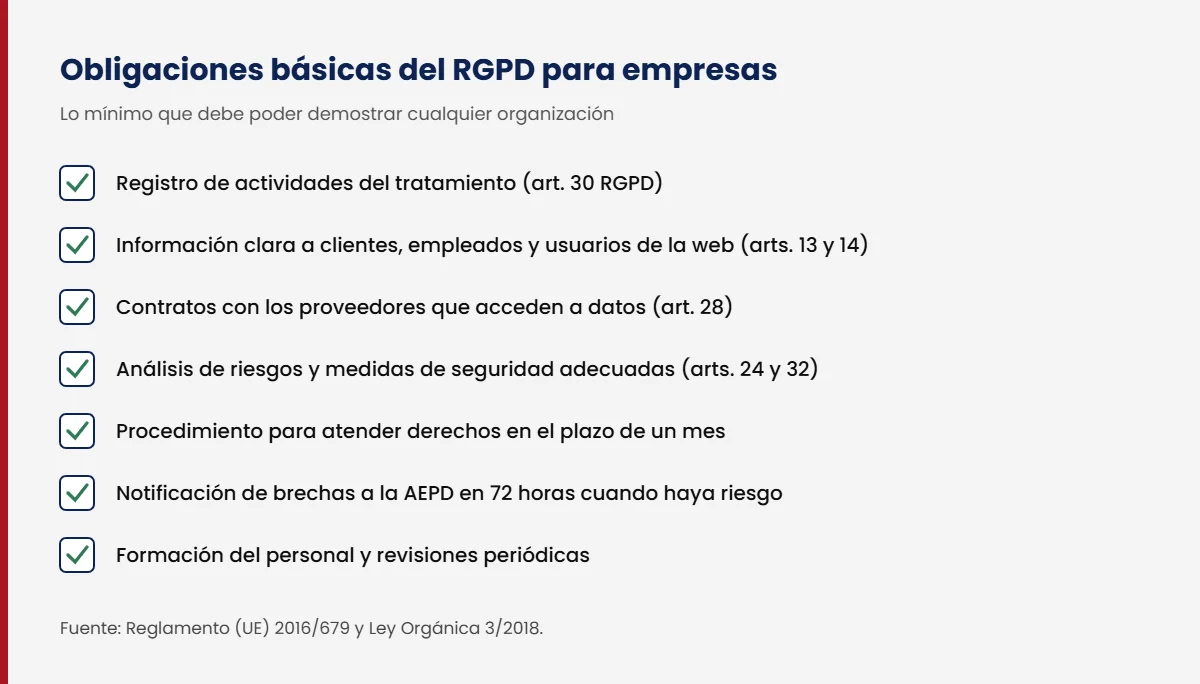
Cualquier empresa que trate datos personales de clientes, empleados, pacientes o proveedores está sujeta al RGPD y a la LOPDGDD, sin importar su tamaño. La norma no exige un documento concreto, sino poder demostrar que cumples: es el principio de responsabilidad proactiva del artículo 5.2 del RGPD.
Qué incluye nuestra consultoría de protección de datos
Servicio
Qué hacemos
Base legal
Registro de actividades del tratamiento
Inventariamos los tratamientos: finalidad, datos, destinatarios, plazos de conservación y medidas de seguridad
Art. 30 RGPD
Información y transparencia
Redactamos la información básica y adicional por colectivo, las cláusulas y la política de privacidad de la web
Arts. 12-14 RGPD y art. 11 LOPDGDD
Contratos con encargados
Identificamos a los proveedores que acceden a datos y preparamos sus contratos de encargo
Art. 28 RGPD
Análisis de riesgos y medidas de seguridad
Identificamos amenazas, valoramos el riesgo de cada tratamiento y proponemos medidas técnicas y organizativas
Arts. 24 y 32 RGPD
Formación del personal
Formación adaptada a tu sector sobre principios, derechos, seguridad y brechas
Art. 39.1.b RGPD
Revisiones y auditorías periódicas
Verificamos que las medidas funcionan y proponemos mejoras
Art. 32.1.d RGPD
Asistencia ante la AEPD
Te ayudamos a responder requerimientos, inspecciones, procedimientos sancionadores y reclamaciones de derechos
—
Si tu organización necesita además una figura permanente, podemos asumir el servicio de delegado de protección de datos. Y cuando un tratamiento entraña un alto riesgo, realizamos la evaluación de impacto de protección de datos (EIPD).
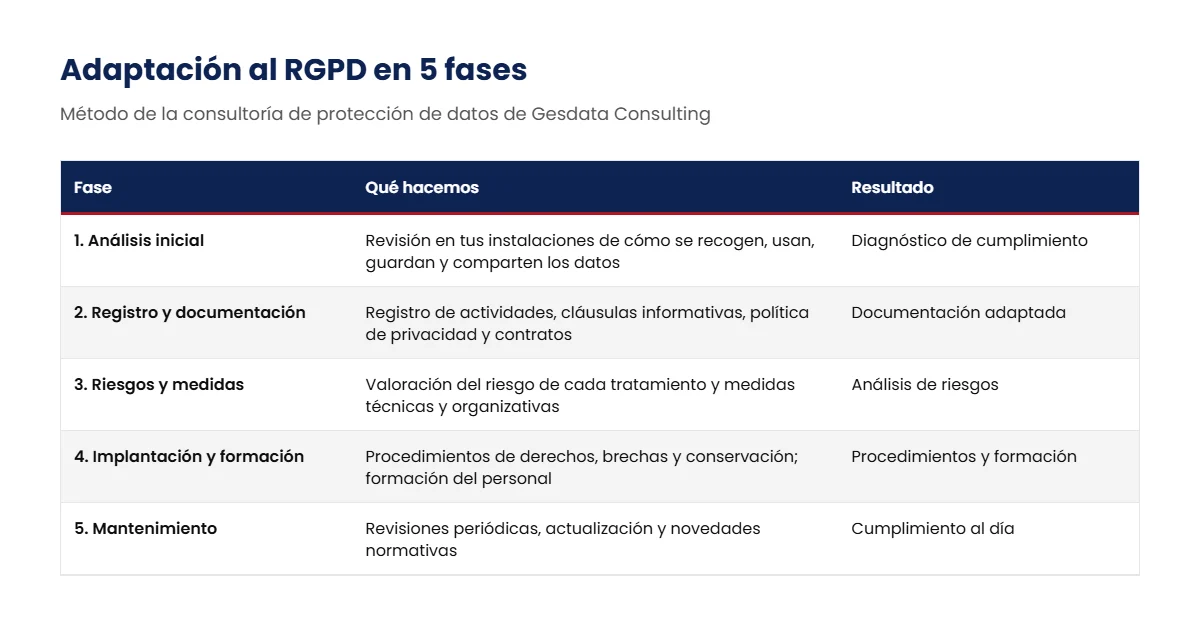
Adaptación al RGPD en 5 fases
Nuestro servicio de protección de datos Valencia sigue un método por fases que empieza siempre por conocer cómo trabaja tu empresa.
1
Análisis inicial
Revisamos en tus instalaciones cómo recoges, usas, guardas y compartes los datos, e identificamos los incumplimientos y los riesgos.
2
Registro y documentación
Elaboramos el registro de actividades del tratamiento, las cláusulas informativas, la política de privacidad y los contratos con encargados.
3
Análisis de riesgos y medidas
Valoramos el riesgo de cada tratamiento y definimos las medidas técnicas y organizativas necesarias.
4
Implantación y formación
Entregamos los procedimientos (derechos de las personas, brechas de seguridad, conservación) y formamos al personal.
5
Mantenimiento
Revisamos periódicamente el cumplimiento, actualizamos la documentación y te informamos de los cambios normativos.
Derechos de las personas y brechas de seguridad
Dos situaciones ponen a prueba la adaptación al RGPD: cuando alguien ejerce sus derechos y cuando se produce un incidente.
Situación
Qué exige la norma
Plazo
Solicitud de acceso, rectificación, supresión, oposición, limitación o portabilidad
Responder por escrito y de forma gratuita, aunque sea para denegar la solicitud
1 mes, ampliable 2 meses más si es complejo
Brecha de seguridad con riesgo para las personas
Notificarla a la AEPD y documentarla internamente
72 horas desde que se conoce
Brecha con alto riesgo
Comunicarla además a los afectados
Sin dilación indebida
Dejamos preparados los procedimientos y los modelos de respuesta para que tu equipo sepa qué hacer sin improvisar.
Errores frecuentes en la adaptación al RGPD
1
Usar plantillas genéricas
Documentos que no reflejan los tratamientos reales y no sirven ante una inspección.
2
Olvidar a los proveedores
Gestorías, empresas de informática o de videovigilancia que acceden a datos sin contrato de encargo.
3
No actualizar la web
Formularios sin información, cookies sin consentimiento o una política de privacidad desfasada.
4
No formar al personal
La mayoría de las brechas empiezan con un error humano: un correo mal enviado o una contraseña compartida.
5
Adaptarse una vez y olvidarse
Sin revisiones periódicas, la documentación deja de reflejar la realidad en pocos meses.
Para quién es este servicio
- Pymes y autónomos con empleados que tratan datos de clientes o proveedores.
- Clínicas, centros sanitarios y profesionales que manejan datos de salud.
- Centros educativos, asociaciones y colegios profesionales.
- Empresas que venden por internet o hacen marketing con datos personales.
- Organizaciones que ya se adaptaron hace años y necesitan revisar y actualizar su documentación.
Protección de datos y seguridad de la información
La adaptación al RGPD se apoya en la seguridad: el RGPD exige medidas adecuadas al riesgo, pero no dice cuáles. Si quieres ir más allá, la consultoría ISO 27001 en Valencia ordena esas medidas en un sistema de gestión certificable, y el servicio de CISO externo se ocupa de dirigir la seguridad de forma continuada. Para un canal interno de información conforme a la Ley 2/2023, consulta nuestro software de canal de denuncias.
Qué incluye y qué no
- La consultoría de protección de datos incluye el análisis, la documentación, la formación y el acompañamiento descritos, adaptados a cada organización.
- No incluye la instalación de herramientas técnicas (antivirus, copias de seguridad, cifrado), que coordinamos con tu proveedor de TI.
- No garantizamos la ausencia de sanciones: lo que entregamos son las medidas y las evidencias para demostrar que cumples.
Preguntas frecuentes sobre protección de datos
¿Mi empresa está obligada a cumplir el RGPD?
Sí, si trata datos personales de personas físicas: clientes, empleados, pacientes o contactos de proveedores. Solo quedan fuera los tratamientos de una persona en el ámbito exclusivamente personal o doméstico.
¿Qué documentación necesito como mínimo?
El registro de actividades del tratamiento, la información a los interesados (cláusulas y política de privacidad), los contratos con los encargados que acceden a datos, un análisis de riesgos con sus medidas y procedimientos para atender derechos y gestionar brechas de seguridad.
¿La LOPD sigue vigente?
La antigua LOPD de 1999 fue derogada. Hoy se aplican el RGPD, directamente desde el 25 de mayo de 2018, y la Ley Orgánica 3/2018 (LOPDGDD), que lo complementa en España.
¿Necesito un delegado de protección de datos?
Solo es obligatorio en los casos del artículo 37 del RGPD y del artículo 34 de la LOPDGDD (por ejemplo, centros sanitarios, centros docentes o colegios profesionales). En el resto, es voluntario. Lo explicamos en nuestra página sobre el delegado de protección de datos en Valencia.
¿Cada cuánto hay que revisar la adaptación?
Siempre que cambien los tratamientos, los sistemas o los proveedores, y al menos una vez al año, para verificar que las medidas siguen siendo eficaces, como exige el artículo 32.1.d del RGPD.
¿Trabajáis solo en Valencia?
Nuestra oficina está en Sueca y trabajamos de forma presencial en la provincia de Valencia; con empresas del resto de España trabajamos también en remoto.
Solicita un diagnóstico de protección de datos
Con nuestra consultoría de protección de datos revisamos cómo trata tu empresa los datos personales y te decimos qué te falta para cumplir el RGPD, con un plan priorizado.
Solicitar diagnóstico