


GESDATA CONSULTING VALENCIA
Consultoría ISO 27001 Valencia: implanta y certifica tu SGSI
ISO 27001 Valencia: en Gesdata Consulting acompañamos a pymes y empresas en la implantación de un sistema de gestión de seguridad de la información (SGSI) conforme a ISO/IEC 27001:2022, desde el diagnóstico inicial hasta la auditoría de certificación.
Trabajamos con la versión vigente de la norma y su enmienda de 2024, con un método por fases y entregables claros. La certificación la emite una entidad de certificación acreditada; nosotros preparamos el sistema y te acompañamos durante la auditoría.
Solicitar diagnóstico ISO 27001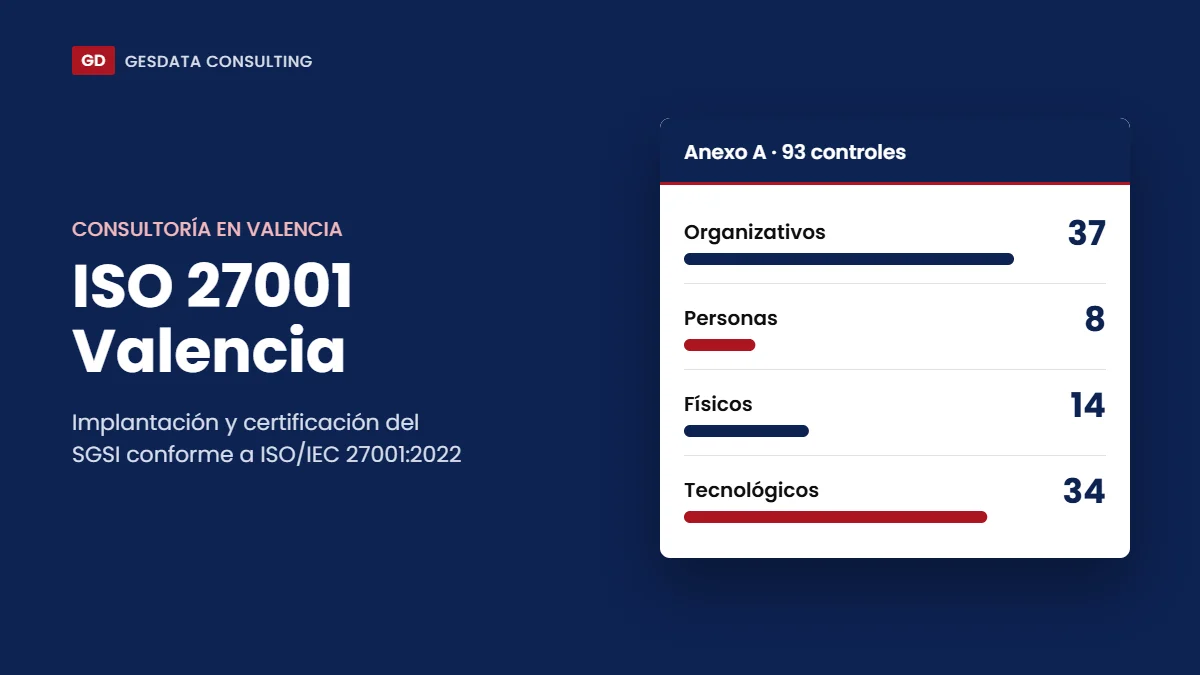
LA NORMA
Qué es ISO 27001 y qué exige a una empresa
ISO/IEC 27001 es la norma internacional que fija los requisitos de un sistema de gestión de seguridad de la información. Su objetivo es proteger la confidencialidad, la integridad y la disponibilidad de la información a partir de un análisis de riesgos, no de una lista cerrada de medidas.
La norma exige cumplir todas sus cláusulas 4 a 10 (contexto, liderazgo, planificación, apoyo, operación, evaluación y mejora) y decidir, con una Declaración de Aplicabilidad, qué controles del Anexo A se aplican y por qué. Explicamos cada requisito con detalle en nuestra guía de ISO 27001 en la pyme.
Una consultoría ISO 27001 convierte esos requisitos en un sistema real: documentos adaptados a tu organización, controles que funcionan y evidencias que un auditor pueda comprobar.
ANEXO A
Los 93 controles de ISO 27001:2022
La versión 2022 reorganizó los controles en 4 temas: 37 organizativos, 8 de personas, 14 físicos y 34 tecnológicos. Incorporó 11 controles nuevos, como inteligencia sobre amenazas, seguridad en servicios en la nube, continuidad de las TIC, enmascaramiento de datos o codificación segura.
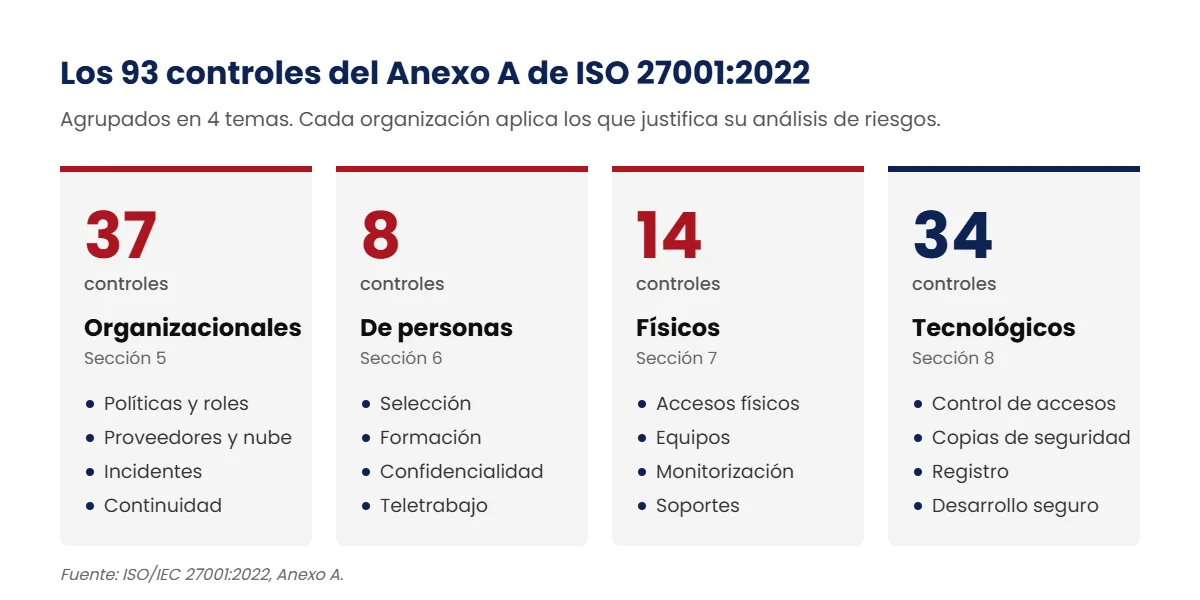
No todos los controles aplican a todas las empresas. La selección sale del análisis de riesgos y se justifica en la Declaración de Aplicabilidad, el documento que el auditor revisa con más detalle.
A QUIÉN SE DIRIGE
¿Qué empresas necesitan la certificación ISO 27001?
La norma vale para cualquier tamaño y sector. Estos son los perfiles más habituales en una implantación ISO 27001:
Empresas tecnológicas y de servicios digitales
Desarrolladoras de software, proveedores cloud, MSP y empresas de datos a las que sus clientes exigen la certificación en contratos o cuestionarios de proveedores.
Proveedores del sector público
El Esquema Nacional de Seguridad es obligatorio para trabajar con la Administración. ISO 27001 lo complementa y comparte buena parte de los controles, pero no lo sustituye.
Entidades sujetas a NIS2 o DORA y sus proveedores
Organizaciones que deben acreditar una gestión de riesgos de ciberseguridad y la de su cadena de suministro. Un SGSI certificado ordena esas evidencias.
Pymes que quieren ordenar su seguridad
Empresas que han sufrido un incidente, trabajan en remoto o en la nube y quieren pasar de medidas sueltas a un sistema que se revisa y mejora.
BENEFICIOS
Beneficios de la implantación ISO 27001
Más allá del certificado, un SGSI cambia la forma en que la empresa gestiona la información. Estos son los principales beneficios de la implantación ISO 27001:
Confianza de clientes y socios
El certificado es una prueba reconocida internacionalmente de que la seguridad se gestiona con método. Responde a cuestionarios de proveedores y requisitos de licitaciones.
Riesgos conocidos y priorizados
La dirección sabe qué información es crítica, qué amenazas le afectan y dónde invertir primero, en lugar de comprar soluciones sin un criterio.
Mejor respuesta ante incidentes
Procedimientos de detección, respuesta y continuidad probados reducen el impacto de un ransomware, una caída de un proveedor o una fuga de datos.
Cumplimiento ordenado
Las evidencias del SGSI sirven también para el RGPD, el ENS, NIS2 o DORA, sin duplicar documentos ni auditorías.
Proveedores bajo control
Los requisitos de seguridad se incluyen en los contratos y se revisan, algo que cada vez piden más los grandes clientes.
Mejora continua
Auditorías internas, indicadores y revisiones por la dirección mantienen el sistema vivo después de la certificación.
METODOLOGÍA
Implantación ISO 27001 en 6 fases
Nuestro servicio de consultoría ISO 27001 Valencia sigue el ciclo de mejora de la norma y deja en cada fase entregables concretos. La duración depende del alcance y de la madurez de partida, y la fijamos en el plan tras el diagnóstico.
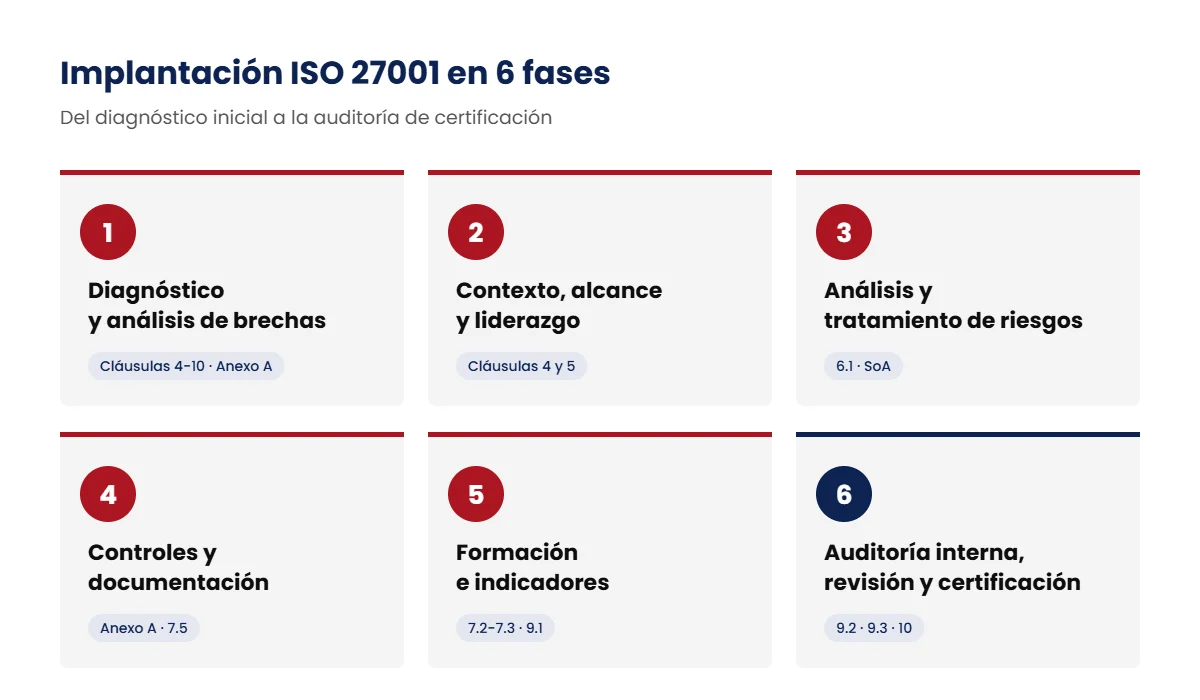
1
Diagnóstico y análisis de brechas
Revisamos el estado actual frente a las cláusulas 4 a 10 y los 93 controles, identificamos lo que ya existe y preparamos el plan de proyecto con prioridades y responsables.
2
Contexto, alcance y liderazgo
Definimos el contexto, las partes interesadas y el alcance del SGSI, la política de seguridad de la información y los roles, con el compromiso documentado de la dirección.
3
Análisis y tratamiento de riesgos
Aplicamos una metodología basada en ISO 27005: activos, amenazas, vulnerabilidades e impacto. Con el resultado se elaboran el plan de tratamiento y la Declaración de Aplicabilidad.
4
Implantación de controles y documentación
Redactamos las políticas, procedimientos y registros, y acompañamos la puesta en marcha de controles como la gestión de incidentes, proveedores, copias de seguridad, continuidad o desarrollo seguro.
5
Formación, concienciación e indicadores
Formamos al personal y a los responsables, y definimos los indicadores con los que se mide la eficacia del sistema (cláusula 9.1).
6
Auditoría interna, revisión y certificación
Realizamos la auditoría interna, preparamos la revisión por la dirección y las acciones correctivas, y te acompañamos en las etapas 1 y 2 de la auditoría de certificación y en las auditorías de seguimiento.
Después de la certificación. La implantación ISO 27001 no termina con el certificado: la entidad vuelve cada año para las auditorías de seguimiento. Por eso nuestra consultoría ISO 27001 Valencia puede continuar con el mantenimiento del SGSI: actualización del análisis de riesgos, auditoría interna anual, preparación de la revisión por la dirección y apoyo ante cambios en la norma o en la organización, como nuevas sedes, proveedores o servicios en la nube. Así el esfuerzo de la implantación no se pierde de un año a otro. Pregúntanos por el mantenimiento al solicitar tu diagnóstico de implantación ISO 27001.
ENTREGABLES
Documentación de la implantación ISO 27001
Al terminar el proyecto, la organización dispone de la documentación que exige la norma, adaptada a su realidad y lista para la auditoría:
Entregable
Para qué sirve
Cláusula
Alcance del SGSI
Delimita procesos, sedes y sistemas cubiertos
4.3
Política de seguridad de la información
Recoge el compromiso y las directrices de la dirección
5.2
Metodología y análisis de riesgos
Identifica y valora los riesgos de la información
6.1.2 y 8.2
Plan de tratamiento de riesgos
Decide y planifica los controles
6.1.3 y 8.3
Declaración de Aplicabilidad
Justifica la inclusión o exclusión de los 93 controles
6.1.3 d)
Objetivos de seguridad
Fija metas medibles y su seguimiento
6.2
Procedimientos y registros
Son las evidencias de que los controles funcionan
Anexo A
Programa e informe de auditoría interna
Verifican la conformidad del sistema
9.2
Acta de revisión por la dirección
Recoge decisiones y mejoras
9.3
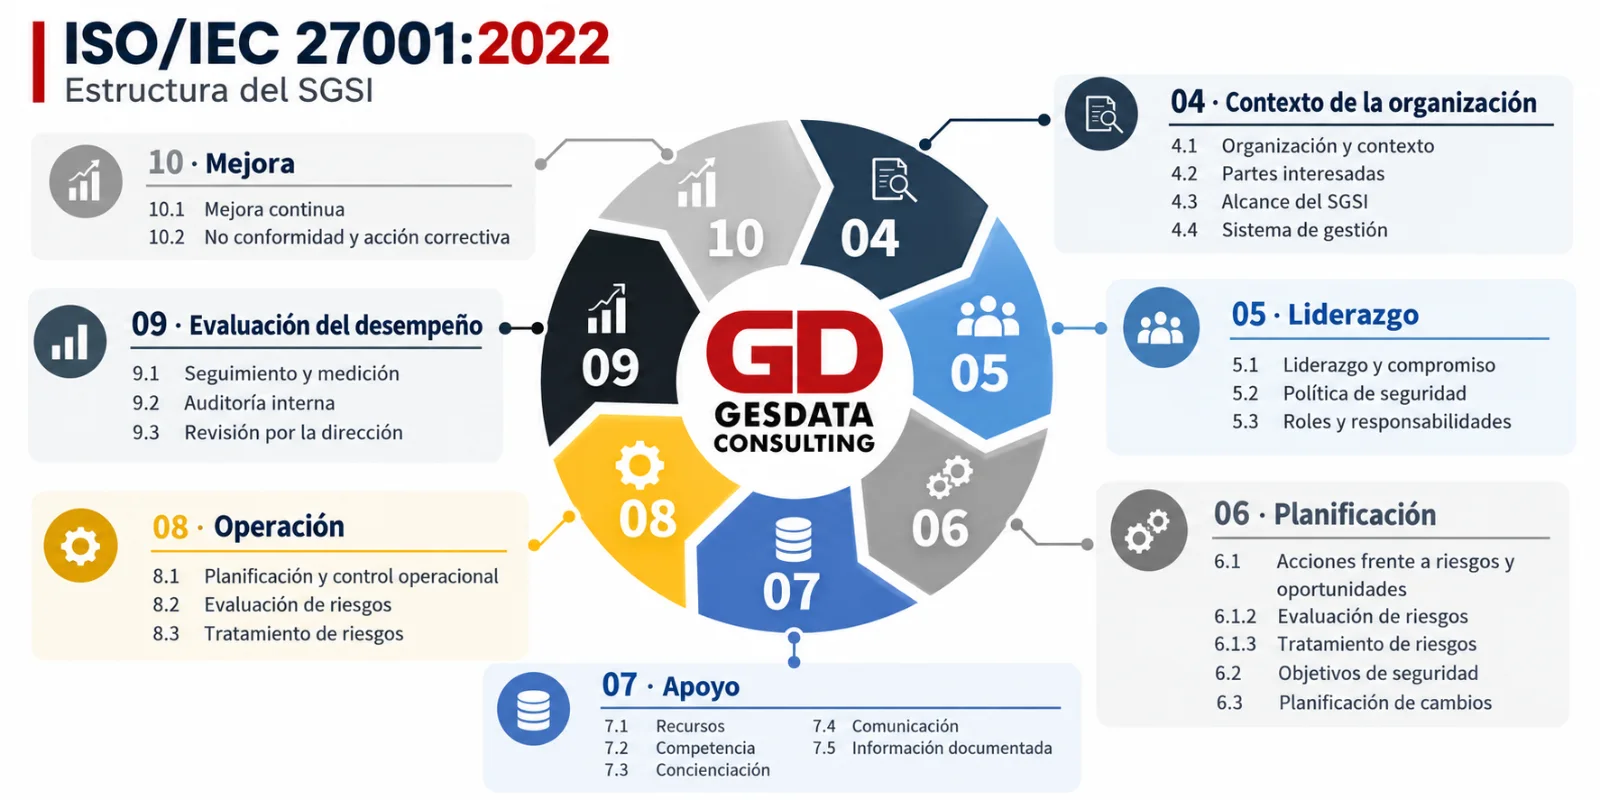
Estructura del SGSI según ISO/IEC 27001:2022: las cláusulas 4 a 10 que se documentan y se ponen en marcha durante la implantación.
ALCANCE DEL SERVICIO
Qué incluye la consultoría ISO 27001 y qué no
Qué incluye
- Dirección del proyecto y calendario.
- Documentación adaptada a la organización.
- Análisis de riesgos y Declaración de Aplicabilidad.
- Formación y concienciación.
- Auditoría interna y revisión por la dirección.
- Acompañamiento en la auditoría de certificación.
Qué no incluye
- La emisión del certificado: la realiza una entidad de certificación acreditada, que se contrata aparte.
- Garantizar el resultado de la auditoría: depende de que los controles se apliquen y se mantengan.
- La instalación de herramientas técnicas, que coordinamos con tu proveedor de TI.
Independencia
Las reglas de acreditación (ISO/IEC 17021-1) impiden que una entidad de certificación asesore a la empresa que certifica. Por eso la consultora que implanta el SGSI y la entidad que lo audita son siempre distintas.
SISTEMA INTEGRADO
ISO 27001 con el ENS, NIS2, el RGPD e ISO 42001
Un SGSI bien diseñado es la base para cumplir otros marcos sin duplicar esfuerzos:
Esquema Nacional de Seguridad
Comparte la gestión de riesgos y buena parte de las medidas. Si trabajas con la Administración, consulta nuestra consultoría ENS.
NIS2 y DORA
Exigen gestión de riesgos, notificación de incidentes y control de proveedores, que el SGSI ya organiza. Un CISO externo puede coordinar el cumplimiento.
RGPD
Las medidas de seguridad del artículo 32 del RGPD se apoyan en los controles de ISO 27001. El delegado de protección de datos participa en el análisis de riesgos.
ISO 42001
La norma de inteligencia artificial tiene la misma estructura y se gestiona en el mismo sistema. Lo explicamos en ISO 27001 e ISO 42001 y en nuestra consultoría ISO 42001.
POR QUÉ GESDATA
ISO 27001 Valencia: consultores cerca de tu empresa
Gesdata Consulting es una consultora de seguridad de la información y protección de datos con oficina en Sueca (Valencia). Lo que aportamos a un proyecto de ISO 27001 Valencia:
Seguridad y privacidad en el mismo equipo
Combinamos la implantación del SGSI con el cumplimiento del RGPD. Cuando un cliente contrata CISO externo y delegado de protección de datos, son personas distintas con funciones separadas.
Método con entregables
Cada fase termina con documentos y evidencias concretas, no con plantillas genéricas que nadie aplica.
Un sistema que se mantiene
Diseñamos el SGSI para que la organización pueda mantenerlo después de la certificación, con indicadores, auditorías internas y revisiones periódicas.
Cerca de la empresa valenciana
Como consultoría ISO 27001 Valencia trabajamos con empresas de la Comunitat Valenciana y conocemos los requisitos que piden sus clientes y la Administración.
ERRORES FRECUENTES
Errores frecuentes en la implantación ISO 27001
Estos son los fallos que más se repiten en los SGSI que llegan a la auditoría sin la preparación suficiente. Una consultoría ISO 27001 ayuda a evitarlos desde el principio:
Comprar plantillas y no adaptarlas
Políticas copiadas que nombran procesos o sistemas que la empresa no tiene. El auditor pregunta cómo se aplica cada documento y la respuesta no existe.
Un análisis de riesgos sin relación con la Declaración de Aplicabilidad
Si los controles elegidos no salen de los riesgos identificados, la justificación de la SoA se cae en la primera revisión.
Alcance mal definido
Un alcance demasiado amplio dispara el esfuerzo; uno demasiado estrecho deja fuera lo que el cliente quería ver certificado.
Dirección poco implicada
La norma exige liderazgo visible: aprobar la política, asignar recursos y revisar el sistema. Sin ese compromiso no hay certificación.
Olvidar a los proveedores
Servicios en la nube, mantenimiento informático o gestorías tratan información crítica y deben estar dentro de los controles.
Pensar que la certificación es el final
El SGSI se audita cada año. Sin indicadores, auditorías internas ni revisiones, los hallazgos se acumulan en la siguiente visita.
PREGUNTAS FRECUENTES
ISO 27001 Valencia: preguntas frecuentes
¿Cuánto se tarda en implantar ISO 27001?
Depende del alcance, del número de sedes y sistemas y de lo que ya tenga implantado la organización. Tras el diagnóstico inicial fijamos un plan con fechas para cada fase y para la auditoría de certificación.
¿Cuánto cuesta la consultoría ISO 27001?
El presupuesto depende del alcance y la madurez de partida, y lo preparamos tras el diagnóstico. Hay que sumar el coste de la entidad de certificación, que se contrata aparte y depende sobre todo del tamaño de la organización.
¿Quién emite el certificado ISO 27001?
Una entidad de certificación acreditada, que en España acredita ENAC. Las consultoras no certifican: preparan el sistema y acompañan a la empresa durante la auditoría.
¿Mi certificado ISO 27001:2013 sigue siendo válido?
No. La transición a la versión 2022 terminó el 31 de octubre de 2025. Los certificados que no se adaptaron caducaron o se retiraron, y la empresa debe pasar de nuevo una auditoría inicial.
¿Cuántos controles tiene ISO 27001:2022?
93 controles en el Anexo A, agrupados en 4 temas: 37 organizativos, 8 de personas, 14 físicos y 34 tecnológicos.
¿Es obligatoria la ISO 27001?
No con carácter general: es una norma voluntaria. Pero muchos clientes, licitaciones y contratos la exigen, y ayuda a demostrar el cumplimiento de obligaciones como las del RGPD, NIS2 o DORA.
¿Cada cuánto se audita un SGSI certificado?
El certificado tiene una validez de tres años, con auditorías de seguimiento anuales y una auditoría de renovación al final del ciclo. Además, la organización debe hacer sus propias auditorías internas.
¿Se puede integrar ISO 27001 con el ENS o con ISO 42001?
Sí. Comparten la gestión de riesgos y buena parte de los procesos, y se pueden gestionar con un único sistema. Lo explicamos en ISO 27001 e ISO 42001 en un sistema de gestión integrado.
¿Qué diferencia hay entre ISO 27001 e ISO 27002?
ISO 27001 contiene los requisitos certificables del sistema de gestión y la lista de 93 controles del Anexo A. ISO 27002 es una guía que explica cómo aplicar cada uno de esos controles; no se certifica.
¿Qué necesita una empresa para empezar con la consultoría ISO 27001 Valencia?
Basta con una reunión inicial con la dirección para definir el objetivo (por ejemplo, un requisito de un cliente), el alcance aproximado y un interlocutor interno. Con esa información hacemos el diagnóstico y el plan de implantación ISO 27001.
GUÍAS
Guías sobre ISO 27001
ISO 27001 Valencia: solicita un diagnóstico
Te ayudamos a conocer el estado de tu seguridad frente a ISO 27001 y a planificar la implantación ISO 27001 y la certificación con una consultoría ISO 27001 a medida. Atendemos desde nuestra oficina en C/ Escultor Alfred Torán Olmos, 2, pta. 6, 46410 Sueca (Valencia).
Contactar con GesdataFuentes: ISO/IEC 27001:2022 y enmienda 1:2024 (ISO); IAF MD 26:2023, transición a ISO/IEC 27001:2022 (IAF); Entidad Nacional de Acreditación (ENAC). Consultadas el 29-10-2026.