La relación entre DPO e inteligencia artificial ha dejado de ser una cuestión de futuro. En 2026 la Agencia Española de Protección de Datos (AEPD) ha publicado orientaciones sobre IA agéntica, ha advertido a empresas y ayuntamientos que planeaban usar IA para cribar currículums o analizar imágenes de videovigilancia, y ha recordado que la transparencia algorítmica ya es una obligación laboral. En todos esos documentos aparece la misma figura: el delegado de protección de datos.
Este artículo explica qué cambia para el DPD cuando la organización incorpora sistemas de IA, qué dicen el RGPD, el Reglamento de IA y la AEPD, cuáles son los siete retos prácticos más relevantes y qué no debe asumir el DPO para no comprometer su independencia.
Qué dice la normativa sobre el DPO e inteligencia artificial
El RGPD no tiene un capítulo dedicado a la inteligencia artificial, pero sus reglas sobre el delegado de protección de datos se aplican igual cuando el tratamiento se apoya en un algoritmo. El artículo 38 exige que el DPD participe de forma adecuada y desde el principio en todas las cuestiones relativas a la protección de datos. El artículo 39 le encomienda informar, asesorar y supervisar el cumplimiento, y el artículo 35 obliga al responsable a recabar su asesoramiento cuando realiza una evaluación de impacto (EIPD).
El Reglamento de IA (Reglamento (UE) 2024/1689) no menciona al DPO. Sí conecta con su trabajo en dos puntos: el artículo 26 pide a quien despliega un sistema de alto riesgo que use la información del proveedor para realizar su EIPD, y el artículo 27 prevé que la evaluación de impacto en los derechos fundamentales complemente a la EIPD cuando ambas sean necesarias.
La AEPD ha ido más lejos en sus orientaciones de febrero de 2026 sobre IA agéntica: considera imprescindible la participación de DPD y asesores en protección de datos cualificados en estas tecnologías, y presenta al delegado como el perfil que une la visión jurídica y la técnica.
El nuevo mapa normativo de la IA en la empresa
El DPO e inteligencia artificial se encuentran en un terreno donde conviven varias normas. Conviene distinguir qué es obligatorio, desde cuándo y qué papel tiene el delegado en cada una.
Norma
Qué exige en relación con la IA
Papel del DPO
RGPD y LOPDGDD
Base jurídica, minimización, EIPD, decisiones automatizadas (art. 22), derechos digitales laborales (arts. 87-91 LOPDGDD)
Asesora, supervisa y es el punto de contacto con la AEPD
Reglamento de IA
Alfabetización en IA (art. 4, desde 2025), transparencia del art. 50 (desde el 2-8-2026), alto riesgo del Anexo III (desde el 2-12-2027)
No designado; participa cuando hay datos personales
Real Decreto 723/2026
Informar por escrito a cada trabajador de los sistemas algorítmicos que deciden sobre sus condiciones (desde el 5-10-2026)
Coordina esa información con la del RGPD
ISO/IEC 42001
Sistema de gestión de la IA, voluntario y certificable
Aporta la visión de privacidad en riesgos e impactos
Dos novedades de 2026 matizan este cuadro. El Ómnibus digital sobre IA (Reglamento (UE) 2026/1744) reformuló el artículo 4: ahora se exige adoptar medidas para apoyar la alfabetización en IA del personal, sin garantizar un nivel concreto. Y la reforma del RGPD que incluye el Ómnibus digital de datos, con una regla expresa sobre el interés legítimo para entrenar IA, sigue en negociación: a fecha de este artículo no es derecho vigente. En España, el proyecto de ley orgánica de gobernanza de la IA caducó el 6 de octubre de 2026 con la disolución de las Cortes.
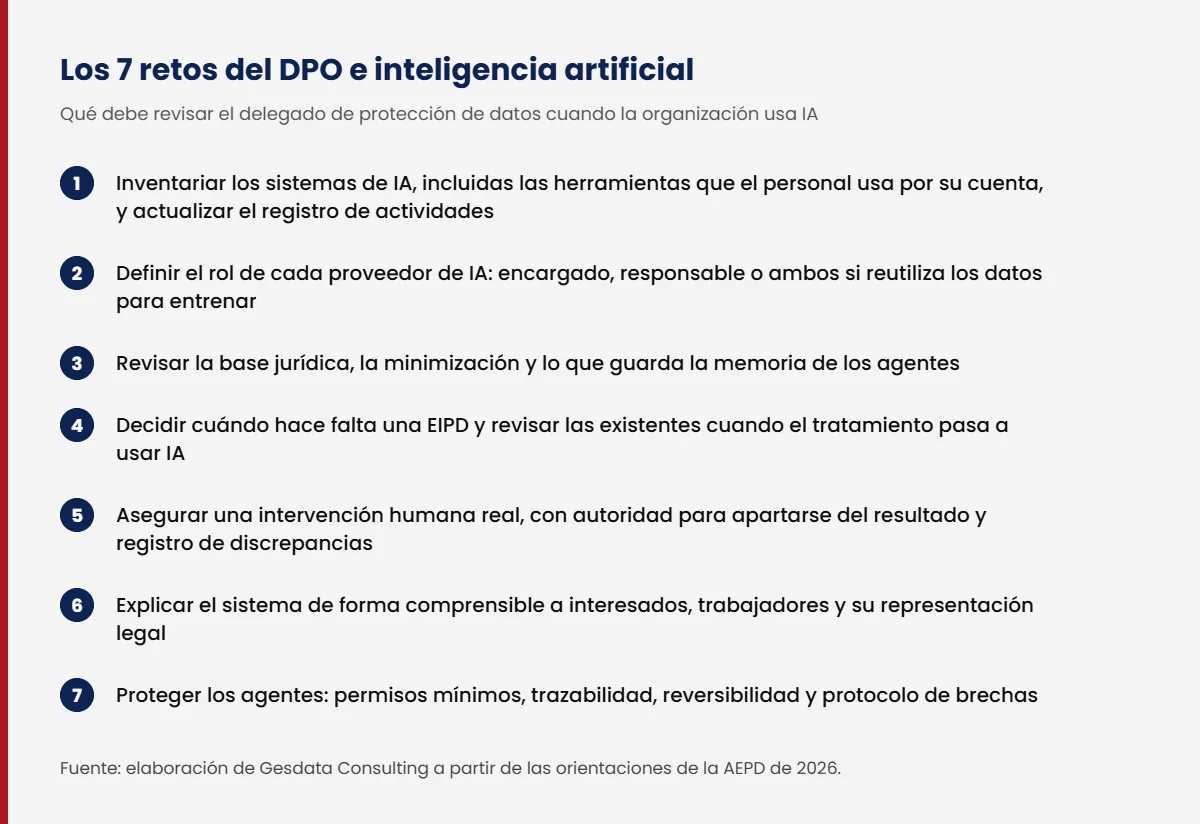
Los 7 retos del DPO e inteligencia artificial
La AEPD resume bien el punto de partida: un agente o un sistema de IA es un medio para realizar un tratamiento, no un tratamiento nuevo por sí mismo. Pero cambia su naturaleza, sus riesgos y, a menudo, sus destinatarios. De ahí salen siete retos para el delegado de protección de datos.
1
Inventariar los sistemas de IA
Antes de evaluar nada hay que saber qué IA se usa, en qué procesos y con qué datos, incluidas las herramientas que los empleados usan por su cuenta. La AEPD llama a este fenómeno «construye tu propio agente» y lo sitúa como una amenaza de gobernanza. El registro de actividades debe recoger los nuevos destinatarios, plazos de conservación y transferencias.
2
Definir los roles de cada proveedor
El proveedor de un modelo o de un agente puede ser encargado del tratamiento, responsable independiente o ambas cosas a la vez si reutiliza los datos para entrenar. El DPO debe revisar contratos, subencargados, transferencias internacionales y el uso de los datos para mejorar el modelo.
3
Revisar la base jurídica y la minimización
El Comité Europeo de Protección de Datos admitió en su Dictamen 28/2024 que el interés legítimo puede servir en el desarrollo y uso de modelos de IA, pero solo con una prueba de ponderación seria. Además, la memoria de los agentes tiende a acumular datos: hay que decidir qué se guarda, cuánto tiempo y separado por tratamiento.
4
Decidir cuándo hace falta una EIPD
Usar IA no obliga siempre a una evaluación de impacto, pero la combinación de tecnología innovadora, perfiles, gran escala o datos sensibles suele activarla. La AEPD recomienda modelar las amenazas con su metodología LIINE4DU y revisar las EIPD existentes cuando un tratamiento pasa a apoyarse en agentes.
5
Asegurar una intervención humana real
Que una persona firme no basta. Quien revisa debe conocer las limitaciones del sistema, tener tiempo y autoridad para apartarse del resultado y dejar constancia de sus discrepancias. Una ausencia sistemática de discrepancias es, según la AEPD, una señal de que la decisión se ha automatizado de hecho.
6
Explicar el sistema de forma comprensible
El Tribunal de Justicia de la UE exige, en el asunto Dun & Bradstreet (C-203/22), una explicación concisa e inteligible de cómo se llegó al resultado, sin necesidad de entregar el código. En el ámbito laboral, esa información convive con la del Real Decreto 723/2026 y con la que se da a la representación legal de la plantilla.
7
Proteger los agentes frente a ataques y errores
Los agentes pueden ejecutar instrucciones ocultas en correos, webs o documentos, encadenar errores y actuar con permisos excesivos. El DPO no diseña la seguridad, pero debe exigir permisos mínimos, trazabilidad, reversibilidad y un protocolo de brechas que contemple estos escenarios, en coordinación con el CISO.
Lecciones de las advertencias de la AEPD en 2026
Las advertencias son un poder preventivo del artículo 58.2.a del RGPD: no declaran una infracción ni imponen una sanción, pero muestran qué garantías espera la autoridad antes de poner en marcha un tratamiento. Tres de ellas son especialmente útiles para el delegado de protección de datos.
Cribado de candidaturas con IA (AI-00009-2026)
Una empresa preveía usar una herramienta que puntuaba currículums y priorizaba candidaturas. Aunque aseguraba que la decisión final sería humana y que no se analizarían atributos sensibles, la AEPD recordó que esas afirmaciones deben comprobarse: hay que evaluar los riesgos, valorar si procede una EIPD, verificar que otras variables no permiten inferir datos sensibles y que la revisión humana sea efectiva. También dejó claro que la responsabilidad no se traslada al grupo empresarial que desarrolla la herramienta.
Videovigilancia municipal con analítica de imagen (AI-00170-2026 y AI-00171-2026)
Dos ayuntamientos licitaban cámaras con detección de personas, búsqueda por apariencia o reconocimiento facial. La AEPD señaló que la mera disponibilidad técnica de una función no justifica usarla: cada capacidad adicional de IA debe superar su propio juicio de necesidad y proporcionalidad, las no justificadas deben quedar desactivadas por defecto y hay que fijar plazos de conservación para los metadatos que genera el sistema, no solo para las imágenes.
La lección sobre DPO e inteligencia artificial es directa: su intervención llega tarde si se produce cuando el sistema ya está comprado. El momento clave es la fase de requisitos y contratación.
IA agéntica: qué recomienda la AEPD al delegado
Las orientaciones de la AEPD sobre IA agéntica (febrero de 2026) y su decálogo para usuarios de asistentes y agentes (27 de octubre de 2026) describen un salto importante: cuando la IA solo responde, un error es una respuesta equivocada; cuando actúa, puede ser un correo enviado, un archivo compartido o un consentimiento dado en nombre de alguien.
Para el DPO e inteligencia artificial agéntica, las medidas más relevantes son:
- Gobernanza única. Los agentes se integran en la gobernanza existente; la AEPD pide que en su diseño participen las áreas funcionales, TIC, calidad y el DPD.
- Nivel de autonomía decidido de antemano. Desde «el agente propone y la persona ejecuta» hasta «el agente actúa y la persona observa». Cuanto más impacto tenga la acción sobre las personas, más control humano.
- Permisos mínimos y confirmación. El agente prepara y la persona aprueba, sin autorizaciones permanentes para enviar, compartir, pagar o contratar.
- Memoria compartimentada. Separar la memoria por tratamiento y por caso, fijar plazos de retención y poder atender los derechos sobre lo que el agente recuerda.
- Solo herramientas autorizadas. En el trabajo, solo los asistentes aprobados por la organización y nunca cuentas personales conectadas al correo o a documentos de la empresa.
Independencia del DPO: lo que no debe asumir
Las propias autoridades reconocen que la gobernanza de la IA aún está en construcción. En la encuesta publicada por la CNIL francesa en julio de 2026, el 55 % de los DPO declaraba tener ya el Reglamento de IA dentro de su ámbito y el 71 % quería ampliarlo a esa conformidad, pero el 85 % no había recibido formación específica en IA.
En el binomio DPO e inteligencia artificial, ampliar funciones tiene un límite. La CNIL publicó en agosto de 2026 pautas para identificar conflictos de intereses: el DPO no puede ser juez y parte, y hay conflicto cuando decide los fines o los medios de un tratamiento. El Tribunal de Justicia lo confirmó en el asunto X-FAB (C-453/21). Por eso, el modelo más sólido es que exista un responsable de IA o un comité de IA y que el delegado de protección de datos participe con voz consultiva, emita su opinión documentada y supervise, sin aprobar él mismo los sistemas. Lo explicamos con más detalle en el artículo sobre CISO y DPO: diferencias e incompatibilidades.
EIPD, evaluación de derechos fundamentales e ISO 42001
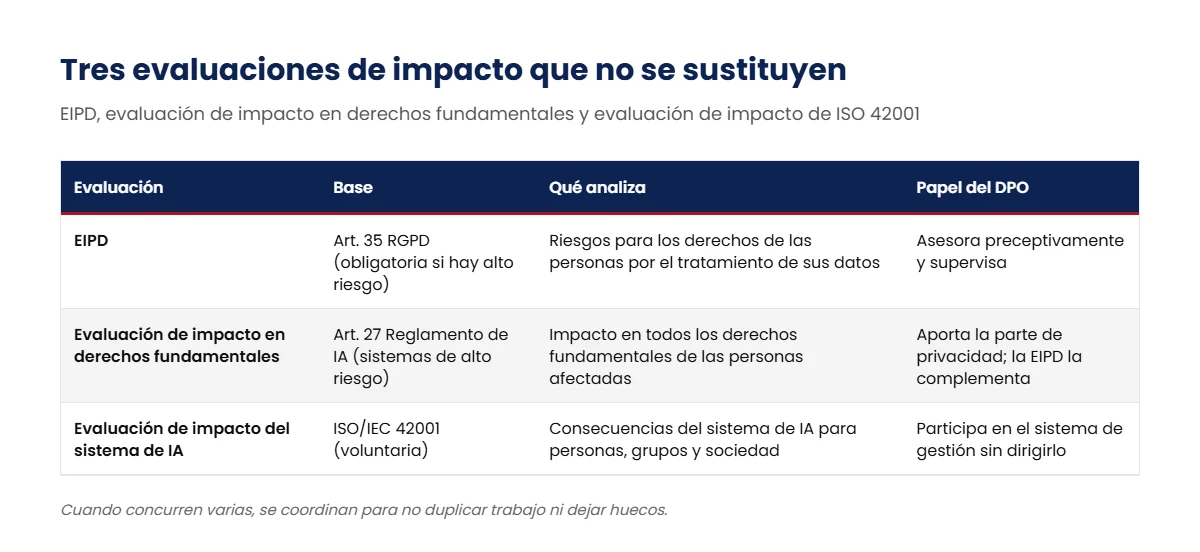
En la relación entre DPO e inteligencia artificial conviven tres evaluaciones que se parecen, pero no se sustituyen entre sí. Ordenarlas evita duplicar trabajo y dejar huecos.
Evaluación
Base
Qué analiza
EIPD
Art. 35 RGPD
Riesgos para los derechos de las personas por el tratamiento de sus datos
Evaluación de impacto en derechos fundamentales
Art. 27 Reglamento de IA
Impacto de un sistema de alto riesgo en todos los derechos fundamentales, para ciertos responsables del despliegue
Evaluación de impacto del sistema de IA
ISO/IEC 42001 (voluntaria)
Consecuencias del sistema de IA para personas, grupos y sociedad dentro del sistema de gestión
La norma ISO/IEC 42001 ofrece el marco de gestión que suele faltar: inventario, roles, evaluación de riesgos e impactos, controles y mejora continua. No sustituye al RGPD, pero da al DPO un lugar estable donde aportar la visión de privacidad. Si la organización ya tiene un SGSI, puede integrarse en él, como explicamos en ISO 27001 e ISO 42001: un único sistema de gestión. Para implantarla, consulta nuestra consultoría ISO 42001.
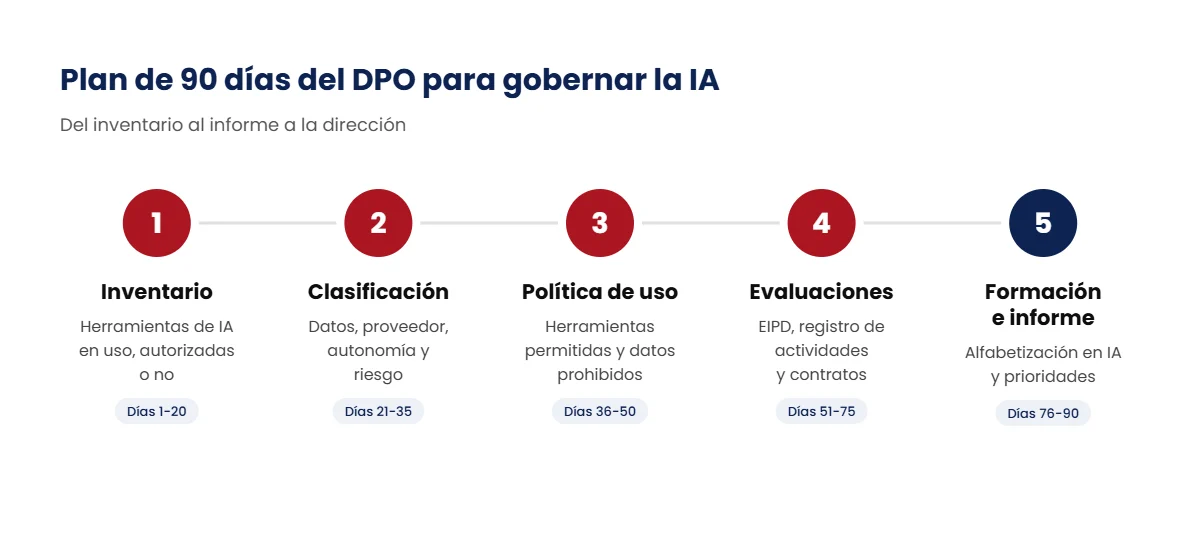
Plan de 90 días del DPO e inteligencia artificial
Un plan realista para que el delegado de protección de datos pase de reaccionar a gobernar la IA:
1
Inventario (días 1-20)
Encuesta a las áreas, revisión de licencias y contratos, y lista de herramientas de IA en uso, autorizadas o no.
2
Clasificación (días 21-35)
Para cada sistema: datos personales tratados, rol del proveedor, decisiones que apoya, nivel de autonomía y posible clasificación según el Reglamento de IA.
3
Política de uso (días 36-50)
Herramientas permitidas, datos que no pueden introducirse, confirmación humana para acciones con efectos y canal para proponer nuevos casos de uso.
4
Evaluaciones (días 51-75)
Criterios para decidir cuándo hace falta una EIPD, actualización del registro de actividades, revisión de contratos y de la información a interesados y trabajadores.
5
Formación e informe (días 76-90)
Medidas de alfabetización en IA para el personal y un informe a la dirección con riesgos, decisiones pendientes y prioridades.
En Gesdata Consulting asesoramos a organizaciones en protección de datos en Valencia y en el resto de España, actuamos como delegado de protección de datos externo y realizamos evaluaciones de impacto. Ese trabajo nos permite incorporar el análisis de los sistemas de IA en la gestión ordinaria del cumplimiento.
Preguntas frecuentes sobre el DPO e inteligencia artificial
¿El Reglamento de IA obliga a nombrar un DPO?
No. La obligación de designar un delegado de protección de datos la fijan el artículo 37 del RGPD y el artículo 34 de la LOPDGDD. El Reglamento de IA tampoco obliga a nombrar un responsable de IA, aunque sí exige medidas de alfabetización y, para los sistemas de alto riesgo, supervisión humana con personas competentes.
¿Puede el DPO ser el responsable de IA de la empresa?
Depende de las funciones. Si como responsable de IA decide qué sistemas se adoptan, con qué datos y con qué fines, estaría supervisando sus propias decisiones, y eso es un conflicto de intereses. Puede formar parte del comité de IA con voz consultiva y supervisar, siempre que no decida los fines ni los medios.
¿Hay que hacer una EIPD para usar un asistente de IA en la empresa?
No siempre. Depende del tratamiento: qué datos se introducen, de quién, a qué escala y si el sistema perfila o apoya decisiones sobre personas. Si el asistente trata datos de salud, evalúa a candidatos o trabajadores, o actúa con autonomía sobre datos de clientes, lo prudente es realizarla, o revisar la existente, con el asesoramiento del delegado de protección de datos.
¿Qué diferencia hay entre una EIPD y una evaluación de impacto en derechos fundamentales?
La EIPD analiza los riesgos del tratamiento de datos personales (artículo 35 del RGPD). La evaluación de impacto en derechos fundamentales del artículo 27 del Reglamento de IA se exige a determinados responsables del despliegue de sistemas de alto riesgo y abarca todos los derechos, no solo la protección de datos. Cuando ambas son necesarias, se complementan.
¿Se pueden usar datos de clientes para entrenar una IA por interés legítimo?
Puede ser posible, pero no es automático. El Comité Europeo de Protección de Datos exige identificar el interés, demostrar que el tratamiento es necesario y superar la ponderación con los derechos de los afectados. La propuesta de reforma del RGPD que lo regularía expresamente aún no es una norma aprobada.
¿Qué debe revisar el DPO antes de autorizar un agente de IA?
Qué datos puede ver, qué recuerda y durante cuánto tiempo, qué acciones puede ejecutar en nombre de la organización, a qué proveedores envía información y si afecta a terceros. Son las preguntas que propone la AEPD en su decálogo de 2026, trasladadas al ámbito corporativo.
¿Qué hay que informar a los trabajadores sobre los algoritmos?
Desde el 5 de octubre de 2026, el Real Decreto 723/2026 obliga a informar por escrito a cada trabajador de la existencia de sistemas algorítmicos y, si deciden sobre sus condiciones de trabajo, de sus criterios y reglas. Esa información no sustituye a la que exige el RGPD ni a la que se da a la representación legal.
¿Qué aporta la ISO 42001 al delegado de protección de datos?
Un marco estable para gobernar la IA: inventario, roles, evaluación de riesgos e impactos y mejora continua. El DPO aporta la visión de privacidad dentro de ese sistema sin asumir su dirección, y la organización puede demostrar su gestión de la IA con evidencias auditables.
¿Tu delegado de protección de datos está preparado para la IA?
Si tu organización ya usa inteligencia artificial o va a hacerlo, revisamos contigo el inventario de sistemas, las EIPD y los contratos con proveedores, y te ayudamos a integrar la IA en tu cumplimiento con un servicio de delegado de protección de datos o con la implantación de ISO 42001.
Hablar con nuestro equipo