


GESDATA CONSULTING VALENCIA
Gobierno, supervisión y reporting de la seguridad de la información, sin un directivo a tiempo completo
En muchas organizaciones, la seguridad de la información está repartida entre el departamento de TI, proveedores tecnológicos, responsables de cumplimiento, protección de datos y Dirección. Sin embargo, no siempre existe una figura que coordine, supervise, priorice riesgos y reporte de forma clara a los órganos de decisión.
El servicio de CISO externo de Gesdata Consulting permite disponer de una función especializada de gobierno de la seguridad sin necesidad de incorporar internamente un perfil directivo a tiempo completo. También se conoce como vCISO o CISO as a Service.
Gobierno · Supervisión · Gestión de riesgos · Coordinación · Reporting a Dirección
Contrata tu CISO externo
QUÉ ES
Qué es el servicio de CISO externo
El CISO externo es una función externalizada de gobierno de la seguridad de la información. Su misión no es administrar sistemas, configurar herramientas o prestar soporte informático, sino dirigir, coordinar, supervisar y reportar el estado de la seguridad desde una perspectiva organizativa, normativa y de gestión de riesgos.
El CISO externo actúa como una capa directiva de seguridad que ayuda a la organización a:
- ordenar responsabilidades;
- priorizar riesgos;
- coordinar controles;
- revisar evidencias;
- impulsar planes de acción;
- participar en comités;
- elevar decisiones a Dirección;
- acompañar auditorías;
- coordinar incidentes relevantes;
- mejorar de forma continua el sistema de seguridad.
En definitiva, permite pasar de una seguridad puntual o dispersa a un modelo formal, continuo y trazable. Lo explicamos con detalle en nuestro artículo sobre las funciones del CISO externo.


QUÉ NO ES
Qué no es el CISO externo
El CISO externo no sustituye al departamento de TI, al proveedor tecnológico, al SOC ni a los administradores de sistemas.
Su función consiste en gobernar, coordinar, supervisar, evaluar y reportar la seguridad de la información desde una perspectiva directiva y de gestión.
Cuando sea necesario ejecutar acciones técnicas, el CISO externo podrá coordinar, priorizar, solicitar evidencias y validar el cierre desde la perspectiva de gobierno, pero la ejecución corresponderá al equipo técnico interno o al proveedor especializado.
Tampoco sustituye la responsabilidad de la dirección: la dirección sigue decidiendo y respondiendo, y el CISO externo le da la información y el criterio para hacerlo.
COMPARATIVA
CISO externo, consultoría tradicional o CISO interno
La diferencia entre una consultoría y un CISO externo no es solo de horas. La consultoría asesora y entrega documentos; el CISO externo asume un papel formal de gobierno, con continuidad, interlocución con la dirección y responsabilidad funcional sobre el seguimiento del sistema.
Frente a un CISO interno, el externo aporta independencia respecto a TI y experiencia en varios marcos con una dedicación ajustada a lo que la organización necesita.
Criterio
Consultoría puntual
CISO externo
CISO interno
Papel en la organización
Asesora y recomienda de forma puntual
Rol formal de gobierno, integrado funcionalmente en el organigrama
Directivo en plantilla
Presencia
Responde cuando se le llama
Recurrente, con dedicación planificada
Diaria, con dedicación completa
Comités y dirección
No participa
Participa en comités e interlocuta con la dirección
Participa y suele liderar el comité
Capacidad de decisión
Recomienda, sin capacidad de impulsar decisiones internas
Eleva riesgos, propone prioridades y activa planes dentro del alcance pactado
Decide dentro de su mandato
Declaración de Aplicabilidad
No la revisa ni la valida
La revisa, valida y mantiene coherente con riesgos y evidencias
La mantiene, a menudo con apoyo externo
Riesgos, controles y evidencias
Sin seguimiento recurrente
Seguimiento continuo del mapa de riesgos, planes y evidencias
Seguimiento continuo
Incidentes
No interviene
Coordina, escala y sigue los incidentes relevantes
Dirige la respuesta
Informes a la dirección
No los hace
Informes periódicos con indicadores y decisiones
Informes periódicos
Coordinación con TI, proveedores y DPD
No habitual
Sí, como parte del servicio
Sí
Independencia respecto a TI
Alta
Alta
Depende de la estructura interna
Experiencia en varios marcos
Según el proyecto
Alta: ISO 27001, ENS, NIS2, DORA y RGPD
Depende del perfil
Modelo económico
Horas o proyecto con principio y fin
Cuota recurrente según la dedicación pactada
Salario y costes de estructura
Encaje habitual
Implantaciones o auditorías concretas
Pymes y empresas medianas con obligaciones de cumplimiento
Grandes organizaciones o sectores muy regulados
Muchas organizaciones combinan los modelos: una consultoría para implantar el sistema, un CISO externo para mantenerlo y, con el tiempo, un coordinador interno. Te ayudamos a decidir con nuestra guía CISO interno o externo: 6 criterios para decidir.
PARA QUIÉN
Para qué tipo de organizaciones es adecuado el CISO externo
El servicio de CISO externo es especialmente adecuado para organizaciones que no cuentan con un CISO interno y necesitan reforzar su gobierno de la ciberseguridad, mejorar la trazabilidad de riesgos, controles e incidentes y reportar la seguridad a la dirección.

Pymes sin CISO interno
Necesitan una función equivalente a un CISO, pero no llenan una jornada completa ni pueden asumir el coste de un directivo.
Proveedores del sector público
Tienen que mantener la conformidad con el Esquema Nacional de Seguridad y separar la responsabilidad de la seguridad de la del sistema.
Entidades afectadas por NIS2
Quieren preparar su adaptación y su dirección debe aprobar y supervisar las medidas de ciberseguridad con información fiable.
Entidades financieras y proveedores TIC
Deben gobernar el riesgo TIC según DORA y demostrarlo ante el supervisor.
Empresas con clientes exigentes
Tienen ISO 27001, auditorías periódicas o requisitos de seguridad de sus clientes y trabajan con varios proveedores tecnológicos.
Organizaciones en crecimiento
Gestionan información sensible y necesitan formalizar su modelo de seguridad sin crear un departamento interno completo.
ALCANCE DEL SERVICIO
Los 9 módulos del servicio de CISO externo
El alcance se adapta a cada organización. Estos son los módulos que puede incluir el servicio:
Módulo 1. Gobierno de la seguridad
Estructuramos el modelo de gobierno de la seguridad de la información.
- Modelo de gobierno, roles y responsabilidades.
- Participación en comités y coordinación con Dirección.
- Formalización de decisiones y seguimiento de compromisos.
- Alineación de la seguridad con los objetivos de negocio.
Módulo 2. Gestión de riesgos y controles
Visión actualizada de los riesgos y del estado de los controles, con metodología alineada con ISO/IEC 27005.
- Mapa de riesgos y riesgos residuales.
- Planes de tratamiento y desviaciones.
- Indicadores de riesgo y rendimiento.
- Escalado de riesgos relevantes a Dirección.
Módulo 3. Políticas, procedimientos y evidencias
La seguridad debe poder demostrarse.
- Políticas, normas y procedimientos actualizados.
- Revisión de la Declaración de Aplicabilidad.
- Control de vigencia documental y evidencias.
- Preparación documental para auditorías y clientes.
Módulo 4. Incidentes y continuidad
Gestión de incidentes desde el gobierno, la coordinación y el escalado.
- Modelo de gestión de incidentes.
- Coordinación y escalado de incidentes relevantes.
- Lecciones aprendidas y medidas correctoras.
- Coordinación con el DPD si hay datos personales.
Módulo 5. Reporting a Dirección y mejora continua
La seguridad convertida en indicadores, prioridades y planes de acción.
- Informes periódicos y cuadro de mando ejecutivo.
- KPIs y KRIs.
- Seguimiento de acciones y desviaciones.
- Recomendaciones priorizadas y revisión de madurez.
Módulo 6. Formación y concienciación
Cultura de seguridad adaptada a los riesgos reales de la empresa.
- Plan de formación y concienciación.
- Contenidos para empleados, responsables y Dirección.
- Sesiones formativas y comunicaciones periódicas.
- Evidencias de formación y participación.
Módulo 7. Homologación de proveedores
Evaluación y seguimiento de los proveedores con impacto en la seguridad.
- Clasificación por criticidad y nivel de riesgo.
- Criterios de homologación y evaluación.
- Revisión de garantías, contratos y certificados.
- Seguimiento periódico de proveedores críticos.
Módulo 8. Auditorías internas y certificaciones
Preparación, coordinación y seguimiento de auditorías y certificaciones.
- Calendario de auditorías y revisiones.
- Revisión previa de documentación y evidencias.
- Coordinación con auditores y responsables.
- Cierre de hallazgos y acciones correctivas (ISO 27001, ENS, ISO 22301).
Módulo 9. Plataforma de gestión GRC-SGSI
Riesgos, controles, evidencias, tareas, proveedores e incidentes centralizados.
- Registro y seguimiento de riesgos.
- Controles y Declaración de Aplicabilidad.
- Tareas, responsables y plazos.
- Cuadros de mando para Dirección.
CÓMO TRABAJAMOS
Cómo trabaja tu CISO externo, en 5 fases
Un servicio continuo con un método claro: sabes desde el principio qué se hace, con qué frecuencia y qué recibes.
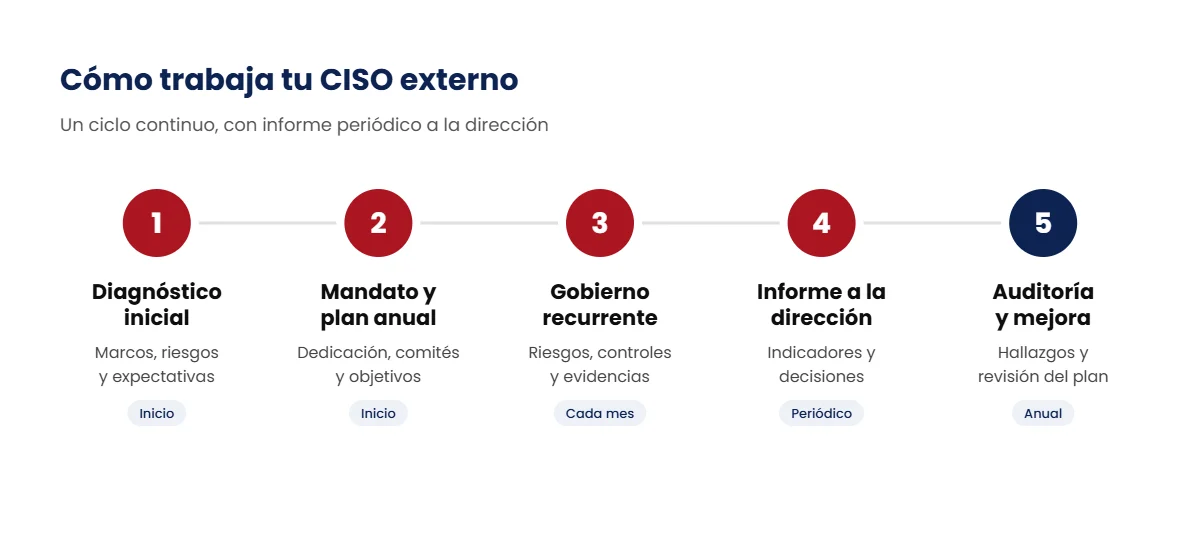
1
Diagnóstico inicial
Situación de partida, marcos aplicables, riesgos principales y expectativas de la dirección.
2
Mandato y plan anual
Responsabilidades del CISO externo, dedicación, calendario de comités y objetivos medibles.
3
Gobierno recurrente
Seguimiento de riesgos, controles, evidencias, proveedores e incidentes cada mes.
4
Informe a la dirección
Estado de la seguridad, indicadores, decisiones pendientes y propuestas priorizadas.
5
Auditoría y mejora
Preparación de auditorías, cierre de hallazgos y revisión anual del plan.
Qué entregables recibes
- Informe periódico a la dirección con indicadores y decisiones pendientes.
- Mapa de riesgos y planes de tratamiento actualizados.
- Declaración de Aplicabilidad revisada y coherente con los riesgos.
- Plan anual de seguridad con objetivos, responsables y plazos.
- Registro de evidencias preparado para auditorías, clientes y reguladores.
- Actas de comité y registro de decisiones.
QUÉ INCLUYE
Qué incluye y qué no incluye el servicio de CISO externo
La dedicación se pacta en horas o jornadas al mes según el tamaño de la organización, los marcos que aplica y su madurez, y se revisa cuando cambian las obligaciones.
Qué incluye, según el alcance contratado
- Gobierno formal de la seguridad de la información.
- Coordinación de ISO 27001, ENS, RGPD, DORA o NIS2, según aplique.
- Seguimiento de riesgos, revisión de controles y de evidencias.
- Apoyo en comités de seguridad y reporting ejecutivo a Dirección.
- Coordinación de auditorías y seguimiento de planes de acción.
- Coordinación con TI, proveedores y DPO/RPD.
- Seguimiento de incidentes relevantes y mejora continua.
- Preparación frente a auditorías, clientes y reguladores.
Qué no incluye, salvo contratación específica
- Administración de sistemas y soporte informático a usuarios.
- Configuración técnica de firewalls, EDR, SIEM, redes o servidores.
- Operación SOC y monitorización 24×7.
- Ejecución de parches y de copias de seguridad.
- Pentesting, respuesta forense avanzada y hardening técnico.
- Guardias técnicas u operación diaria de herramientas de seguridad.
El CISO externo puede coordinar, supervisar y solicitar evidencias sobre estas actividades, pero no sustituye a los equipos técnicos responsables de ejecutarlas.
BENEFICIOS
Beneficios del CISO externo para la organización
Contar con un CISO externo cambia la forma en que la organización gestiona la seguridad: de tareas sueltas a un sistema gobernado, medible y defendible ante clientes, auditores y reguladores.

Gobierno formal y continuo
La seguridad deja de ser reactiva o puntual y pasa a gestionarse como un proceso directivo permanente.
Mayor implicación de Dirección
Se establece un canal claro de información, decisión y seguimiento entre seguridad y Dirección.
Gestión trazable de riesgos
Los riesgos, decisiones, controles y planes de acción quedan documentados y sujetos a seguimiento.
Claridad en responsabilidades
Se definen roles, responsables, circuitos de escalado y criterios de actuación.
Mejor control de evidencias
Evidencias ordenadas para auditorías, clientes, certificaciones o revisiones internas.
Mejor gestión de incidentes
Los incidentes relevantes se gestionan con criterios de escalado, coordinación, comunicación y seguimiento.
Reducción de desviaciones
El seguimiento recurrente evita que los planes de acción queden bloqueados o sin responsable.
Mayor madurez en seguridad
El sistema evoluciona de forma progresiva, medible y alineada con el negocio.
Preparación regulatoria
La organización se prepara frente a ISO 27001, ENS, RGPD, DORA, NIS2 y otras exigencias aplicables.

PLATAFORMA
Nuestra plataforma de gestión GRC/SGSI
El servicio puede apoyarse en una plataforma de gestión GRC/SGSI para centralizar la información clave del sistema de seguridad. La plataforma permite:
- Analizar, evaluar y tratar riesgos de seguridad, ciberseguridad y privacidad.
- Determinar controles de mitigación y aplicar una Declaración de Aplicabilidad.
- Definir objetivos de seguridad y las acciones para conseguirlos.
- Gestionar tareas, proyectos, proveedores y diligencia debida.
- Registrar y evaluar incidentes, ciberincidentes y amenazas.
- Gestionar no conformidades y oportunidades de mejora.
- Definir programas de auditorías, de formación y de pruebas de seguridad.
- Obtener indicadores y reporting.
De este modo, la organización no solo recibe asesoramiento, sino una capa de seguimiento y trazabilidad para mantener el sistema actualizado y preparado ante auditorías, clientes y reguladores.
MARCOS
Un CISO externo para ISO 27001, el ENS, NIS2 y DORA
ISO/IEC 27001
Gobierno del SGSI, análisis de riesgos, Declaración de Aplicabilidad, objetivos e indicadores, revisión por la dirección y auditorías. Ver consultoría ISO 27001 en Valencia.
Esquema Nacional de Seguridad
Soporte al responsable de la seguridad, categorización, Declaración de Aplicabilidad y evidencias, respetando la separación de responsabilidades del RD 311/2022. Ver consultoría ENS.
NIS2
Información para que la dirección apruebe y supervise las medidas de ciberseguridad, formación y registro de decisiones. Ver adecuación a NIS2.
DORA
Apoyo en el marco de gestión del riesgo TIC, gestión de proveedores TIC y preparación de la información para el órgano de dirección.
RGPD
Coordinación con el delegado de protección de datos en riesgos, brechas de seguridad y proveedores que tratan datos personales.
Si estás empezando, te puede ayudar nuestra guía de ISO 27001 en la pyme.
VALENCIA
CISO externo en Valencia y en toda España
Gesdata Consulting tiene su sede en Sueca (Valencia) y presta el servicio de CISO externo a empresas de la Comunitat Valenciana y del resto de España.
Integramos en un mismo equipo la seguridad de la información y la protección de datos, de modo que el CISO externo y el delegado de protección de datos trabajan coordinados.
PREGUNTAS FRECUENTES
Preguntas frecuentes sobre el CISO externo
¿Qué es un CISO externo?
Es la función de dirección de la seguridad de la información prestada por un profesional o una consultora externa, con una dedicación pactada y un plan de trabajo periódico. Se integra en los comités y reporta a la dirección como lo haría un CISO interno.
¿Qué diferencia hay entre un CISO externo, un vCISO y un CISO as a Service?
Ninguna en lo esencial: son nombres distintos para el mismo servicio. vCISO (CISO virtual) es el término habitual en inglés y CISO as a Service subraya que se contrata como servicio continuo.
¿En qué se diferencia un CISO externo de una consultoría?
La consultoría asesora y entrega documentos en un proyecto con principio y fin. El CISO externo asume un papel formal de gobierno: participa en comités, mantiene riesgos y Declaración de Aplicabilidad, coordina incidentes y reporta a la dirección de forma continuada.
¿Cuánto tiempo dedica un CISO externo?
Depende del tamaño de la organización, de los marcos que aplica y de su madurez. La dedicación se pacta en horas o jornadas al mes, con un plan anual, y se revisa cuando cambian las obligaciones.
¿Necesito un CISO para certificarme en ISO 27001?
ISO 27001 no exige el cargo de CISO, pero sí que la dirección asigne y comunique las responsabilidades de seguridad (cláusula 5.3). En la práctica alguien tiene que gobernar el SGSI, y muchas pymes lo hacen con un CISO externo.
¿Puede el CISO externo ser el responsable de la seguridad del ENS?
La designación corresponde a la organización y debe constar en su política de seguridad, respetando la separación entre el responsable de la seguridad y el responsable del sistema. El CISO externo puede dar soporte a ese rol o ejercer funciones delegadas; lo analizamos en cada caso.
¿Cómo se protege la información a la que accede el CISO externo?
Con un acuerdo de confidencialidad y, cuando accede a datos personales, un contrato de encargado del tratamiento conforme al artículo 28 del RGPD. La documentación y los registros pertenecen siempre a la organización.
¿Necesita su organización una función de CISO externo?
Si su empresa necesita reforzar el gobierno de la seguridad, mejorar el reporting a Dirección, ordenar riesgos, evidencias e incidentes, o preparar nuevos requisitos regulatorios, Gesdata Consulting puede ayudarle. Solicite una reunión para analizar su situación y valorar si el servicio de CISO externo encaja con las necesidades de su organización.
Solicitar información o agendar una reunión
Fuentes: ISO/IEC 27001:2022; Real Decreto 311/2022 (ENS); Directiva (UE) 2022/2555 (NIS2); Reglamento (UE) 2022/2554 (DORA) (consulta: 12-10-2026). Última revisión: 12 de octubre de 2026.