Las funciones del CISO externo se resumen en una idea: dar a la organización una dirección de la seguridad de la información con criterio, continuidad y rendición de cuentas, sin incorporar un directivo a tiempo completo. Cuando una empresa trabaja con ISO 27001, el Esquema Nacional de Seguridad (ENS) o NIS2, esa función deja de ser opcional en la práctica, porque todos estos marcos exigen que alguien gobierne la seguridad, decida sobre los riesgos y responda ante la dirección.
En este artículo explicamos qué hace un CISO externo, qué piden exactamente las normas sobre el gobierno de la seguridad y cuándo tiene sentido externalizar la función CISO. Si ya sabes que lo necesitas, puedes ver directamente nuestro servicio de CISO externo.
Qué es un CISO externo y qué no es
El CISO (Chief Information Security Officer) es la persona que dirige la seguridad de la información: fija prioridades, coordina a quienes aplican los controles y rinde cuentas ante la dirección. Un CISO externo, también llamado CISO externalizado, vCISO o CISO como servicio, ejerce esa función desde fuera de la plantilla, con una dedicación pactada y un plan de trabajo periódico.
Conviene distinguirlo de otras figuras con las que se confunde:
- No es el soporte de TI. El equipo o el proveedor de TI opera los sistemas. El CISO decide qué nivel de seguridad se necesita y comprueba que se cumple.
- No es una consultoría puntual. Una consultoría resuelve un proyecto con principio y fin, como una implantación o una auditoría. El CISO externo da continuidad: revisa, decide y reporta mes a mes.
- No sustituye la responsabilidad de la dirección. Ninguno de los marcos permite delegar la responsabilidad última. El CISO externo la hace posible: informa, propone y ejecuta el gobierno de la seguridad.
Qué exigen los marcos sobre el gobierno de la seguridad
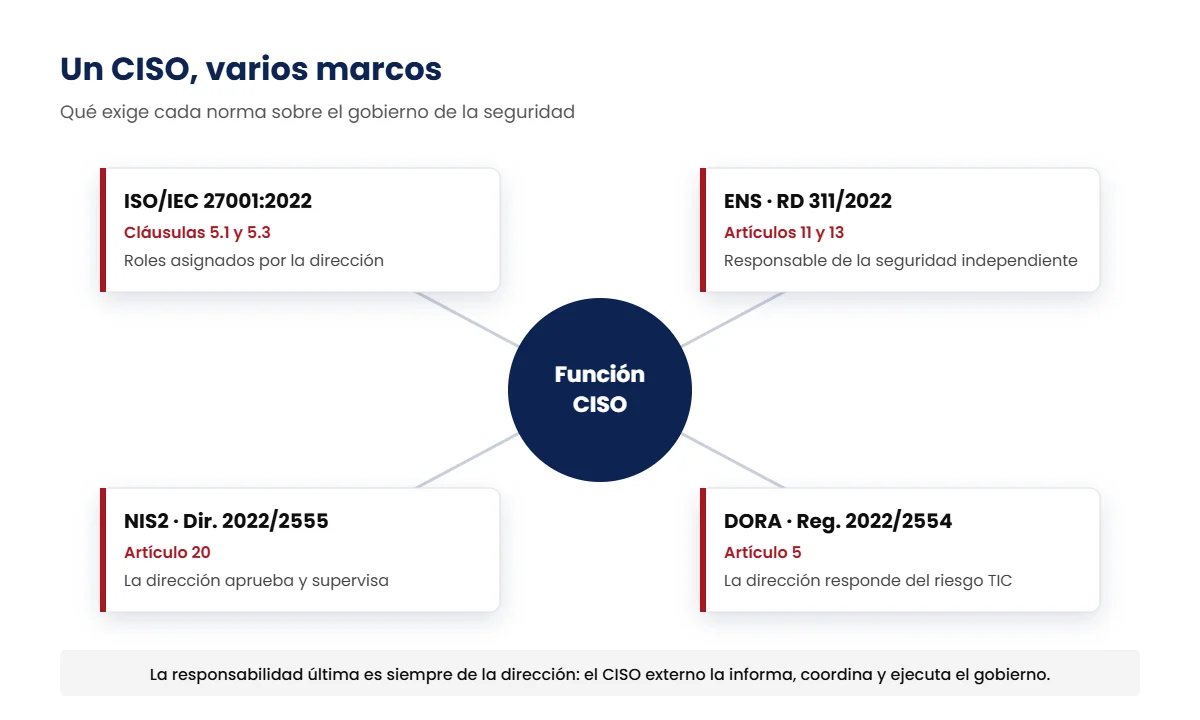
Ninguna de estas normas obliga a contratar a alguien con el cargo de «CISO». Lo que todas exigen es que existan responsabilidades de seguridad asignadas, con independencia suficiente y con la dirección implicada.
Marco
Qué exige sobre el gobierno de la seguridad
ISO/IEC 27001:2022
Liderazgo y compromiso de la dirección (cláusula 5.1) y roles, responsabilidades y autoridades asignados y comunicados (cláusula 5.3). El Anexo A incluye los controles 5.2 (roles y responsabilidades) y 5.3 (segregación de funciones).
ENS (RD 311/2022)
Responsabilidades diferenciadas (artículo 11). El responsable de la seguridad debe ser distinto del responsable del sistema, sin dependencia jerárquica entre ambos (artículo 13.3). En servicios externalizados, el proveedor designa un punto o persona de contacto (POC) para la seguridad (artículo 13.5).
NIS2 (Directiva (UE) 2022/2555)
Los órganos de dirección aprueban las medidas de gestión de riesgos de ciberseguridad, supervisan su aplicación y pueden ser considerados responsables; además, deben recibir formación (artículo 20).
DORA (Reglamento (UE) 2022/2554)
El órgano de dirección de la entidad financiera define, aprueba, supervisa y es responsable del marco de gestión del riesgo TIC (artículo 5).
En España, la ley que transpone NIS2 sigue en tramitación. Te lo explicamos en nuestro artículo sobre el anteproyecto de ley de ciberseguridad y NIS2.
Las 7 funciones del CISO externo en un proyecto de cumplimiento
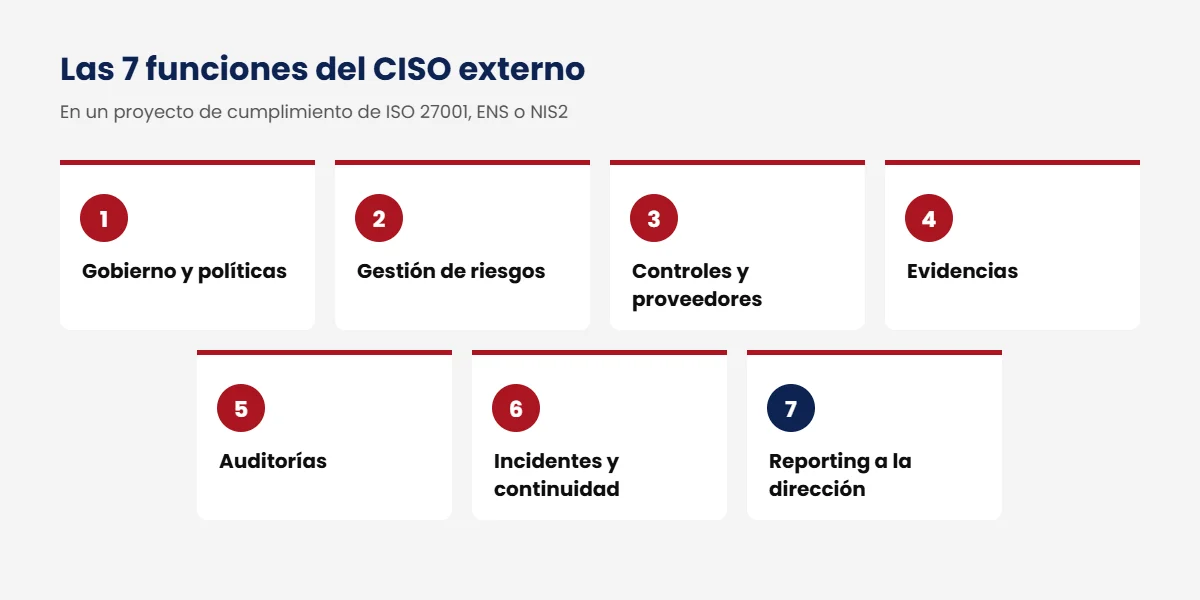
Estas son las funciones del CISO externo que más pesan cuando el objetivo es cumplir y demostrar que se cumple:
1
Gobierno y políticas
Propone la política de seguridad, define roles y responsabilidades y mantiene actualizado el marco documental.
2
Gestión de riesgos
Coordina el análisis y el tratamiento de los riesgos, y lleva a la dirección las decisiones de aceptación. Si quieres profundizar, consulta nuestro artículo sobre el análisis de riesgos ISO 27005.
3
Coordinación de controles y proveedores
Asigna responsables, prioriza medidas y revisa que los proveedores cumplen lo pactado.
4
Evidencias
Organiza los registros que demuestran que los controles funcionan, para que una auditoría no dependa de la memoria de nadie.
5
Auditorías
Planifica auditorías internas, prepara las externas y hace el seguimiento de las acciones correctivas.
6
Incidentes y continuidad
Define cómo se detectan, gestionan y notifican los incidentes, y cómo se mantiene el servicio si algo falla.
7
Reporting a la dirección
Traduce la situación técnica en riesgos, indicadores y decisiones que la dirección puede tomar.
Funciones del CISO externo en ISO 27001
En un SGSI, el CISO externo suele actuar como responsable del sistema de gestión: mantiene el análisis de riesgos, la declaración de aplicabilidad, los objetivos y los indicadores, y prepara la revisión por la dirección y las auditorías. Te explicamos cómo se elabora uno de los documentos clave en nuestra guía sobre la declaración de aplicabilidad ISO 27001. Si estás empezando la implantación, te puede interesar nuestra consultoría ISO 27001 en Valencia.
Funciones del CISO externo en el ENS
El ENS separa con claridad los roles de seguridad. Un CISO externo puede dar soporte técnico y metodológico al responsable de la seguridad, preparar la categorización de los sistemas y la Declaración de Aplicabilidad, y coordinar las evidencias para la auditoría. En las empresas privadas que prestan servicios al sector público, también puede ayudar a organizar el punto de contacto de seguridad que exige el artículo 13.5. La responsabilidad final sigue correspondiendo a la organización. Para la adecuación completa, consulta nuestra consultoría ENS en Valencia.
Funciones del CISO externo en NIS2 y DORA
En NIS2 y DORA el foco está en la dirección: aprobar las medidas, supervisarlas y responder por ellas. El CISO externo prepara la información que la dirección necesita para hacerlo con conocimiento de causa, organiza la formación y mantiene el registro de decisiones. Más detalle en nuestro servicio de adecuación a la Directiva NIS2.
CISO externo vs CISO interno (o consultoría puntual): cómo elegir
Criterio
CISO interno
CISO externo
Consultoría puntual
Dedicación
Completa
Pactada (horas o jornadas al mes)
Limitada al proyecto
Continuidad
Alta
Alta, con plan de trabajo periódico
Termina con el proyecto
Independencia respecto a TI
Depende de la estructura interna
Alta, por ser externo
Alta
Conocimiento del negocio
Muy alto
Crece con el tiempo
Limitado
Encaje habitual
Grandes organizaciones o sectores muy regulados
Pymes y entidades medianas con obligaciones de cumplimiento
Implantaciones concretas o auditorías
En muchas organizaciones la combinación más eficiente es una consultoría para implantar el sistema y un CISO externalizado para mantenerlo, medirlo y reportar sobre él.
Cómo se mide el trabajo de un CISO externo
Las funciones del CISO externo, si están bien planteadas, se pueden medir. Algunos indicadores habituales:
- Riesgos altos abiertos y plazo medio de tratamiento.
- Grado de implantación de los controles o medidas aplicables.
- Hallazgos de auditoría abiertos y cerrados en plazo.
- Incidentes registrados, tiempo de respuesta y lecciones aprendidas.
- Proveedores críticos evaluados y con cláusulas de seguridad.
- Personas formadas y resultados de las campañas de concienciación.
El CISO externalizado resume estos indicadores en un informe periódico a la dirección, con las decisiones que se le piden y su impacto en el riesgo.
Errores frecuentes al externalizar la función CISO
- Externalizar la responsabilidad. La dirección sigue siendo responsable; el CISO externo la asesora y ejecuta el gobierno.
- Contratar horas sin plan. Sin objetivos, calendario e indicadores, la función se convierte en soporte reactivo.
- Confundir el CISO con el proveedor de TI. Si quien opera los sistemas es quien los supervisa, se pierde la independencia que piden ISO 27001 y el ENS.
- No dar acceso a la dirección. Un CISO que no reporta a quien decide no puede priorizar.
Hay más ejemplos en nuestro artículo sobre los errores al implantar marcos de ciberseguridad.
Preguntas frecuentes sobre el CISO externo
¿Necesito un CISO para certificarme en ISO 27001?
ISO 27001 no exige el cargo de CISO, pero sí que la dirección asigne y comunique las responsabilidades de seguridad (cláusula 5.3). En la práctica, alguien tiene que gobernar el SGSI; muchas pymes cubren esa función con un CISO externo.
¿Puede un CISO externo ser el responsable de la seguridad del ENS?
El ENS exige que el responsable de la seguridad sea distinto del responsable del sistema y que no dependa jerárquicamente de él. La forma de designarlo debe constar en la política de seguridad. Un CISO externo puede asumir funciones de soporte o de punto de contacto, pero la designación y la responsabilidad final corresponden a la organización. Conviene revisarlo en cada caso.
¿Qué funciones del CISO externo son prioritarias en una pyme?
Normalmente, la gestión de riesgos, la coordinación de controles y proveedores y el reporting a la dirección. Con esas tres bases, el resto de las funciones (auditorías, incidentes, formación) se organizan con un plan anual.
¿Cuánto tiempo dedica un CISO externo?
Depende del tamaño de la organización, de los marcos que aplica y del nivel de madurez. La dedicación de un CISO externalizado se pacta de forma periódica, con un plan de trabajo, objetivos e indicadores.
¿El CISO externo sustituye al delegado de protección de datos?
No. El DPD tiene funciones propias en el RGPD. Ambas figuras colaboran, sobre todo en riesgos, brechas y proveedores, pero responden a obligaciones distintas.
¿Qué diferencia hay entre un CISO externo y un vCISO?
Son dos nombres para lo mismo: una función de dirección de la seguridad prestada de forma externa y a tiempo parcial. «vCISO» (CISO virtual) es el término habitual en inglés.
¿Necesitas una función CISO sin incorporar un directivo a tiempo completo?
En Gesdata Consulting ofrecemos un CISO externo para tu organización: gobierno de la seguridad, gestión de riesgos, coordinación de ISO 27001, ENS y NIS2, y reporting periódico a la dirección. Cuéntanos tu caso y te proponemos un plan de trabajo.
Solicitar información sobre el CISO externo