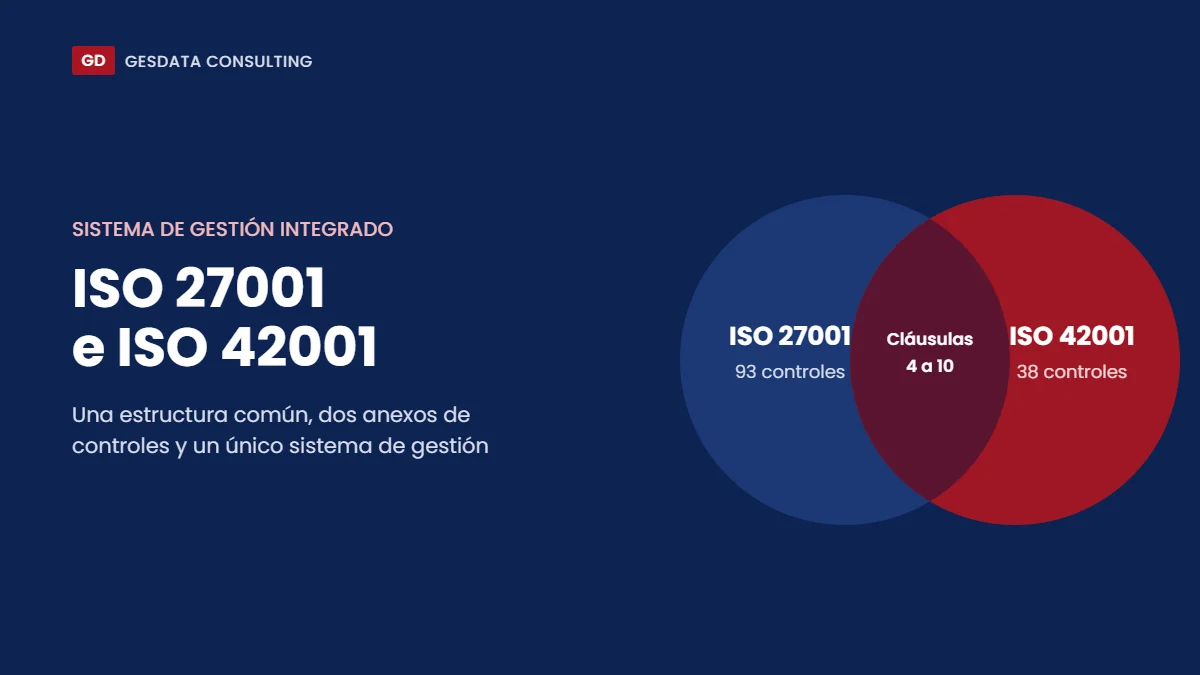
ISO 42001: qué es, cómo se relaciona con el Reglamento europeo de IA y con la ISO 27001, y las 7 fases para implantar un sistema de gestión de inteligencia artificial certificable.
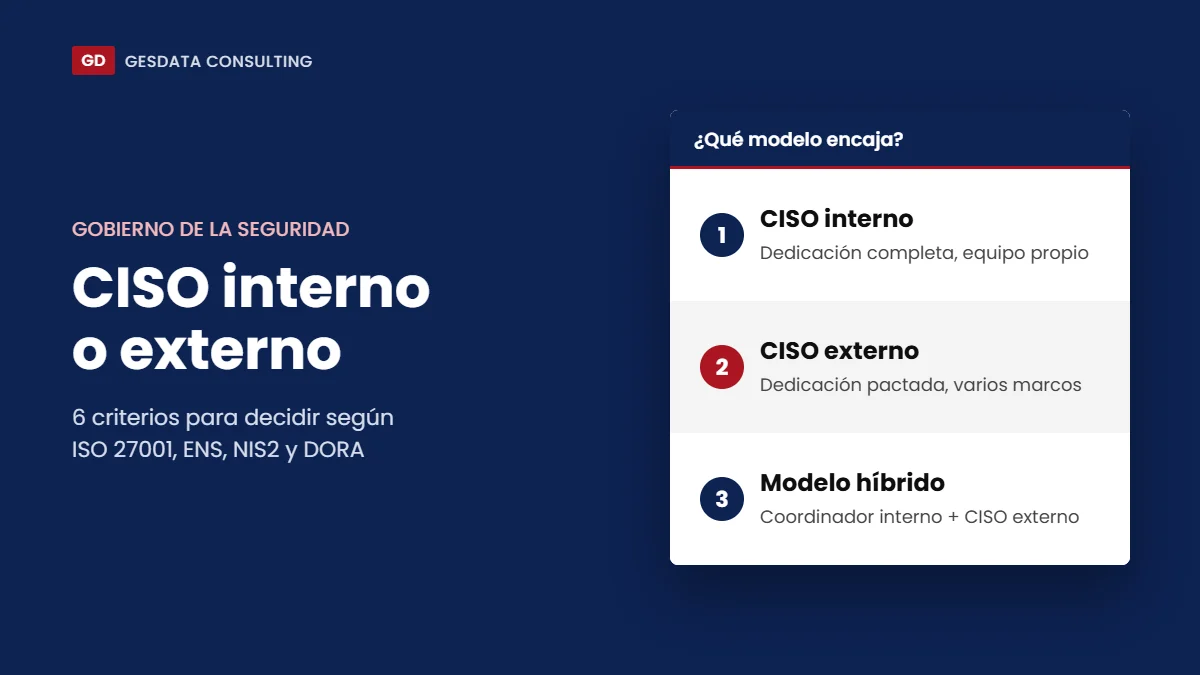
CISO interno o externo: comparamos costes, independencia y lo que exigen ISO 27001, el ENS, NIS2 y DORA, con 6 criterios, ejemplos y un modelo híbrido para decidir.
Funciones del CISO externo y cómo ayuda a cumplir ISO 27001, el ENS, NIS2 y DORA: qué exige cada marco, las 7 funciones clave, cómo elegir entre CISO interno o externo y cómo medir su trabajo.
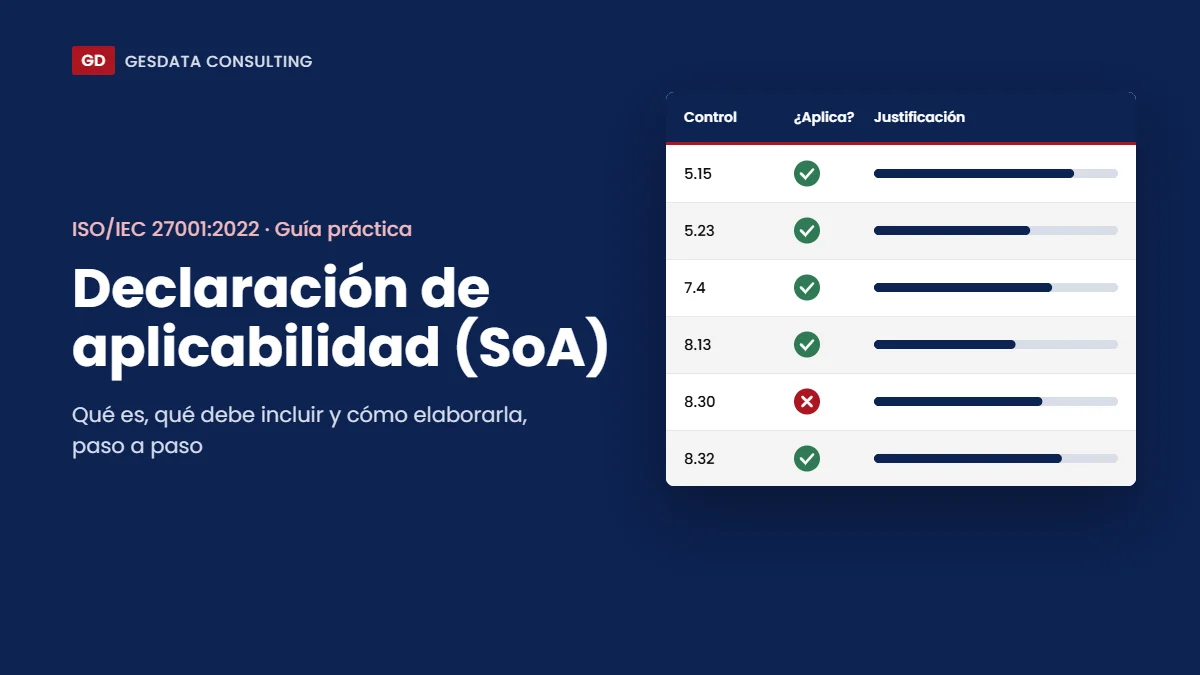
Qué es la declaración de aplicabilidad (SoA) de ISO/IEC 27001:2022, qué debe contener, cómo elaborarla paso a paso y en qué se diferencia de la Declaración de Aplicabilidad del ENS.
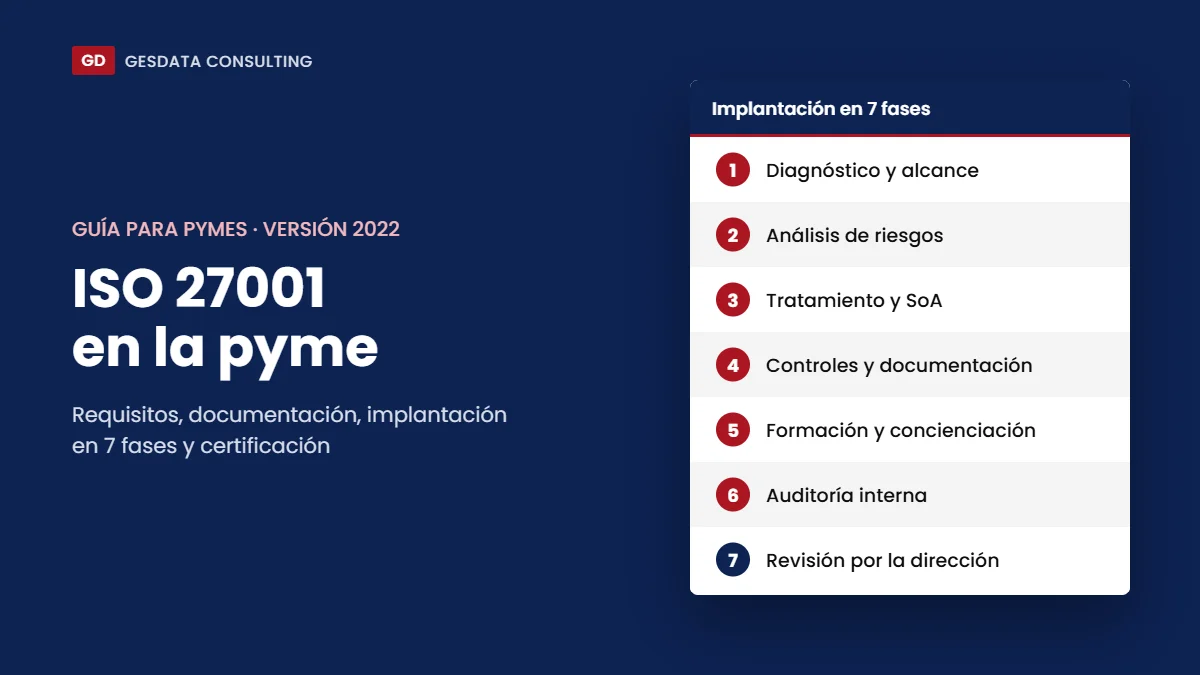
Guía de ISO 27001 para pymes: requisitos de la versión 2022, los 93 controles del Anexo A, la documentación obligatoria, las 7 fases de implantación y cómo es la auditoría de certificación.
Análisis de riesgos ISO 27005: metodología práctica con enfoque basado en sucesos El análisis de riesgos ISO 27005 es una pieza clave para cualquier organización que quiera proteger su información, mejorar su seguridad y avanzar hacia un Sistema de Gestión de Seguridad de la Información conforme a ISO/IEC 27001.…