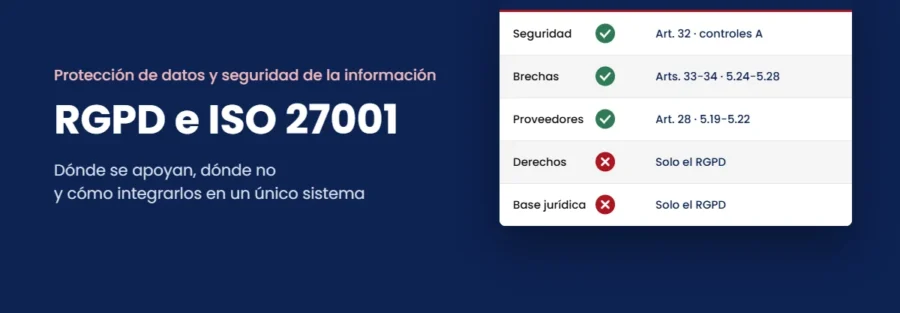
RGPD e ISO 27001 son dos marcos que muchas empresas confunden: uno es una ley que protege los derechos de las personas sobre sus datos; el otro, una norma voluntaria que ordena cómo una organización protege toda su información. No compiten entre sí, pero tampoco se sustituyen.
Entender dónde se tocan y dónde no evita dos errores caros: creer que el certificado ISO 27001 demuestra el cumplimiento del RGPD, y llevar dos sistemas paralelos con documentación duplicada.
Qué es cada uno y por qué se confunden
El Reglamento (UE) 2016/679, el RGPD, es aplicable desde el 25 de mayo de 2018 y en España se complementa con la Ley Orgánica 3/2018 (LOPDGDD). Regula cuándo y cómo se pueden tratar datos personales y qué derechos tienen las personas a las que se refieren. Su supervisión corresponde a la Agencia Española de Protección de Datos.
La ISO/IEC 27001 define los requisitos de un sistema de gestión de la seguridad de la información (SGSI). Protege cualquier información relevante para la organización —contratos, secretos industriales, código, datos financieros y también datos personales— frente a amenazas a su confidencialidad, integridad y disponibilidad. Nadie obliga a implantarla, aunque cada vez más clientes y licitaciones la piden.
RGPD e ISO 27001 se confunden porque comparten vocabulario —riesgo, medidas técnicas y organizativas, incidentes, proveedores— y porque el RGPD exige seguridad sin decir exactamente cómo. La ISO 27001 ofrece justo ese «cómo».
RGPD e ISO 27001: 7 diferencias
Aspecto
RGPD
ISO 27001
Naturaleza
Ley europea de obligado cumplimiento
Norma técnica voluntaria
Qué protege
Los derechos de las personas sobre sus datos personales
Toda la información de la organización
A quién se aplica
A quien trata datos personales en los supuestos del artículo 3
A quien decide implantarla, con el alcance que elija
Mirada del riesgo
Riesgo para los derechos y libertades de las personas
Riesgo para la información y para la organización
Cómo se demuestra
Responsabilidad proactiva: registros, análisis y evidencias
Certificado emitido por una entidad acreditada
Quién lo comprueba
La Agencia Española de Protección de Datos
La entidad de certificación
Si se incumple
Sanciones de hasta 20 millones de euros o el 4 % del volumen de negocio, según la infracción
No se obtiene el certificado, o se retira
Una precisión que conviene tener clara: no existe un «certificado RGPD» de alcance general. El artículo 42 del RGPD prevé mecanismos de certificación aprobados por las autoridades de control, y la ISO 27001 no es uno de ellos.
Dónde se encuentran: el artículo 32 del RGPD
Si hay un punto de encuentro entre RGPD e ISO 27001, es este.
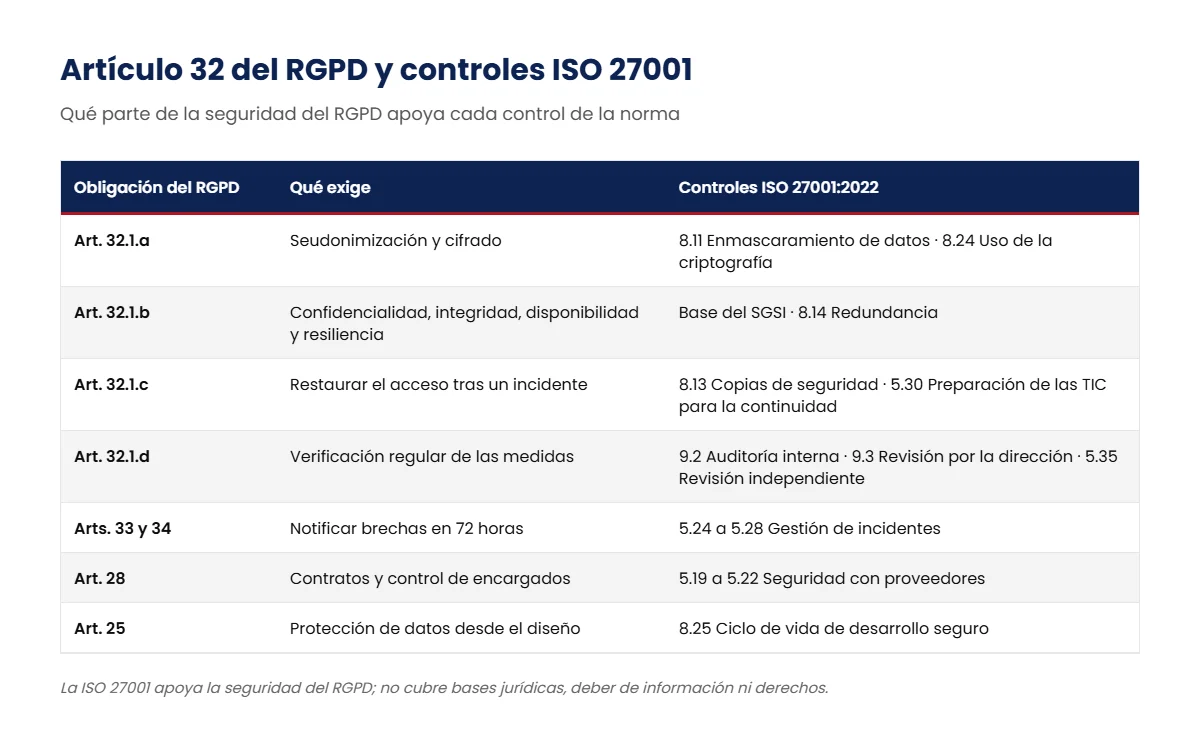
El artículo 32 del RGPD obliga al responsable y al encargado del tratamiento a aplicar medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo. Entre otras, cita la seudonimización y el cifrado; la capacidad de garantizar la confidencialidad, integridad, disponibilidad y resiliencia de los sistemas; la de restaurar el acceso a los datos tras un incidente; y un proceso de verificación regular de la eficacia de esas medidas.
La relación entre la ISO 27001 y el RGPD se ve aquí con claridad: esa lista se corresponde casi punto por punto con controles de la ISO 27001:2022, que en su Anexo A recoge 93 controles en cuatro temas: organizativos, de personas, físicos y tecnológicos.
Obligación del RGPD
Qué exige
Controles ISO 27001:2022 que la apoyan
Art. 32.1.a
Seudonimización y cifrado
8.11 Enmascaramiento de datos · 8.24 Uso de la criptografía
Art. 32.1.b
Confidencialidad, integridad, disponibilidad y resiliencia
Base del SGSI · 8.14 Redundancia
Art. 32.1.c
Restaurar el acceso tras un incidente
8.13 Copias de seguridad · 5.30 Preparación de las TIC para la continuidad
Art. 32.1.d
Verificación regular de las medidas
9.2 Auditoría interna · 9.3 Revisión por la dirección · 5.35 Revisión independiente
Arts. 33 y 34
Notificar brechas en 72 horas
5.24 a 5.28 Gestión de incidentes
Art. 28
Contratos y control de encargados
5.19 a 5.22 Seguridad con proveedores
Art. 25
Protección de datos desde el diseño
8.25 Ciclo de vida de desarrollo seguro
La norma incluye además un control específico, el 5.34, «Privacidad y protección de la información de identificación personal», que obliga a identificar y cumplir los requisitos legales sobre datos personales. Es el punto de enganche formal entre el SGSI y el RGPD.
Por eso un SGSI bien implantado es la mejor evidencia de que se cumple el artículo 32 del RGPD. No es una presunción legal, pero sí un conjunto ordenado de medidas, registros y auditorías que se puede enseñar a la Agencia si lo pide.
Lo que la ISO 27001 no cubre del RGPD
La ISO 27001 se ocupa de la seguridad. El RGPD va mucho más allá, y estas obligaciones quedan fuera de cualquier certificado ISO 27001:
- Licitud del tratamiento: elegir y documentar la base jurídica de cada tratamiento.
- Deber de información: explicar a las personas quién trata sus datos, para qué y durante cuánto tiempo.
- Derechos de las personas: acceso, rectificación, supresión, oposición, limitación y portabilidad, con sus plazos de respuesta.
- Registro de actividades de tratamiento (artículo 30), que no es lo mismo que el inventario de activos del SGSI.
- Evaluación de impacto (artículo 35) cuando el tratamiento entraña un alto riesgo.
- Delegado de protección de datos, cuando su designación es obligatoria.
- Transferencias internacionales y plazos de conservación.
Para cubrir la gestión de la privacidad con una norma certificable existe la ISO/IEC 27701, cuya edición de 2025 puede implantarse de forma independiente. Lo explicamos en nuestro artículo sobre la ISO 27701.
Cómo integrar RGPD e ISO 27001 en un único sistema
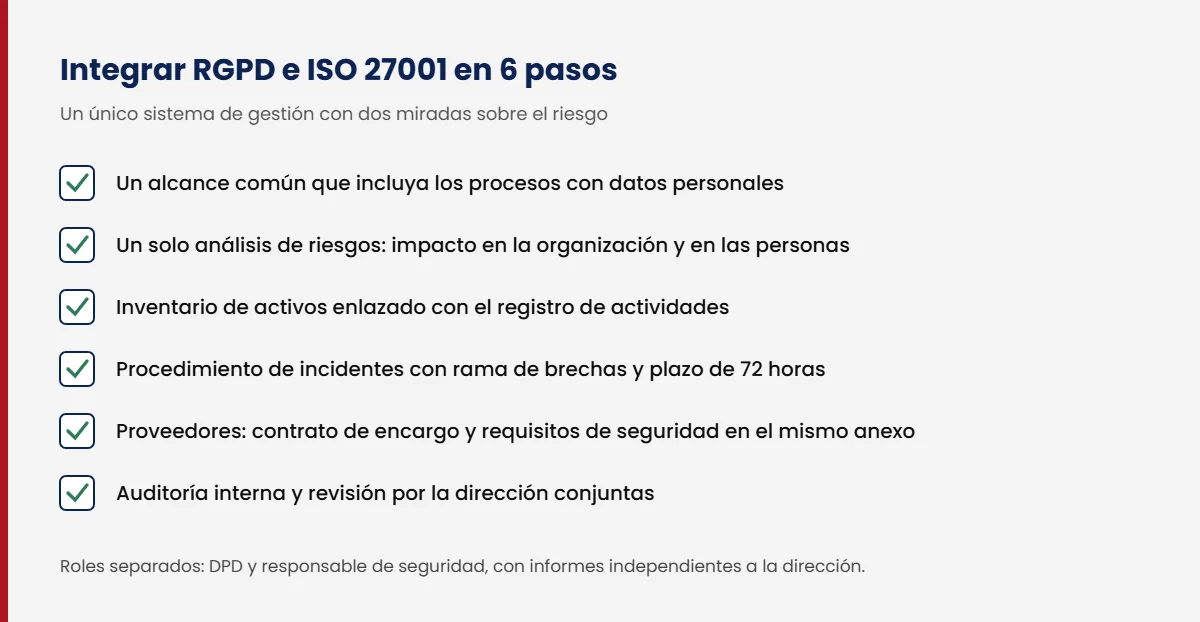
Integrar RGPD e ISO 27001 no exige crear nada nuevo: basta con conectar lo que cada marco ya pide.
1
Un alcance común
Incluye en el alcance del SGSI los procesos que tratan datos personales relevantes. Dejarlos fuera es el error más frecuente y el más difícil de explicar después.
2
Un solo análisis de riesgos con dos miradas
Valora cada escenario por su impacto en la organización y por su impacto en las personas. Cuando el segundo sea alto, ese análisis alimenta la evaluación de impacto del artículo 35.
3
Activos y tratamientos enlazados
Relaciona el inventario de activos con el registro de actividades: cada tratamiento debe saber en qué sistemas vive y cada sistema, qué datos personales contiene.
4
Un procedimiento de incidentes con rama de brechas
El mismo proceso que clasifica un incidente de seguridad decide si es una brecha de datos personales y activa el plazo de 72 horas.
5
Proveedores con doble contrato
El acuerdo de encargo del tratamiento del artículo 28 y los requisitos de seguridad de los controles 5.19 a 5.22 pueden ir en el mismo anexo contractual.
6
Auditoría y revisión conjuntas
Una auditoría interna y una revisión por la dirección que cubran ambos marcos ahorran tiempo y dan a la dirección una visión única.
Al integrar RGPD e ISO 27001, los roles sí conviene separarlos. El delegado de protección de datos y el responsable de seguridad tienen funciones distintas y, a veces, intereses en tensión; en Gesdata, cuando prestamos ambos servicios, los asumen personas distintas con informes independientes a la dirección. Lo desarrollamos en CISO y DPO: diferencias, funciones e incompatibilidades.
Cinco errores frecuentes
1
Presentar el certificado ISO 27001 como prueba de cumplimiento del RGPD
Es la confusión más habitual entre RGPD e ISO 27001. Acredita un sistema de seguridad, no la licitud de los tratamientos ni la atención de derechos.
2
Dejar los datos personales fuera del alcance
Un SGSI que no incluye recursos humanos, clientes o la web deja sin cubrir justo lo que más preocupa a la Agencia.
3
Dos inventarios que no se hablan
El registro de actividades y el inventario de activos se mantienen por separado y acaban contradiciéndose.
4
Un procedimiento de incidentes sin el plazo de 72 horas
Se gestiona bien el incidente técnico y se olvida la notificación a la autoridad y, si procede, a los afectados.
5
Acumular roles sin separar funciones
Es un error que aparece al integrar RGPD e ISO 27001 con prisa. Que la misma persona diseñe las medidas de seguridad y supervise su adecuación a la protección de datos debilita ambas funciones.
Preguntas frecuentes sobre RGPD e ISO 27001
¿El RGPD obliga a certificarse en ISO 27001?
No. El RGPD exige medidas de seguridad adecuadas al riesgo, pero no impone ninguna norma concreta: el artículo 32 del RGPD habla de medidas apropiadas, no de certificados. La ISO 27001 es una forma ordenada y reconocida de demostrar esas medidas.
¿Certificarse en ISO 27001 demuestra que cumplo el RGPD?
Demuestra que tienes un sistema de seguridad de la información eficaz, lo que apoya mucho el artículo 32 del RGPD. Entre la ISO 27001 y el RGPD hay un solapamiento real, pero no total. No demuestra que tus tratamientos tengan base jurídica, que informes bien a las personas o que atiendas sus derechos.
¿Qué conviene implantar primero?
El cumplimiento del RGPD no es opcional, así que debe estar en marcha desde el principio. Entre la ISO 27001 y el RGPD, la ley va siempre primero. Si además se quiere la certificación, lo eficiente es diseñar el SGSI teniendo ya en cuenta los tratamientos de datos personales, no añadirlos después.
¿Necesito un delegado de protección de datos si tengo ISO 27001?
Sí, si tu actividad está en los supuestos del artículo 37 del RGPD o del artículo 34 de la LOPDGDD. La obligación de designarlo no depende de tener o no un SGSI.
¿Qué aporta la ISO 27701 frente a la ISO 27001?
Añade los requisitos de gestión de la privacidad: roles de responsable y encargado, derechos de las personas y otros aspectos que la ISO 27001 no trata. Es la norma más cercana a cubrir el RGPD con un sistema certificable.
¿Qué documentación comparten RGPD e ISO 27001?
Bastante más de lo que parece: el análisis de riesgos, el inventario de activos enlazado con el registro de actividades, el procedimiento de gestión de incidentes y brechas, los contratos con proveedores y encargados, el plan de formación y concienciación y los registros de auditoría. Mantener una sola versión de cada documento es lo que hace rentable integrar RGPD e ISO 27001.
¿Se puede hacer una auditoría conjunta de RGPD e ISO 27001?
La auditoría interna sí puede cubrir ambos marcos en un mismo ejercicio, y es lo recomendable. La auditoría de certificación es otra cosa: la entidad certificadora solo evalúa el SGSI frente a la ISO 27001 y no emite ningún dictamen sobre el cumplimiento del RGPD, que corresponde verificar a la propia organización y, en su caso, a la Agencia.
¿Y en el sector público?
En el sector público, además de la ISO 27001 y el RGPD, las administraciones aplican el Esquema Nacional de Seguridad, que la LOPDGDD vincula también a la protección de datos. El ENS y la ISO 27001 comparten buena parte de los controles, como explicamos en nuestra consultoría ENS.
Un solo diagnóstico para los dos marcos
En Gesdata Consulting trabajamos RGPD e ISO 27001 en el mismo proyecto, con un único análisis de riesgos y una sola documentación. Si ya cumples el RGPD y quieres certificarte, nuestra consultoría ISO 27001 parte de lo que ya tienes; si empiezas por la ISO 27001, la consultoría de protección de datos completa lo que la norma no cubre.
Solicita un diagnóstico sin compromiso