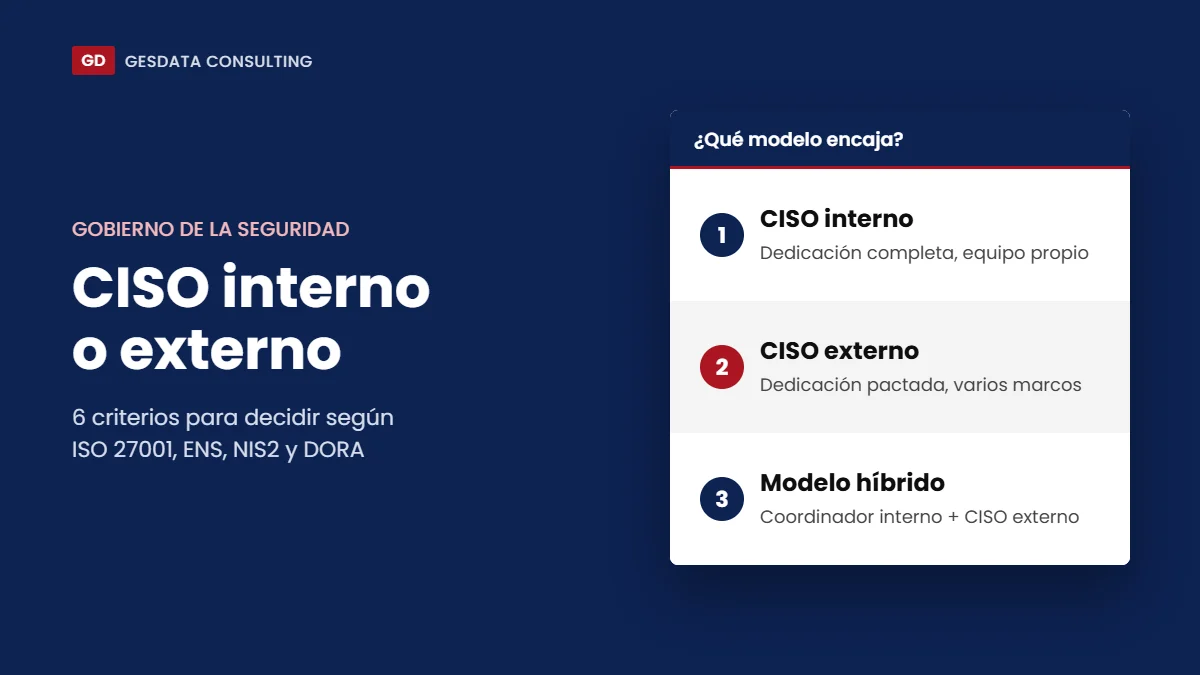
CISO interno o externo: comparamos costes, independencia y lo que exigen ISO 27001, el ENS, NIS2 y DORA, con 6 criterios, ejemplos y un modelo híbrido para decidir.
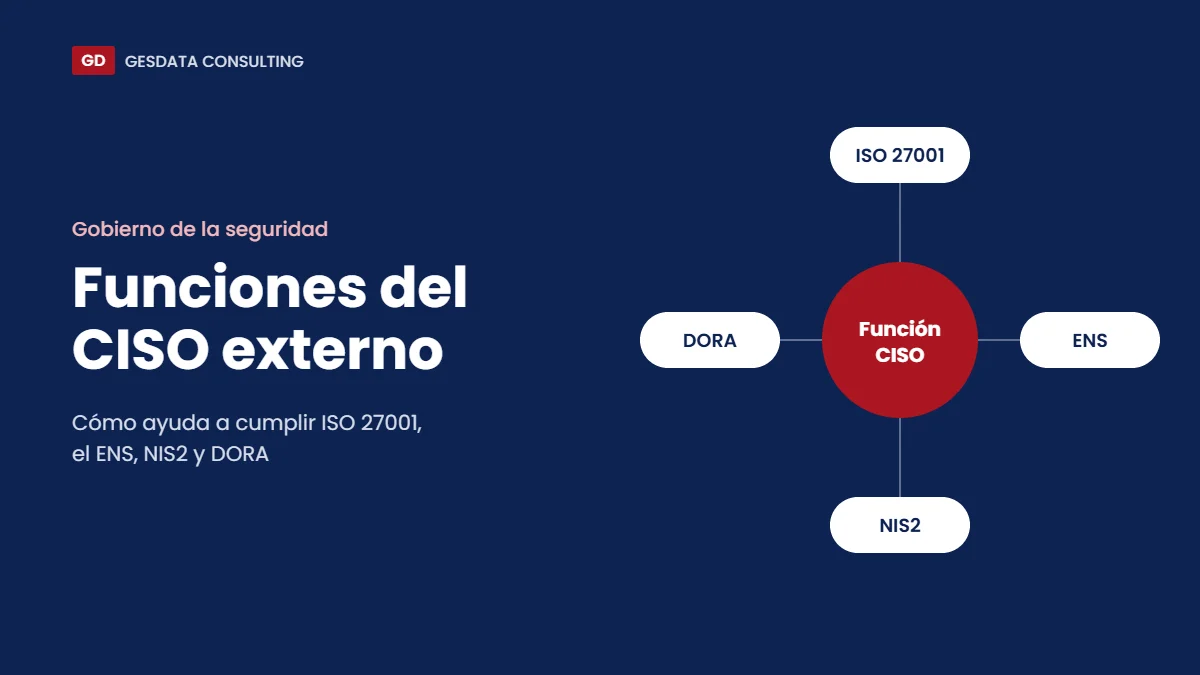
Funciones del CISO externo y cómo ayuda a cumplir ISO 27001, el ENS, NIS2 y DORA: qué exige cada marco, las 7 funciones clave, cómo elegir entre CISO interno o externo y cómo medir su trabajo.
Qué es la declaración de aplicabilidad (SoA) de ISO/IEC 27001:2022, qué debe contener, cómo elaborarla paso a paso y en qué se diferencia de la Declaración de Aplicabilidad del ENS.
Análisis de riesgos ISO 27005: metodología práctica con enfoque basado en sucesos El análisis de riesgos ISO 27005 es una pieza clave para cualquier organización que quiera proteger su información, mejorar su seguridad y avanzar hacia un Sistema de Gestión de Seguridad de la Información conforme a ISO/IEC 27001.…
Gestión de configuración segura: el control que sostiene ISO 27001 y el ENS En muchas organizaciones ya han invertido en EDR, MFA, parcheado y monitorización. Sin embargo, en auditorías y en análisis post-incidente sigue apareciendo la misma debilidad “silenciosa”: la configuración real de los sistemas no coincide con la configuración…