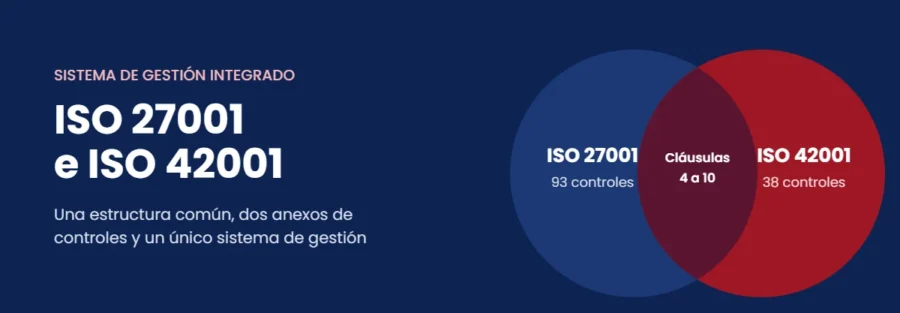
ISO 27001 e ISO 42001 comparten algo más que la familia: las dos aplican la misma estructura de cláusulas, el mismo ciclo de mejora y buena parte del mismo vocabulario. Por eso una organización que ya tiene un SGSI no necesita levantar un segundo sistema para gobernar la inteligencia artificial. Puede ampliar el que tiene y gestionar la seguridad de la información y la IA con un único sistema de gestión integrado.
En esta guía explicamos qué tienen en común ISO 27001 e ISO 42001, dónde están realmente las diferencias (sobre todo en los anexos de controles), qué controles se pueden compartir y cómo integrar ISO 42001 en un SGSI existente en 6 pasos, con una auditoría de certificación combinada al final. Si buscas acompañamiento para el sistema de seguridad, consulta nuestra consultoría ISO 27001 en Valencia; si lo que necesitas es el sistema de gestión de la IA, nuestra consultoría ISO 42001.
ISO 27001 e ISO 42001: qué es cada norma
ISO/IEC 27001:2022 establece los requisitos de un sistema de gestión de seguridad de la información (SGSI). Su objetivo es proteger la confidencialidad, la integridad y la disponibilidad de la información mediante la gestión de riesgos y un conjunto de 93 controles de referencia en su Anexo A. Si partes de cero, en nuestra guía de ISO 27001 en la pyme explicamos la norma con detalle.
ISO/IEC 42001:2023 establece los requisitos de un sistema de gestión de la inteligencia artificial (en inglés, AIMS). Se publicó en diciembre de 2023 y se aplica a cualquier organización que desarrolle, suministre o utilice sistemas de IA. Su objetivo es que la IA se use de forma responsable: con riesgos evaluados, impactos sobre las personas analizados, datos de calidad y supervisión humana.
ISO 27001 e ISO 42001 son normas voluntarias y certificables. La certificación la emite una entidad de certificación, no la consultora que ayuda a implantar el sistema.
La estructura común: por qué ISO 27001 e ISO 42001 encajan
ISO 27001 e ISO 42001 aplican la estructura armonizada que ISO exige a todas sus normas de sistemas de gestión (Anexo SL de las Directivas ISO/IEC). La propia ISO 42001 lo dice en su introducción: usa los mismos números y títulos de cláusula, el mismo texto común y las mismas definiciones básicas que el resto de normas de sistemas de gestión, precisamente para facilitar su implantación conjunta con normas de calidad, seguridad o privacidad.
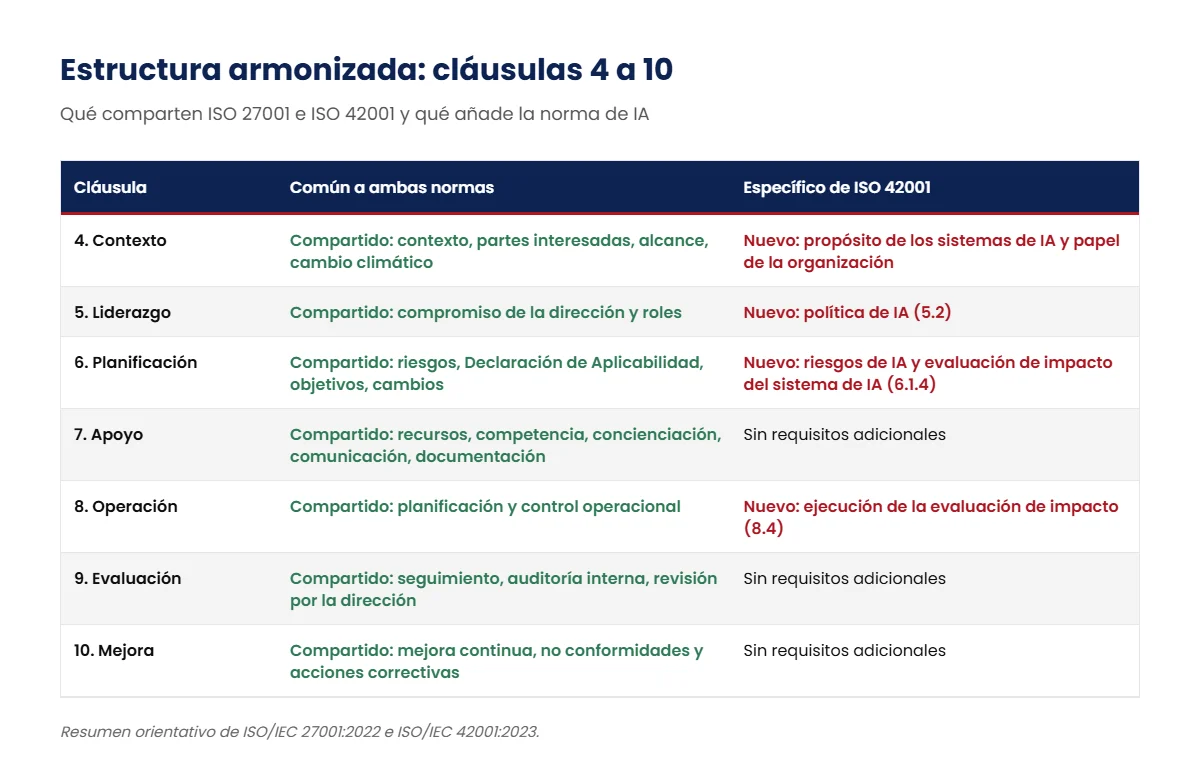
En la práctica, las cláusulas 4 a 10 de las dos normas tienen la misma arquitectura:
Cláusula
ISO 27001:2022 (SGSI)
ISO 42001:2023 (IA)
4. Contexto
Contexto, partes interesadas y alcance del SGSI
Igual, más el propósito de los sistemas de IA y el papel de la organización (proveedor, productor, usuario…)
5. Liderazgo
Compromiso de la dirección, política de seguridad, roles
Compromiso de la dirección, política de IA, roles
6. Planificación
Evaluación y tratamiento de riesgos de seguridad, Declaración de Aplicabilidad, objetivos
Evaluación y tratamiento de riesgos de IA, Declaración de Aplicabilidad, evaluación de impacto del sistema de IA, objetivos
7. Apoyo
Recursos, competencia, concienciación, comunicación, documentación
Los mismos requisitos, aplicados a la IA
8. Operación
Planificación y control; ejecución de la evaluación y el tratamiento de riesgos
Igual, más la ejecución de las evaluaciones de impacto
9. Evaluación
Seguimiento, auditoría interna, revisión por la dirección
Los mismos requisitos
10. Mejora
Mejora continua, no conformidades y acciones correctivas
Los mismos requisitos
La consecuencia es directa: la documentación de gestión (control documental, competencias, auditoría interna, revisión por la dirección, no conformidades) puede ser una sola para ISO 27001 e ISO 42001. Incluso el cambio climático aparece igual en ambas: ISO 27001 lo incorporó con la enmienda de 2024 y ISO 42001 ya lo incluía en su texto original como cuestión que la organización debe valorar en su contexto (cláusula 4.1).
Dónde se diferencian: requisitos propios de ISO 42001
Las diferencias de ISO 42001 frente a ISO 27001 en el cuerpo de la norma son pocas, pero importantes:
- Papel de la organización respecto a la IA (cláusula 4.1). Hay que identificar el propósito de cada sistema de IA y si la organización actúa como proveedora, productora, cliente o usuaria. De ese papel dependen los riesgos y los controles.
- Política de IA (cláusula 5.2). Es una política distinta de la de seguridad, aunque se puede aprobar en el mismo comité y alinear con ella.
- Riesgos de IA (cláusulas 6.1.2 y 6.1.3). Los riesgos ya no son solo de seguridad: incluyen sesgos, falta de transparencia, errores del modelo, uso indebido o pérdida de supervisión humana.
- Evaluación de impacto del sistema de IA (cláusulas 6.1.4 y 8.4). Es la gran novedad: analizar las consecuencias que un sistema de IA puede tener sobre las personas, los grupos y la sociedad. ISO 27001 no tiene nada equivalente.
Todo lo demás (liderazgo, apoyo, evaluación y mejora) se resuelve con los mismos procesos que ya tiene un SGSI.
Los anexos de controles: 93 frente a 38
La diferencia de verdad entre ISO 27001 e ISO 42001 está en los anexos.
ISO 27001 tiene 93 controles en su Anexo A, agrupados en 4 temas: organizativos (37), de personas (8), físicos (14) y tecnológicos (34). Las orientaciones para aplicarlos están en otra norma, ISO/IEC 27002.
ISO 42001 tiene 38 controles en su Anexo A, agrupados en 9 objetivos (A.2 a A.10): políticas de IA, organización interna, recursos, evaluación de impactos, ciclo de vida, datos, información a las partes interesadas, uso de los sistemas de IA y relaciones con terceros. A diferencia de ISO 27001, la guía de implantación está dentro de la propia norma, en el Anexo B, que es normativo. El Anexo C recoge objetivos y fuentes de riesgo de IA, y el Anexo D explica cómo usar el sistema en distintos sectores y cómo combinarlo con ISO 27001, ISO/IEC 27701 o ISO 9001.
Aspecto
ISO 27001:2022
ISO 42001:2023
Controles del Anexo A
93
38
Organización
4 temas
9 objetivos (A.2 a A.10)
Guía de implantación
ISO/IEC 27002 (norma aparte)
Anexo B (normativo, dentro de la norma)
Enfoque
Confidencialidad, integridad y disponibilidad
Uso responsable de la IA e impacto en las personas
Evaluación de impacto
No existe
Obligatoria (6.1.4 y 8.4)
Controles compartidos entre ISO 27001 e ISO 42001
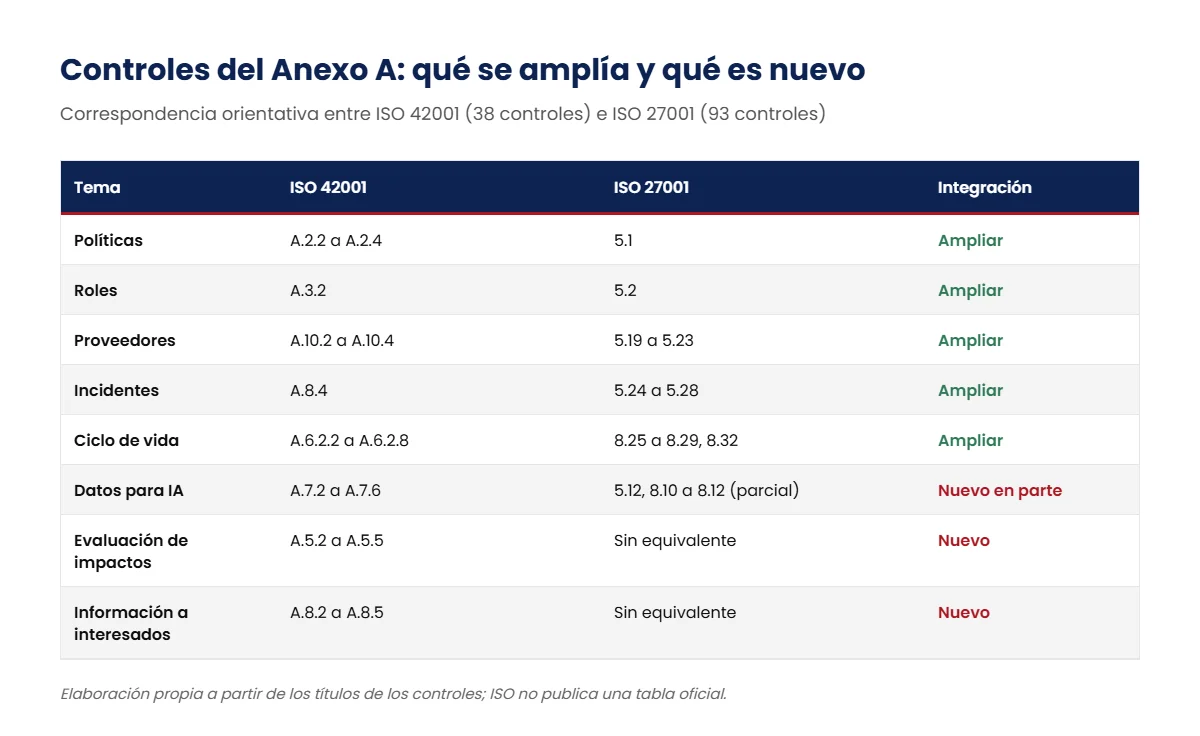
Aunque los anexos son distintos, hay muchos puntos de contacto. Esta tabla resume las correspondencias más útiles para integrar ISO 42001 en un SGSI. Es una correspondencia orientativa, elaborada a partir de los títulos de los controles; ISO no publica una tabla oficial.
Tema
ISO 42001 (Anexo A)
ISO 27001 (Anexo A)
Políticas
A.2.2 Política de IA; A.2.3 Alineación con otras políticas; A.2.4 Revisión
5.1 Políticas de seguridad de la información
Roles
A.3.2 Roles y responsabilidades de IA
5.2 Roles y responsabilidades de seguridad
Notificación de problemas
A.3.3 Comunicación de preocupaciones
6.8 Notificación de eventos de seguridad
Recursos y activos
A.4.2 a A.4.6 Recursos de datos, herramientas, sistemas y personas
5.9 Inventario de activos
Ciclo de vida
A.6.2.2 a A.6.2.8 Requisitos, diseño, verificación, despliegue, operación, registros
8.25 a 8.29 Desarrollo seguro; 8.15 Registros; 8.32 Gestión de cambios
Datos
A.7.2 a A.7.6 Calidad, adquisición, procedencia y preparación de datos
5.12 Clasificación; 8.10 a 8.12 Borrado, enmascaramiento y fuga de datos
Incidentes
A.8.4 Comunicación de incidentes
5.24 a 5.28 Gestión de incidentes
Uso aceptable
A.9.2 a A.9.4 Uso responsable y previsto de la IA
5.10 Uso aceptable de la información y los activos
Proveedores
A.10.2 a A.10.4 Responsabilidades, proveedores y clientes
5.19 a 5.23 Relaciones con proveedores y nube
Sin equivalente
A.5 Evaluación de impactos; A.8.2 a A.8.5 Información a usuarios e interesados
—
La lectura práctica es esta: las políticas, los roles, los proveedores, los incidentes y el desarrollo se amplían; la evaluación de impactos, la calidad de los datos de entrenamiento y la información a las personas afectadas se construyen desde cero. Si tu organización desarrolla software, el ciclo de vida de desarrollo seguro es el punto de partida natural para los controles A.6.
Cómo integrar ISO 42001 en un SGSI en 6 pasos
Este es el método que proponemos para integrar ISO 42001 con ISO 27001 sin duplicar documentos. Funciona tanto si el SGSI ya está certificado como si se implantan las dos normas a la vez.
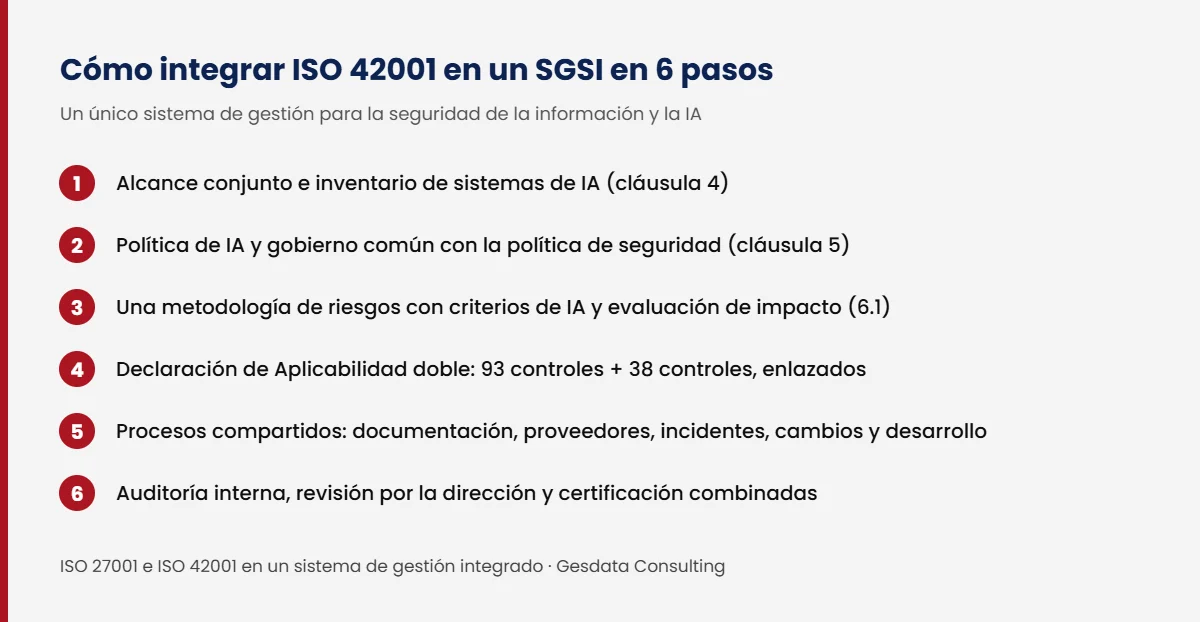
1
Alcance conjunto e inventario de IA
Revisa el contexto y el alcance del SGSI (cláusula 4) y añade el inventario de sistemas de IA: propósito, datos que usan, proveedor y papel de la organización. Decide si el alcance del sistema de IA coincide con el del SGSI o es más reducido.
2
Política y gobierno comunes
Aprueba la política de IA junto a la política de seguridad, en el mismo comité, y asigna los roles de IA dentro del mapa de responsabilidades existente. Un mismo responsable puede coordinar los dos sistemas si tiene la competencia necesaria.
3
Una metodología de riesgos con dos criterios
Amplía la metodología de riesgos del SGSI para valorar también los riesgos de IA (sesgo, explicabilidad, robustez, uso indebido) y añade el procedimiento de evaluación de impacto del sistema de IA. Mismo registro de riesgos, mismos niveles de aceptación, criterios adicionales.
4
Declaración de Aplicabilidad doble
Mantén la SoA de ISO 27001 y crea la de ISO 42001 con sus 38 controles, enlazando los controles compartidos para no justificar dos veces lo mismo. En nuestra guía de la declaración de aplicabilidad ISO 27001 explicamos cómo justificar inclusiones y exclusiones.
5
Procesos compartidos
Amplía los procedimientos existentes en lugar de crear otros nuevos: control documental, formación, gestión de proveedores, incidentes, cambios y desarrollo. Añade solo lo específico: gestión de datos de entrenamiento, validación de modelos, supervisión humana e información a los usuarios.
6
Auditoría interna, revisión y certificación combinadas
Un único programa de auditoría interna que cubra ISO 27001 e ISO 42001, una revisión por la dirección con los indicadores de seguridad y de IA, y una auditoría de certificación combinada con la misma entidad, si está acreditada para ambas.
La auditoría de certificación de un sistema de gestión integrado
Las entidades de certificación pueden auditar ISO 27001 e ISO 42001 a la vez. El documento obligatorio IAF MD 11:2023 regula cómo se aplican las reglas de certificación (ISO/IEC 17021-1) a las auditorías de sistemas integrados, que son las que tienen dos o más conjuntos de criterios de auditoría. Según el grado real de integración, la entidad puede ajustar el tiempo de auditoría y organizar una sola visita.
Para ISO 42001 hay, además, una norma específica que fija los requisitos de las entidades que la certifican: ISO/IEC 42006:2025. Antes de elegir entidad, comprueba que está acreditada para ISO 42001 y para ISO 27001, y pregunta cómo valora el nivel de integración de tu sistema. Las fases de la auditoría (etapa 1 documental y etapa 2 de implantación) son las mismas que en una certificación ISO 27001.
ISO 27001 e ISO 42001 frente al Reglamento de IA y el RGPD
Integrar ISO 27001 e ISO 42001 ordena el gobierno de la IA, pero no sustituye las obligaciones legales:
- Reglamento (UE) 2024/1689 de IA. Exige a los proveedores de sistemas de alto riesgo un sistema de gestión de la calidad (artículo 17). La norma armonizada para ese sistema es la EN 18286:2026, no ISO 42001; según fuentes especializadas, su referencia se publicó en el Diario Oficial mediante la Decisión de Ejecución (UE) 2026/2274, aplicable desde el 14 de octubre de 2026. ISO 42001 ayuda a construir ese sistema, pero no da presunción de conformidad. Tras el Ómnibus Digital sobre IA, las obligaciones de alto riesgo se aplican desde el 2 de diciembre de 2027 (Anexo III) y el 2 de agosto de 2028 (Anexo I).
- RGPD. La evaluación de impacto del sistema de IA no es la evaluación de impacto de protección de datos (EIPD) del artículo 35 del RGPD, aunque pueden compartir información. Si el sistema de IA trata datos personales, hay que hacer las dos e implicar al delegado de protección de datos.
- ENS. En el sector público y sus proveedores, el Esquema Nacional de Seguridad sigue siendo obligatorio. Un SGSI integrado facilita la adecuación al ENS, pero no la sustituye.
Ventajas de un sistema de gestión integrado
Gestionar ISO 27001 e ISO 42001 en un sistema de gestión integrado tiene ventajas claras frente a mantener dos sistemas paralelos:
- Menos documentos: un solo manual de procedimientos de gestión, un solo control documental y un solo registro de riesgos.
- Una dirección, una revisión: la dirección ve los riesgos de seguridad y de IA juntos y decide con más contexto.
- Auditorías más eficientes: un programa de auditoría interna y, si la entidad lo permite, una auditoría externa combinada.
- Coherencia en los controles: proveedores, incidentes o desarrollo se gestionan una vez y cubren las dos normas.
- Escalabilidad: el mismo sistema puede incorporar después ISO/IEC 27701 (privacidad) o ISO 22301 (continuidad).
Errores frecuentes al integrar ISO 27001 e ISO 42001
- Copiar la SoA de ISO 27001 y añadir 38 filas sin analizar los riesgos de IA. Cada control de ISO 42001 debe justificarse con su propio análisis.
- Tratar la IA solo como un riesgo de seguridad. Un modelo seguro puede ser injusto, opaco o usarse fuera de su propósito.
- Olvidar la evaluación de impacto o confundirla con la EIPD del RGPD.
- Inventario incompleto: no registrar la IA integrada en herramientas de terceros (asistentes, CRM, filtros de correo).
- Crear un comité nuevo para la IA, desconectado del de seguridad, que acaba duplicando reuniones y decisiones.
- Dar por hecho que la certificación ISO 42001 cumple el Reglamento de IA.
Preguntas frecuentes sobre ISO 27001 e ISO 42001
¿Se pueden certificar ISO 27001 e ISO 42001 a la vez?
Sí. Las dos normas pueden certificarse en una auditoría combinada si la entidad de certificación está acreditada para ambas. Las reglas para auditar sistemas integrados están en el documento IAF MD 11.
¿Necesito tener ISO 27001 para certificar ISO 42001?
No. ISO 42001 es independiente y se puede certificar sola. Pero tener un SGSI acelera mucho integrar ISO 42001, porque buena parte de los procesos de gestión ya existen.
¿Cuántos controles tienen ISO 27001 e ISO 42001?
ISO 27001:2022 tiene 93 controles en su Anexo A, en 4 temas. ISO 42001:2023 tiene 38 controles, en 9 objetivos (A.2 a A.10).
¿Hace falta una Declaración de Aplicabilidad para cada norma?
Sí. ISO 27001 e ISO 42001 exigen cada una su propia Declaración de Aplicabilidad frente a su Anexo A. Se pueden gestionar en una misma matriz y enlazar los controles compartidos.
¿La evaluación de impacto de ISO 42001 es lo mismo que la EIPD?
No. La EIPD del RGPD analiza el riesgo para los derechos de las personas cuyos datos se tratan. La evaluación de impacto de ISO 42001 analiza las consecuencias del sistema de IA sobre personas, grupos y la sociedad, traten o no datos personales.
¿ISO 42001 sirve para cumplir el Reglamento europeo de IA?
Ayuda a organizarlo, pero no da presunción de conformidad. La norma armonizada para el sistema de gestión de la calidad del artículo 17 es la EN 18286:2026.
¿Qué organizaciones deberían integrar ISO 27001 e ISO 42001?
Las que ya tienen un SGSI y desarrollan, integran o usan sistemas de IA de forma relevante para su negocio: empresas de software, servicios digitales, sector financiero, salud o proveedores del sector público.
¿Quién coordina un sistema de gestión integrado?
Lo habitual es un responsable del sistema de gestión integrado con apoyo de especialistas. En muchas pymes esa coordinación la asume un CISO externo junto a un responsable de IA de la organización.
Integra la IA en tu sistema de gestión
En Gesdata Consulting implantamos sistemas de gestión de seguridad de la información conforme a ISO 27001 y ampliamos el SGSI con el sistema de gestión de la IA de ISO 42001, para que la organización gestione ISO 27001 e ISO 42001 con un único sistema. Empezamos por un diagnóstico del SGSI y del inventario de IA. Conoce nuestra consultoría ISO 42001 y nuestro servicio de implantación de ISO 27001.
Solicitar diagnóstico ISO 27001 e ISO 42001