La auditoría interna ISO 27001 es la revisión que la propia organización hace de su sistema de gestión de la seguridad de la información (SGSI) para comprobar dos cosas: que cumple los requisitos de la norma y los suyos propios, y que está implantado y se mantiene de forma eficaz. No es un trámite previo a la certificación: es un requisito de la cláusula 9.2 de la ISO/IEC 27001:2022 y la principal fuente de mejora del sistema.
Esta guía explica qué pide exactamente la norma, quién puede auditar, cómo organizar el trabajo en siete pasos y qué errores conviene evitar antes de que los detecte la entidad de certificación.
Qué exige la cláusula 9.2 de la ISO/IEC 27001:2022
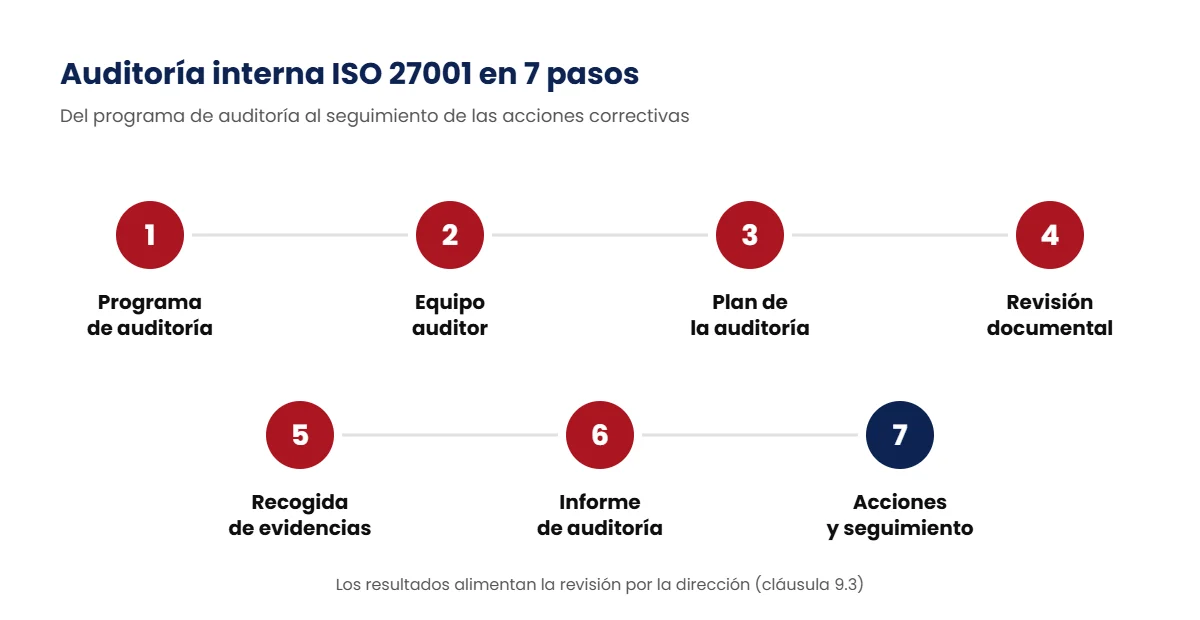
En la edición de 2022 la cláusula 9.2 se divide en dos apartados. El contenido es prácticamente el mismo que en la edición anterior, pero queda mejor ordenado.
Apartado
Qué pide
Evidencia habitual
9.2.1 Generalidades
Auditar a intervalos planificados para saber si el SGSI es conforme con la norma y con los requisitos propios, y si está implantado y mantenido eficazmente
Informes de auditoría
9.2.2 Programa de auditoría interna
Planificar, establecer, implantar y mantener un programa con frecuencia, métodos, responsabilidades, requisitos de planificación e informes
Programa de auditoría aprobado
9.2.2 (criterios y alcance)
Definir los criterios y el alcance de cada auditoría, teniendo en cuenta la importancia de los procesos y los resultados de auditorías anteriores
Plan de cada auditoría
9.2.2 (auditores e informes)
Seleccionar auditores que aseguren objetividad e imparcialidad e informar de los resultados a la dirección pertinente
Designación del auditor e informe distribuido
La norma pide conservar información documentada como evidencia de la implantación del programa y de los resultados. Sin esos registros, la auditoría no puede demostrarse.
Como apoyo metodológico se utilizan dos documentos que no son certificables: la ISO 19011, directrices para la auditoría de sistemas de gestión, cuya edición vigente es la de 2026, y la ISO/IEC 27007, específica para auditar un SGSI.
Auditoría interna y auditoría de certificación: en qué se diferencian
Las dos revisan el mismo sistema, pero ni las hace la misma parte ni tienen la misma finalidad.
Aspecto
Auditoría interna
Auditoría de certificación
Quién la realiza
La organización, con personal propio o un auditor externo contratado
Una entidad de certificación acreditada
Finalidad
Detectar desviaciones y mejorar antes de que tengan consecuencias
Decidir si se concede o se mantiene el certificado
Frecuencia
La que fije el programa de auditoría
Auditoría inicial en dos etapas, seguimientos anuales y renovación a los tres años
Resultado
Informe interno, no conformidades y acciones correctivas
Informe de la entidad y decisión de certificación
Una consultora puede realizar la auditoría interna, pero no certifica: el certificado solo lo emite una entidad de certificación, que en España debe estar acreditada por ENAC. Esa entidad comprobará, entre otras cosas, que la auditoría interna y la revisión por la dirección se han realizado antes de la auditoría de certificación.
Quién puede hacer la auditoría interna del SGSI
La norma no exige un título concreto ni una certificación personal. Exige dos condiciones que hay que poder demostrar.
- Competencia (cláusula 7.2): conocer la norma, las técnicas de auditoría y, en lo esencial, la tecnología y los procesos que se auditan. Se acredita con formación, experiencia y registros.
- Objetividad e imparcialidad (cláusula 9.2.2): el auditor no revisa actividades de las que es responsable.
En una pyme, la segunda condición suele ser la difícil. Si el responsable del SGSI es quien ha redactado las políticas, gestionado los riesgos y preparado la declaración de aplicabilidad ISO 27001, no puede auditarse a sí mismo. Las soluciones habituales son tres: un auditor externo, auditorías cruzadas entre departamentos o un equipo mixto en el que cada persona audita áreas ajenas.
Cómo hacer una auditoría interna ISO 27001 en 7 pasos
El orden siguiente reproduce el ciclo completo, desde el programa hasta el cierre de las acciones.
1
Definir el programa de auditoría ISO 27001
Establece qué se audita, cuándo, con qué método y quién responde de cada auditoría. Lo habitual es cubrir todas las cláusulas de la norma y los controles aplicables dentro del ciclo de certificación de tres años, con al menos una auditoría al año. Los procesos más críticos y los que tuvieron hallazgos se auditan con más frecuencia.
2
Designar al equipo auditor
Deja constancia de su competencia y de que no audita su propio trabajo. Si es externo, basta el encargo y su currículo; si es interno, la asignación de áreas.
3
Preparar el plan de la auditoría
Fija el alcance, los criterios (la norma, las políticas internas, los requisitos legales y contractuales), las fechas, las personas que se entrevistarán y la documentación que se pedirá por adelantado.
4
Revisar la documentación
Antes de las entrevistas se revisan el alcance del SGSI, la política, el análisis de riesgos, el plan de tratamiento, la declaración de aplicabilidad, los objetivos y los indicadores.
5
Recoger evidencias
Se combinan entrevistas, observación y muestreo de registros: altas y bajas de usuarios, copias de seguridad y pruebas de restauración, gestión de incidentes, formación, evaluación de proveedores. Un control solo se considera implantado si hay evidencia de que funciona.
6
Redactar el informe
Cada hallazgo se formula con tres elementos: el requisito incumplido, la evidencia observada y la desviación. El informe se entrega a los responsables de las áreas y a la dirección.
7
Tratar las no conformidades y hacer seguimiento
Para cada una se analiza la causa, se define una acción correctiva con responsable y plazo y, más adelante, se verifica su eficacia. Los resultados se llevan a la revisión por la dirección.
Qué revisa el auditor en la auditoría interna ISO 27001: checklist
La lista no sustituye al criterio del auditor, pero resume lo que casi siempre se comprueba.
- Cláusulas 4 a 6: contexto y partes interesadas, alcance, política, roles, metodología y resultados de la apreciación de riesgos, plan de tratamiento y objetivos de seguridad.
- Cláusula 7: competencia y concienciación del personal, comunicación y control de la información documentada.
- Cláusula 8: que los riesgos se reevalúan a intervalos planificados o ante cambios, y que el plan de tratamiento se ejecuta.
- Cláusula 9: indicadores y mediciones, auditorías anteriores y actas de revisión por la dirección.
- Cláusula 10: registro de no conformidades y acciones correctivas, con verificación de eficacia.
- Anexo A: una muestra de los controles declarados aplicables, entre los 93 que agrupa la edición de 2022 en cuatro temas: organizativos, de personas, físicos y tecnológicos.
Errores frecuentes en la auditoría interna ISO 27001
- Auditar solo documentos. Comprobar que existe un procedimiento no demuestra que se aplique. Hace falta muestrear registros reales.
- Hacerla la semana anterior a la certificación. No queda tiempo para analizar causas ni cerrar acciones, y la entidad de certificación lo verá en las fechas.
- Olvidar las cláusulas 4 a 10. Revisar únicamente los controles del Anexo A deja sin auditar el propio sistema de gestión.
- Informes sin evidencias. Un hallazgo como «la gestión de accesos es mejorable» no permite actuar. Debe citar el requisito y el registro concreto.
- No verificar la eficacia. Cerrar una acción correctiva porque «se ha hecho» no basta: hay que comprobar que la desviación no se repite.
- Falta de independencia. Es el hallazgo más habitual en organizaciones pequeñas y el más fácil de prevenir.
Preguntas frecuentes sobre la auditoría interna ISO 27001
¿Cada cuánto hay que hacer la auditoría interna ISO 27001?
La norma habla de «intervalos planificados» y deja la frecuencia al programa de auditoría. En la práctica se realiza al menos una vez al año, porque las auditorías de seguimiento de la entidad de certificación también son anuales y revisan que el ciclo interno se ha cumplido.
¿Es obligatoria aunque la empresa no vaya a certificarse?
La ISO/IEC 27001 es una norma voluntaria. Si la organización declara que su SGSI es conforme con ella, la cláusula 9.2 forma parte de los requisitos y no puede excluirse. Si solo utiliza la norma como referencia, la auditoría interna sigue siendo la forma más directa de saber si los controles funcionan.
¿Puede hacer la auditoría interna la misma consultora que implantó el SGSI?
Sí, siempre que se preserve la imparcialidad: la persona que audita no debe ser la que diseñó o implantó lo auditado. Lo que no puede hacer la consultora es certificar; esa decisión corresponde a una entidad de certificación acreditada.
¿Qué diferencia hay entre una no conformidad y una observación?
La norma solo define la no conformidad: el incumplimiento de un requisito, que obliga a corregir, analizar la causa y actuar. La distinción entre no conformidad mayor y menor, observación u oportunidad de mejora es una práctica de los auditores y de las entidades de certificación, y conviene definirla en el procedimiento interno.
¿Cuánto dura una auditoría interna?
Depende del alcance del SGSI, del número de sedes y procesos y de la madurez del sistema. No hay una duración establecida por la norma: se fija en el plan de cada auditoría, en proporción a lo que hay que revisar.
¿Hay que auditar todos los controles del Anexo A cada año?
No necesariamente. El programa puede repartir los controles aplicables a lo largo del ciclo, dando prioridad a los que tratan los riesgos más altos y a los que presentaron desviaciones. Lo que sí debe quedar cubierto en el ciclo es el conjunto del sistema.
Preparar la auditoría interna ISO 27001 con apoyo externo
Si el SGSI está en implantación, la auditoría interna es uno de los últimos pasos antes de la certificación, como se explica en la guía de ISO 27001 en la pyme. Gesdata Consulting realiza auditorías internas del SGSI y acompaña a las organizaciones en la implantación de la norma desde su servicio de consultoría ISO 27001 en Valencia.
Solicitar una auditoría interna ISO 27001