ISO 27001 es la norma internacional que define cómo establecer, mantener y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI). Es voluntaria, pero se ha convertido en la referencia que muchos clientes, licitaciones y aseguradoras piden para confiar en un proveedor.
En esta guía explicamos qué exige la versión vigente, ISO/IEC 27001:2022, qué documentación es obligatoria, cómo implantar ISO 27001 en una pyme con recursos limitados y cómo es la auditoría de certificación. Si buscas acompañamiento, consulta nuestra consultoría ISO 27001 en Valencia.
Qué es ISO 27001 y para qué sirve
ISO 27001 establece requisitos de gestión: obliga a conocer el contexto de la organización, analizar sus riesgos de seguridad de la información, decidir cómo tratarlos y demostrar que el sistema funciona y mejora. No es una lista cerrada de soluciones técnicas ni prescribe un antivirus o un cortafuegos concretos.
Su objetivo es proteger la confidencialidad, la integridad y la disponibilidad de la información con un método que se pueda auditar. Para una pyme sirve, sobre todo, para ordenar la seguridad, priorizar inversiones según el riesgo y demostrarlo ante terceros.
En España, UNE publicó en 2023 la versión en castellano, equivalente a la edición internacional de 2022. Si quieres situarla dentro de su familia de normas, consulta nuestro artículo sobre la serie ISO 27000.
Por qué implantar ISO 27001 en una pyme
Las razones más habituales que vemos en pymes son estas:
- Requisito comercial. Clientes grandes, plataformas tecnológicas y licitaciones piden cada vez más la certificación ISO 27001 o evidencias equivalentes.
- Orden y prioridades. El análisis de riesgos indica dónde invertir primero y qué riesgos puede asumir la dirección.
- Base para otros marcos. Un SGSI facilita cumplir el Esquema Nacional de Seguridad, NIS2 o el artículo 32 del RGPD, porque muchos controles son comunes.
- Menos dependencia de personas. Procedimientos, responsables y registros evitan que la seguridad dependa de la memoria de una sola persona.
- Confianza. Un sistema auditado de forma independiente es un argumento más sólido que una declaración propia.
Ampliamos estos motivos en nuestro artículo sobre por qué una ISO 27001.
Qué cambió en ISO 27001:2022
La edición vigente se publicó el 25 de octubre de 2022 y sustituyó a la ISO/IEC 27001:2013. Los cambios más relevantes para una pyme son:
Aspecto
ISO 27001:2013
ISO 27001:2022
Controles del Anexo A
114 controles en 14 dominios
93 controles en 4 temas
Agrupación
Dominios técnicos y organizativos
Organizacionales (37), de personas (8), físicos (14) y tecnológicos (34)
Controles nuevos
—
11, entre ellos inteligencia de amenazas, servicios en la nube, filtrado web y codificación segura
Planificación de cambios
Implícita
Requisito expreso de planificar los cambios del SGSI
En febrero de 2024 se publicó la modificación ISO/IEC 27001:2022/Amd 1:2024, que añade al análisis del contexto la consideración de si el cambio climático es una cuestión relevante para la organización.
El periodo de transición fijado por el IAF terminó el 31 de octubre de 2025. Desde entonces, los certificados frente a la edición de 2013 ya no son válidos. Si tu organización todavía trabaja con documentación basada en la versión antigua, toca actualizarla.
Requisitos de ISO 27001: cláusulas 4 a 10
El cuerpo de la norma se organiza en siete cláusulas obligatorias. Estas son las preguntas que cada una te obliga a responder:
- Contexto (cláusula 4): ¿qué cuestiones internas y externas afectan a tu seguridad?, ¿qué esperan las partes interesadas?, ¿cuál es el alcance del sistema?
- Liderazgo (cláusula 5): ¿la dirección asume el SGSI, aprueba la política de seguridad y asigna responsabilidades?
- Planificación (cláusula 6): ¿cómo evalúas y tratas los riesgos?, ¿qué objetivos de seguridad te fijas?
- Apoyo (cláusula 7): ¿dispones de recursos, personal competente, concienciación, comunicación e información documentada?
- Operación (cláusula 8): ¿aplicas el plan de tratamiento de riesgos y controlas los cambios?
- Evaluación del desempeño (cláusula 9): ¿mides, haces auditorías internas y revisas el sistema en la dirección?
- Mejora (cláusula 10): ¿gestionas las no conformidades y mejoras de forma continua?
El documento que conecta los riesgos con los controles es la Declaración de Aplicabilidad. Te explicamos cómo elaborarla en nuestra guía sobre la declaración de aplicabilidad ISO 27001.
Los 93 controles del Anexo A en 4 temas
El Anexo A es un catálogo de referencia, no una lista obligatoria. Cada organización decide qué controles aplica según su análisis de riesgos y justifica las exclusiones. La norma también permite añadir controles de otras fuentes, como el ENS o un requisito contractual, si el riesgo lo justifica.
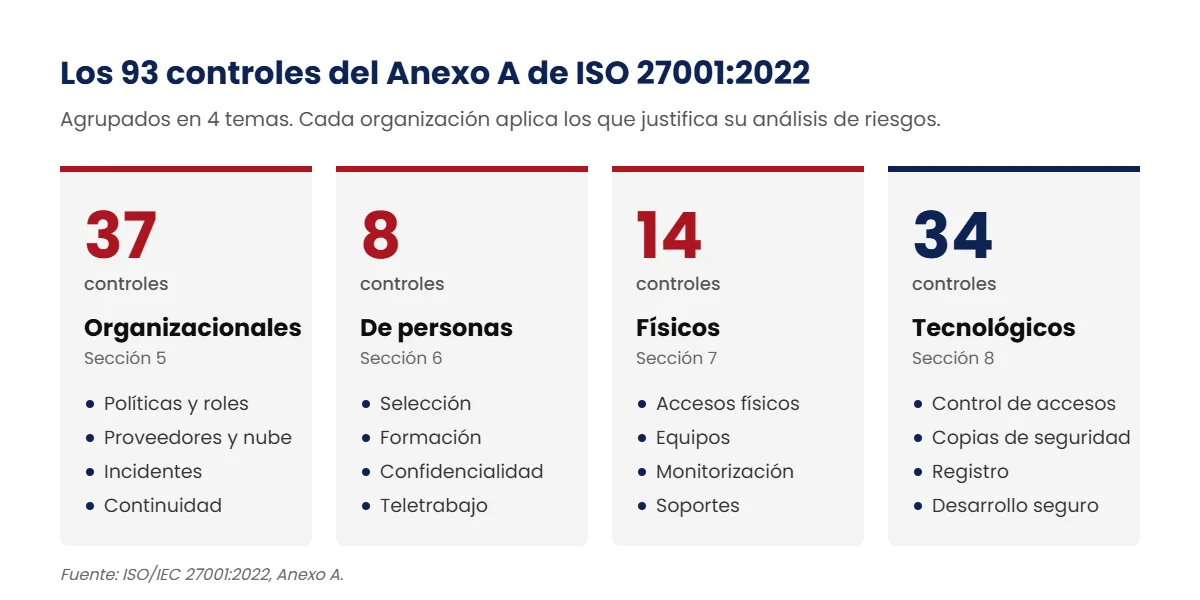
- Organizacionales (37): políticas, roles, gestión de activos, proveedores, servicios en la nube, gestión de incidentes y continuidad.
- De personas (8): selección, concienciación y formación, confidencialidad, teletrabajo y notificación de eventos.
- Físicos (14): perímetros y accesos físicos, protección de equipos, monitorización de la seguridad física y soportes.
- Tecnológicos (34): control de accesos, protección frente a malware, copias de seguridad, registro y monitorización, configuración segura y desarrollo seguro.
Para ver con detalle los controles nuevos, consulta nuestro artículo sobre los nuevos controles de ISO 27002. Dos áreas que suelen pesar en una pyme son la gestión de incidentes según ISO 27035 y la continuidad de negocio y el BIA.
Documentación obligatoria de ISO 27001
La norma no habla de «documentos obligatorios», sino de información documentada que hay que mantener o conservar. En la versión 2022 es esta:
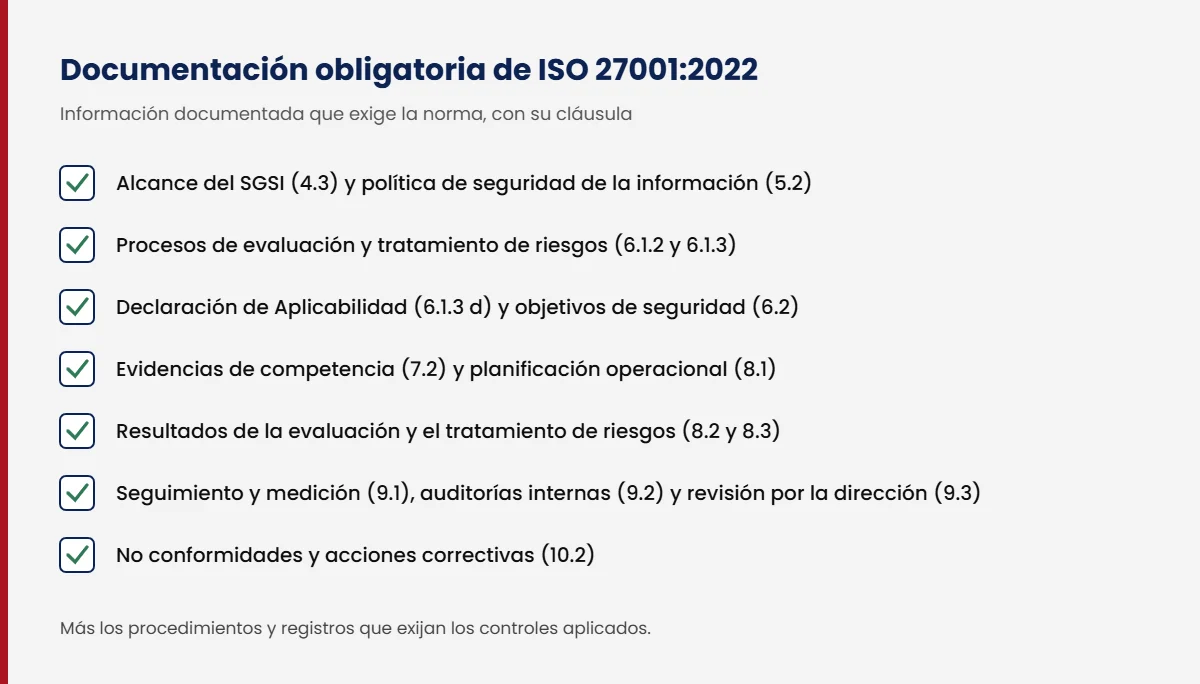
- Alcance del SGSI (4.3).
- Política de seguridad de la información (5.2).
- Proceso de evaluación de riesgos (6.1.2) y proceso de tratamiento de riesgos (6.1.3).
- Declaración de Aplicabilidad (6.1.3 d).
- Objetivos de seguridad de la información (6.2).
- Evidencias de la competencia del personal (7.2).
- Información documentada que la propia organización considere necesaria (7.5.1 b).
- Planificación y control operacional, en la medida necesaria (8.1).
- Resultados de la evaluación y del tratamiento de los riesgos (8.2 y 8.3).
- Resultados del seguimiento y la medición (9.1).
- Programa y resultados de las auditorías internas (9.2).
- Resultados de la revisión por la dirección (9.3).
- No conformidades y acciones correctivas (10.2).
A esto se suman los procedimientos y registros que exijan los controles que hayas decidido aplicar. Menos documentos bien usados valen más que una biblioteca de plantillas que nadie consulta.
La norma no impone formato: la información documentada puede estar en documentos, en una herramienta de gestión, en el gestor de tickets o en la intranet, siempre que esté controlada, sea accesible para quien la necesita y se conserve el tiempo necesario. En una pyme suele funcionar bien un repositorio único con control de versiones, propietarios definidos y una revisión anual planificada.
Cómo implantar ISO 27001 en una pyme, fase a fase
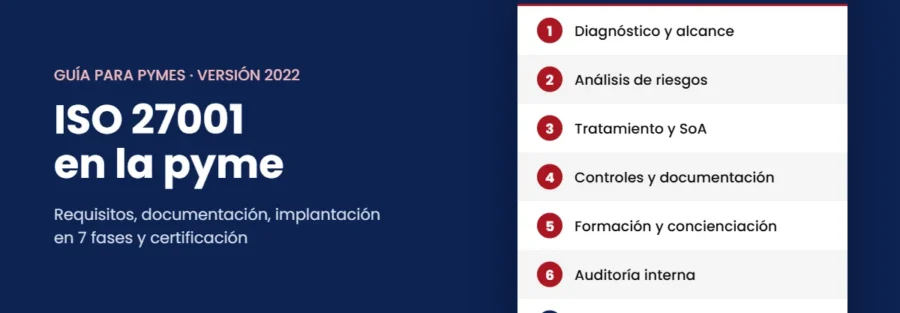
Una implantación realista sigue estas 7 fases. La duración depende del alcance, del punto de partida y de la disponibilidad del equipo interno.
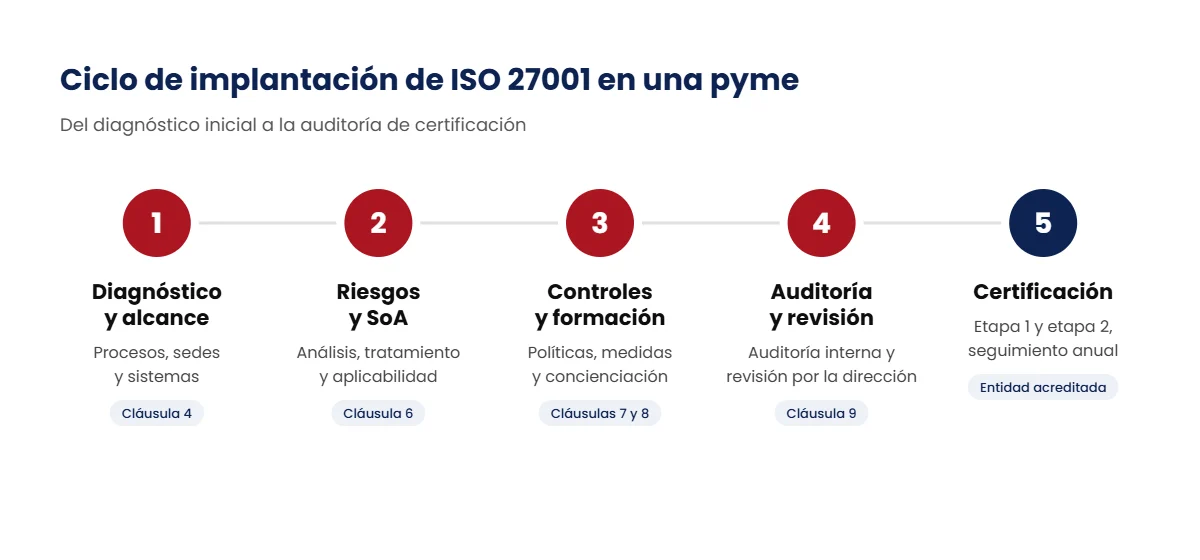
1
Diagnóstico inicial y alcance
Identifica procesos, sedes, sistemas y servicios incluidos. Un alcance bien delimitado (por ejemplo, el servicio que más piden tus clientes) hace el proyecto abordable.
2
Análisis de riesgos
Inventaría activos de información, amenazas y vulnerabilidades, y valora el impacto. Para profundizar en la metodología, consulta nuestro artículo sobre análisis de riesgos ISO 27005.
3
Plan de tratamiento y Declaración de Aplicabilidad
Decide qué controles aplicar, quién es responsable y en qué plazo, y documenta la justificación.
4
Implantación de controles y documentación
Políticas, procedimientos y medidas técnicas proporcionadas: control de accesos, copias de seguridad, gestión de proveedores, configuración segura de sistemas, gestión de incidentes.
5
Formación y concienciación
El personal debe conocer la política de seguridad, sus responsabilidades y cómo notificar un incidente.
6
Auditoría interna
Una revisión independiente que detecte no conformidades antes de la auditoría externa.
7
Revisión por la dirección
La dirección analiza resultados, riesgos y objetivos, y decide mejoras.
Muchas pymes no tienen a nadie con dedicación a la seguridad. En ese caso, un CISO externo puede coordinar el SGSI, mantener los indicadores y preparar la revisión por la dirección.
Cómo es la auditoría de certificación ISO 27001
La certificación inicial se realiza normalmente en dos etapas:
Etapa 1: revisión documental
La entidad comprueba el alcance, la Declaración de Aplicabilidad, el análisis de riesgos y si el sistema está preparado para la auditoría completa.
Etapa 2: auditoría de implantación
Se verifica con entrevistas y evidencias que los controles funcionan en la práctica.
Tras obtener el certificado, el ciclo continúa con auditorías de seguimiento anuales y una renovación cada tres años. Por eso ISO 27001 no es un proyecto puntual, sino un sistema que hay que mantener vivo.
Qué ocurre si el auditor detecta no conformidades
Es habitual que la auditoría termine con algún hallazgo. Las no conformidades mayores, como la ausencia de un requisito de la norma o un fallo sistemático, deben resolverse y evidenciarse antes de que se emita el certificado. Las menores se resuelven con un plan de acciones correctivas que la entidad revisa en la siguiente visita. Las observaciones y oportunidades de mejora no impiden la certificación, pero conviene registrarlas y darles respuesta.
Cómo elegir la entidad de certificación
Comprueba que la entidad está acreditada para ISO/IEC 27001 por ENAC u otro organismo firmante de los acuerdos internacionales de reconocimiento. Compara también la duración prevista de la auditoría, la disponibilidad de auditores y las condiciones de las visitas de seguimiento. La entidad que certifica no puede haberte asesorado en la implantación, para no comprometer su imparcialidad.
Relación de ISO 27001 con el ENS, NIS2 y el RGPD
La norma comparte muchos controles con otros marcos, pero no los sustituye:
- Esquema Nacional de Seguridad (Real Decreto 311/2022). Es obligatorio para el sector público y para los proveedores que le prestan servicios dentro de su alcance. Un SGSI facilita la adecuación, aunque el ENS tiene su propia categorización, medidas y certificación de conformidad. Lo explicamos en nuestra consultoría ENS.
- Directiva NIS2 (Directiva (UE) 2022/2555). Exige medidas de gestión de riesgos de ciberseguridad a entidades esenciales e importantes de determinados sectores. La ley española de transposición sigue en tramitación a la fecha de esta revisión. Más detalle en nuestro artículo sobre el anteproyecto de ley de NIS2.
- RGPD (Reglamento (UE) 2016/679). Su artículo 32 exige medidas técnicas y organizativas apropiadas al riesgo para los datos personales. Un SGSI ayuda a demostrarlas, pero no cubre obligaciones como la información a los interesados o la gestión de derechos. Para la privacidad existe la norma complementaria ISO/IEC 27701.
Errores frecuentes al implantar ISO 27001
- Copiar plantillas sin adaptarlas. Los auditores detectan enseguida documentos que no reflejan la realidad de la empresa.
- Un alcance demasiado amplio al principio. Retrasa el proyecto y diluye los recursos.
- Tratar el análisis de riesgos como un trámite. Es el corazón del sistema: de él dependen los controles y las prioridades.
- Delegar todo en TI. La norma exige implicación de la dirección y de las áreas de negocio.
- Olvidar el mantenimiento. Sin auditorías internas, indicadores y revisión por la dirección, el sistema se degrada antes de la primera auditoría de seguimiento.
- Seguir con la documentación de 2013. Controles, Declaración de Aplicabilidad y referencias deben actualizarse a la estructura de 2022.
Hay más ejemplos en nuestro artículo sobre los errores al implantar marcos de ciberseguridad.
Preguntas frecuentes sobre ISO 27001
¿Es obligatoria la certificación ISO 27001?
No con carácter general. Puede exigirla un cliente, un contrato o una licitación, o resultar útil para demostrar medidas de seguridad ante otras normativas.
¿Cuánto se tarda en implantar ISO 27001 en una pyme?
Depende del alcance, de la madurez de partida y de la dedicación interna. Un diagnóstico inicial permite estimar plazos realistas para cada caso.
¿Cuánto cuesta la certificación ISO 27001?
Hay dos costes distintos: la implantación (recursos internos y, si se contrata, consultoría) y la auditoría de la entidad de certificación, que depende sobre todo del alcance y del número de personas. Conviene pedir presupuesto a varias entidades acreditadas.
¿Qué diferencia hay entre ISO 27001 e ISO 27002?
ISO 27001 contiene los requisitos certificables del sistema de gestión. ISO 27002 es una guía que desarrolla cómo aplicar cada control del Anexo A.
Si ya cumplo el ENS, ¿tengo ISO 27001?
No automáticamente. Ambos marcos comparten muchos controles y se puede aprovechar el trabajo hecho, pero cada uno tiene requisitos y certificación propios.
¿Puede una pyme pequeña certificarse?
Sí. La norma no fija un tamaño mínimo. Lo importante es definir un alcance proporcionado y unos controles acordes con los riesgos reales de la empresa.
¿Qué es un SGSI y qué relación tiene con ISO 27001?
Un SGSI (Sistema de Gestión de Seguridad de la Información) es el conjunto de políticas, procesos, responsables, controles y registros con los que una organización gestiona la seguridad de su información de forma sistemática. ISO 27001 es la norma que fija los requisitos que debe cumplir ese sistema para poder auditarse y certificarse. Dicho de otro modo: el SGSI es lo que implantas y la norma es la referencia con la que se comprueba.
¿Cada cuánto hay que revisar el análisis de riesgos?
La norma exige evaluar los riesgos a intervalos planificados y también cuando se propongan o se produzcan cambios significativos, como un nuevo sistema, un proveedor crítico, una mudanza de servicios a la nube o un incidente relevante. En la práctica, muchas pymes lo revisan una vez al año, antes de la revisión por la dirección, y lo actualizan entre medias cuando ocurre alguno de esos cambios. Lo importante es poder demostrar con registros que la revisión se hizo y qué decisiones se tomaron.
¿Te ayudamos a implantar ISO 27001?
En Gesdata Consulting acompañamos a pymes en la implantación de su SGSI: diagnóstico, análisis de riesgos, Declaración de Aplicabilidad, documentación, formación y preparación de la auditoría. Si tu empresa está en Valencia o en la Comunitat Valenciana, conoce nuestro servicio de implantación de ISO 27001.
Solicitar diagnóstico ISO 27001