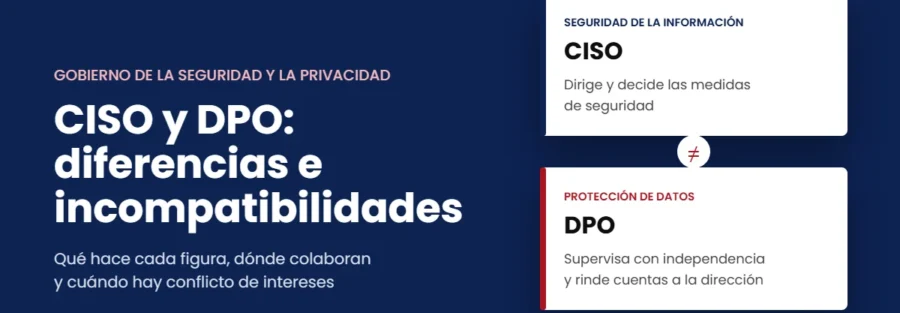
CISO y DPO son dos figuras que muchas organizaciones confunden o intentan concentrar en una sola persona. Las dos trabajan con la seguridad de la información, pero tienen papeles distintos: el CISO dirige la protección de la información y el DPO supervisa que el tratamiento de datos personales cumpla el RGPD.
En este artículo comparamos CISO y DPO: qué hace cada figura, en qué norma se apoya, dónde colaboran y por qué acumular los dos roles puede generar un conflicto de intereses. También vemos cómo se externalizan y qué salvaguardas conviene exigir cuando un mismo proveedor presta ambos servicios.
Qué es un DPO y qué base legal tiene
El DPO (Data Protection Officer), que la normativa española llama delegado de protección de datos (DPD), es una figura regulada en los artículos 37 a 39 del Reglamento General de Protección de Datos (RGPD) y en los artículos 34 a 37 de la LOPDGDD.
Su designación es obligatoria para las autoridades y organismos públicos, para quienes realizan una observación habitual y sistemática de personas a gran escala y para quienes tratan a gran escala categorías especiales de datos. La LOPDGDD concreta además una lista de entidades obligadas (centros educativos, entidades sanitarias, aseguradoras, entidades financieras, empresas de servicios de comunicaciones electrónicas, entre otras) y exige comunicar la designación a la Agencia Española de Protección de Datos en un plazo de diez días.
Sus funciones están fijadas en el artículo 39 del RGPD:
- informar y asesorar al responsable o al encargado del tratamiento y a su personal;
- supervisar el cumplimiento del RGPD y de las políticas internas, incluida la asignación de responsabilidades, la formación y las auditorías;
- asesorar sobre la evaluación de impacto (EIPD) y supervisar su aplicación;
- cooperar con la autoridad de control y actuar como punto de contacto, también para los interesados.
Lo que define al DPO es su posición: no recibe instrucciones sobre el ejercicio de sus funciones, no puede ser destituido ni sancionado por desempeñarlas y rinde cuentas directamente al más alto nivel jerárquico (artículo 38.3 del RGPD). Para conocer más sobre su valor práctico, puedes leer nuestro artículo sobre los beneficios de nombrar un DPO.
Qué es un CISO y en qué normas aparece
El CISO (Chief Information Security Officer) es el responsable de dirigir la seguridad de la información: define la estrategia, gestiona los riesgos, coordina los controles y los incidentes e informa a la dirección. A diferencia del DPO, ninguna ley exige un cargo con el nombre de CISO, pero varias normas piden que alguien ejerza esa función:
- ISO/IEC 27001:2022 exige que la dirección asigne y comunique las responsabilidades y autoridades de seguridad de la información (cláusula 5.3).
- El Esquema Nacional de Seguridad (Real Decreto 311/2022) define al responsable de la seguridad, que debe ser distinto del responsable del sistema y no depender jerárquicamente de él (artículo 13).
- NIS2 (Directiva (UE) 2022/2555) hace responsables a los órganos de dirección de aprobar y supervisar las medidas de gestión de riesgos de ciberseguridad (artículo 20).
- DORA (Reglamento (UE) 2022/2554) exige a las entidades financieras una función de control del riesgo TIC con independencia suficiente (artículo 6.4).
En la práctica, el CISO toma decisiones sobre medidas técnicas y organizativas, presupuesto de seguridad, proveedores y respuesta a incidentes. Hemos detallado su papel en el artículo sobre las funciones del CISO externo.
Diferencias entre CISO y DPO
Las diferencias entre CISO y DPO se entienden mejor comparando qué protege cada uno, de dónde nace su función y qué tipo de autoridad tiene.
Aspecto
DPO
CISO
Qué protege
Los derechos y libertades de las personas cuyos datos se tratan
Toda la información de la organización: que sea confidencial, íntegra y esté disponible
Base normativa
Obligación legal en los casos de los arts. 37 RGPD y 34 LOPDGDD
Función exigida por ISO 27001, el ENS, NIS2 o DORA; sin cargo legal obligatorio
Papel
Supervisa, asesora y es punto de contacto; no decide los tratamientos
Dirige, decide y ejecuta medidas de seguridad dentro de su mandato
Independencia
Reforzada por ley: sin instrucciones y sin destitución por ejercer sus funciones
Depende de la organización; la independencia se pacta en su mandato
A quién reporta
Al más alto nivel jerárquico
Normalmente a la dirección o al comité de seguridad
Relación con la autoridad
Interlocutor con la AEPD
Interlocutor con INCIBE-CERT, CCN-CERT o el CSIRT que corresponda
En resumen, entre CISO y DPO hay un reparto claro: el CISO decide cómo se protege la información y el DPO comprueba, con independencia, que esas decisiones respetan la protección de datos. Por eso son figuras complementarias, no intercambiables.
En qué colaboran CISO y DPO
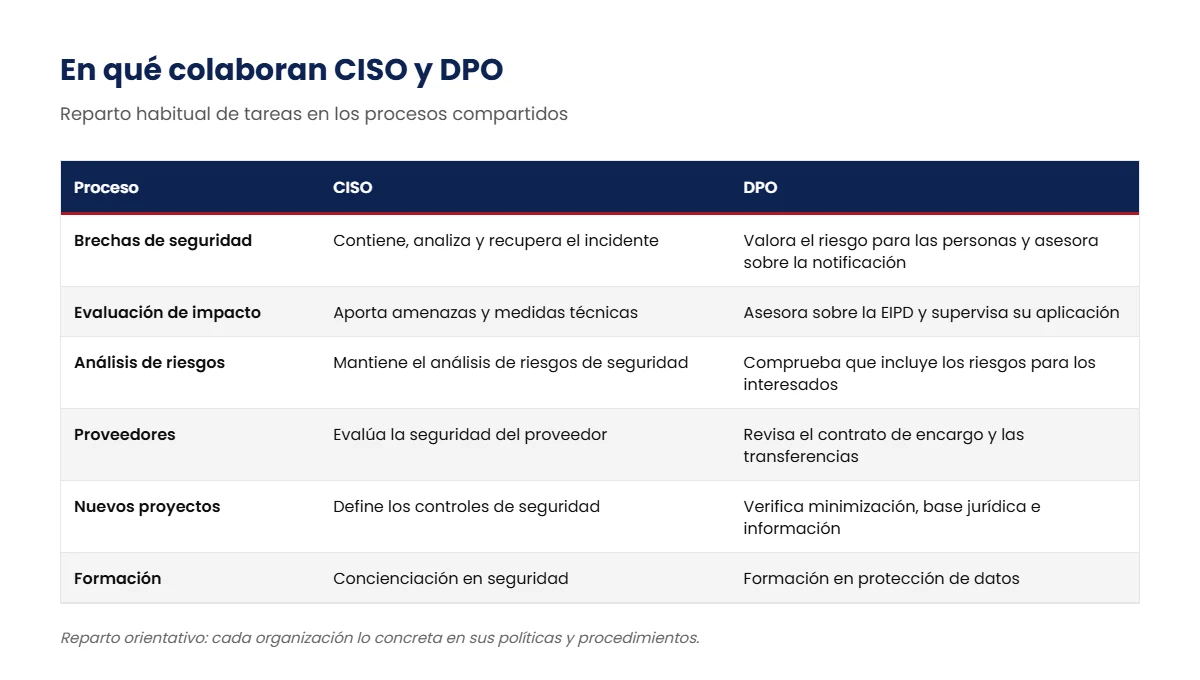
CISO y DPO comparten muchos procesos. Si la colaboración está bien definida, la organización gana coherencia y evita duplicar trabajo; si no lo está, aparecen huecos justo en los momentos críticos.
1
Brechas de seguridad
El CISO gestiona el incidente técnico (contención, análisis y recuperación). El DPO valora el riesgo para las personas y asesora sobre la notificación a la AEPD en 72 horas y la comunicación a los afectados (artículos 33 y 34 del RGPD).
2
Evaluaciones de impacto
El DPO asesora sobre la EIPD y supervisa su aplicación; el CISO aporta el análisis de amenazas y las medidas técnicas para reducir el riesgo.
3
Análisis de riesgos
El CISO mantiene el análisis de riesgos de seguridad; el DPO comprueba que incluye los riesgos para los derechos de los interesados y no solo los del negocio.
4
Proveedores
El CISO evalúa la seguridad del proveedor; el DPO revisa el contrato de encargo del tratamiento y las transferencias internacionales.
5
Protección de datos desde el diseño
En cada proyecto nuevo, el CISO define los controles y el DPO verifica la minimización, la base jurídica y la información a los interesados.
6
Formación y concienciación
Un plan conjunto evita mensajes contradictorios a la plantilla.
¿Puede el DPO ser el CISO? Incompatibilidades y conflicto de intereses
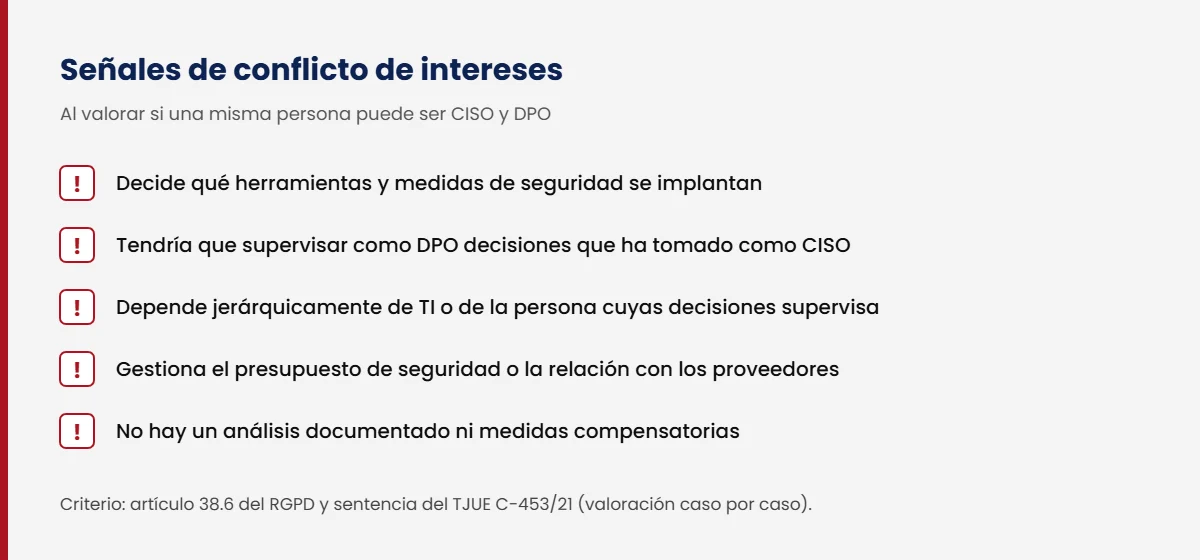
El RGPD permite que el DPO desempeñe otras funciones, pero obliga a la organización a garantizar que no den lugar a un conflicto de intereses (artículo 38.6). La pregunta clave no es el nombre del cargo, sino si esa persona decide sobre los fines y los medios del tratamiento.
Las directrices del Grupo del Artículo 29 sobre los delegados de protección de datos, asumidas por el Comité Europeo de Protección de Datos, consideran normalmente incompatibles los puestos de alta dirección (dirección general, operaciones, finanzas, recursos humanos, marketing o tecnología) y advierten que también pueden serlo puestos de rango inferior si deciden sobre los tratamientos.
El Tribunal de Justicia de la UE confirmó este criterio en la sentencia de 9 de febrero de 2023 (asunto C-453/21, X-FAB Dresden): no hay que presumir un conflicto solo porque el DPO tenga otras tareas, pero puede existir si esas tareas le llevan a determinar fines o medios de tratamientos. La valoración se hace caso por caso.
Las autoridades de control ya han sancionado la acumulación de funciones incompatibles. Los casos conocidos no se refieren a la combinación de CISO y DPO, pero muestran con qué rigor se valora la independencia del delegado. La autoridad belga impuso en 2020 una multa de 50.000 euros a una entidad cuyo DPO dirigía a la vez auditoría, riesgos y cumplimiento, y la de Berlín, 525.000 euros en 2022 a un grupo cuyo DPO era también director general de dos sociedades del grupo.
CISO externo y DPO externo: cómo se externalizan
CISO y DPO pueden externalizarse. El RGPD admite expresamente que el DPO sea un empleado o actúe mediante un contrato de servicios (artículo 37.6), y las directrices europeas permiten que el servicio lo preste un equipo, siempre que haya una persona de contacto designada y un reparto claro de tareas. El CISO externo funciona igual: un profesional asume el rol de gobierno con una dedicación pactada y un plan anual.
¿Puede una misma consultora prestar los servicios de CISO y DPO? Sí, siempre que cada función la ejerzan personas distintas con funciones separadas y que cada una informe por separado a la dirección. Así, CISO y DPO mantienen su separación y el DPO conserva su capacidad de supervisar con independencia lo que decide el CISO.
En Gesdata Consulting trabajamos así cuando una organización nos contrata el servicio de CISO externo y el de delegado de protección de datos externo: cada servicio lo presta una persona distinta del equipo, con funciones separadas e informes independientes a la dirección. Y en algunos encargos hemos recomendado expresamente no acumular las dos figuras en la misma persona.
Si estás valorando si te conviene un CISO propio o externalizado, te ayudará nuestro artículo CISO interno o externo.
Cuándo necesitas CISO y DPO
La necesidad de CISO y DPO depende del tipo de organización y de los marcos que debe cumplir. Esta tabla resume las situaciones más habituales:
Situación
DPO
CISO
Administración pública o entidad del sector público
Obligatorio
Responsable de la seguridad exigido por el ENS
Proveedor tecnológico del sector público
Según el tratamiento (art. 37 RGPD y art. 34 LOPDGDD)
Necesario para adecuarse al ENS
Centro sanitario, aseguradora o entidad financiera
Obligatorio en los casos del art. 34 LOPDGDD
Recomendable; con DORA, función de control del riesgo TIC
Entidad esencial o importante según NIS2
Según el tratamiento
Necesario para que la dirección apruebe y supervise las medidas
Pyme que implanta ISO 27001
Solo si se da un supuesto legal
Rol exigido por la norma (cláusula 5.3)
Pyme sin obligaciones específicas
Voluntario, pero útil si trata muchos datos
Voluntario; útil si depende de sus sistemas
En sectores regulados es frecuente necesitar CISO y DPO a la vez. En una pyme, la combinación habitual es un DPO externo y un CISO externo con dedicación parcial, coordinados entre sí.
Errores frecuentes al organizar el CISO y el DPO
- Nombrar DPO al responsable de sistemas o al CISO sin analizar el conflicto de intereses ni documentar la decisión.
- Hacer depender al DPO del CISO o del director de TI. El DPO debe rendir cuentas al más alto nivel jerárquico.
- No definir quién hace qué ante una brecha. Las 72 horas para notificar empiezan a contar cuando la organización tiene constancia de la brecha, no cuando termina la investigación técnica.
- Dejar fuera al DPO de los proyectos nuevos hasta que ya están en producción.
- Contratar los servicios de CISO y DPO al mismo proveedor sin separar personas ni informes.
Preguntas frecuentes
¿Pueden CISO y DPO ser la misma persona?
El RGPD no lo prohíbe de forma expresa, pero exige que no haya conflicto de intereses. Como el CISO suele decidir medios del tratamiento, la acumulación es, en general, desaconsejable. Si se plantea, hay que analizar el caso, documentarlo y aplicar medidas compensatorias.
¿Puede una misma empresa prestar los servicios de CISO y DPO externos?
Sí, siempre que cada función la ejerzan personas distintas, con funciones separadas e informes independientes a la dirección. Conviene que el contrato lo refleje.
¿Es obligatorio tener un CISO?
No existe una obligación legal general de nombrar un cargo llamado CISO. Sí lo es contar con alguien que ejerza la función de seguridad cuando se aplica el ENS (responsable de la seguridad), NIS2 o DORA, y cuando se quiere certificar ISO 27001.
¿Cuándo es obligatorio tener un DPO?
En los supuestos del artículo 37 del RGPD (sector público, observación sistemática a gran escala y categorías especiales a gran escala) y en las entidades que enumera el artículo 34 de la LOPDGDD.
¿Quién notifica una brecha de datos personales, el CISO o el DPO?
La notificación a la AEPD corresponde al responsable del tratamiento. El CISO aporta los datos técnicos del incidente y el DPO asesora sobre la notificación y actúa como punto de contacto con la autoridad.
¿Debe el DPO depender jerárquicamente del CISO?
No es recomendable. El RGPD exige que el DPO rinda cuentas al más alto nivel jerárquico y que no reciba instrucciones sobre sus funciones, algo difícil si su superior es la persona cuyas decisiones supervisa.
¿Qué diferencias entre CISO y DPO importan más en una pyme?
La principal diferencia entre CISO y DPO es que el DPO supervisa y el CISO decide. En una pyme, lo práctico es externalizar ambas funciones con dedicación ajustada y asegurarse de que las ejercen personas distintas.
¿Qué debe incluir el contrato cuando se externalizan CISO y DPO?
Conviene que el contrato identifique a la persona que ejerce cada función y a su sustituto, describa las tareas de cada una y deje claro que el DPO no recibe instrucciones sobre el ejercicio de sus funciones. También debe fijar la dedicación, el canal de comunicación con la dirección, la confidencialidad y cómo se coordinan CISO y DPO ante una brecha o un proyecto nuevo. Si los servicios de CISO y DPO los presta el mismo proveedor, el contrato debe recoger además la separación de personas y de informes.
¿Necesitas organizar las funciones de CISO y DPO en tu empresa?
Te ayudamos a definir el reparto de funciones entre CISO y DPO, a analizar posibles conflictos de intereses y a externalizar cada figura con garantías. Conoce nuestro CISO externo para empresas y pymes y nuestro servicio de DPO externo en Valencia.
Solicitar una valoración de mi caso