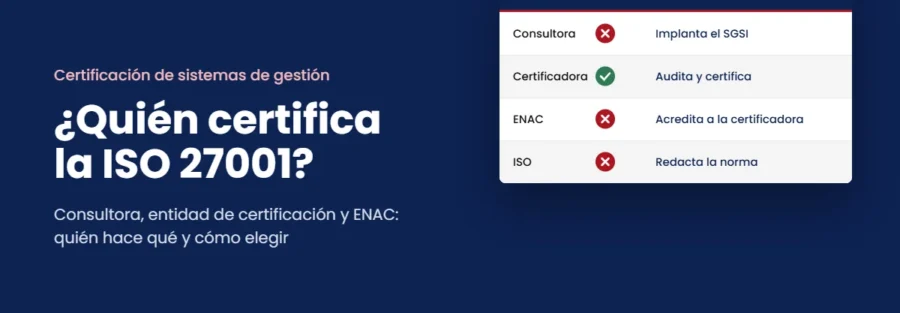
La entidad de certificación ISO 27001 es la organización independiente que audita tu sistema de gestión de la seguridad de la información y, si cumple la norma, emite el certificado. No es la consultora que te ayuda a implantarlo, no es ENAC y tampoco es ISO. Confundir estos papeles es habitual y puede salir caro.
Esta guía aclara quién hace qué, por qué las reglas de imparcialidad impiden mezclar papeles y cómo elegir una certificadora ISO 27001 cuyo certificado tenga valor ante tus clientes.
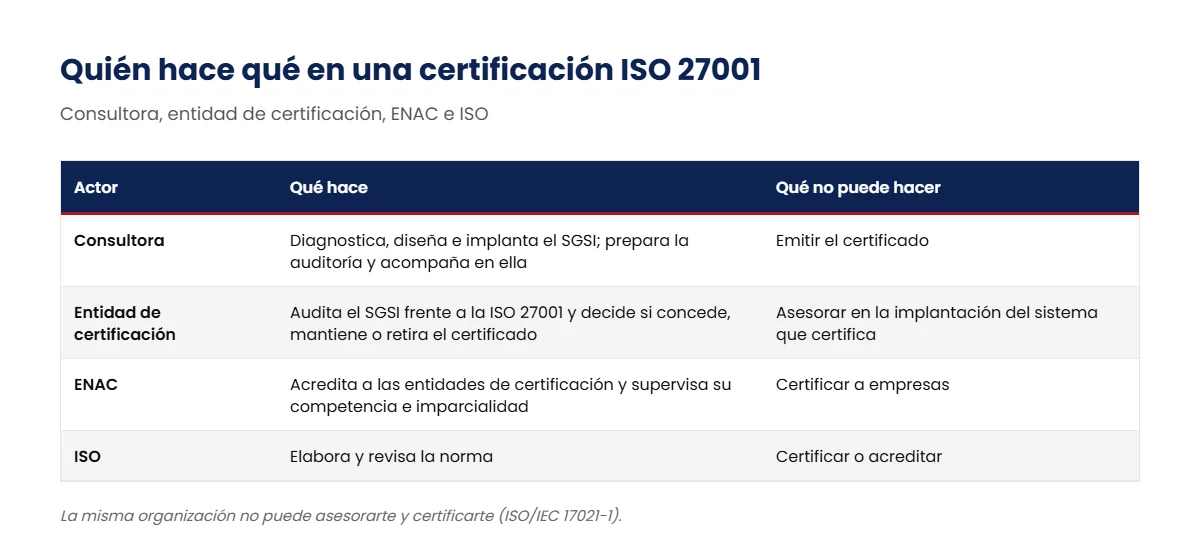
Quién hace qué en una certificación ISO 27001
En una certificación intervienen cuatro actores con papeles muy distintos. ISO, la Organización Internacional de Normalización, redacta la norma, pero no certifica a empresas ni acredita a nadie. Esa tarea recae en otros:
Actor
Qué hace
Qué no puede hacer
Consultora
Diagnostica, diseña e implanta el SGSI; prepara la auditoría y te acompaña en ella
Emitir el certificado
Entidad de certificación
Audita el SGSI frente a la ISO 27001 y decide si concede, mantiene o retira el certificado
Asesorarte en la implantación del sistema que certifica
ENAC
Acredita a las entidades de certificación y supervisa que sigan siendo competentes e imparciales
Certificar a empresas
ISO
Elabora y revisa la norma
Certificar o acreditar
Por qué la consultora no puede certificar
La razón es la imparcialidad. Las entidades de certificación acreditadas deben cumplir la norma ISO/IEC 17021-1, y para la seguridad de la información aplican además los requisitos específicos de la serie ISO/IEC 27006. ENAC ha recordado expresamente qué implica eso en la práctica:
- Una entidad de certificación no puede ofrecer consultoría sobre sistemas de gestión ni participar en su mantenimiento.
- No puede certificar a una organización a la que haya prestado auditoría interna en los dos años anteriores.
- Si una empresa vinculada a la certificadora ha hecho la consultoría, la certificadora no puede certificar ese sistema durante dos años.
- La certificación no puede presentarse vinculada a un servicio de consultoría.
El motivo es sencillo: nadie puede auditar con independencia lo que ha diseñado. Por eso la acreditación ENAC exige esa separación. Desconfía de cualquier oferta que incluya en un mismo paquete la implantación y el certificado, o que garantice el resultado de la auditoría. Ninguna consultora seria puede prometer que su cliente aprobará, porque la decisión no es suya.
Cómo funciona la certificación con la entidad de certificación ISO 27001
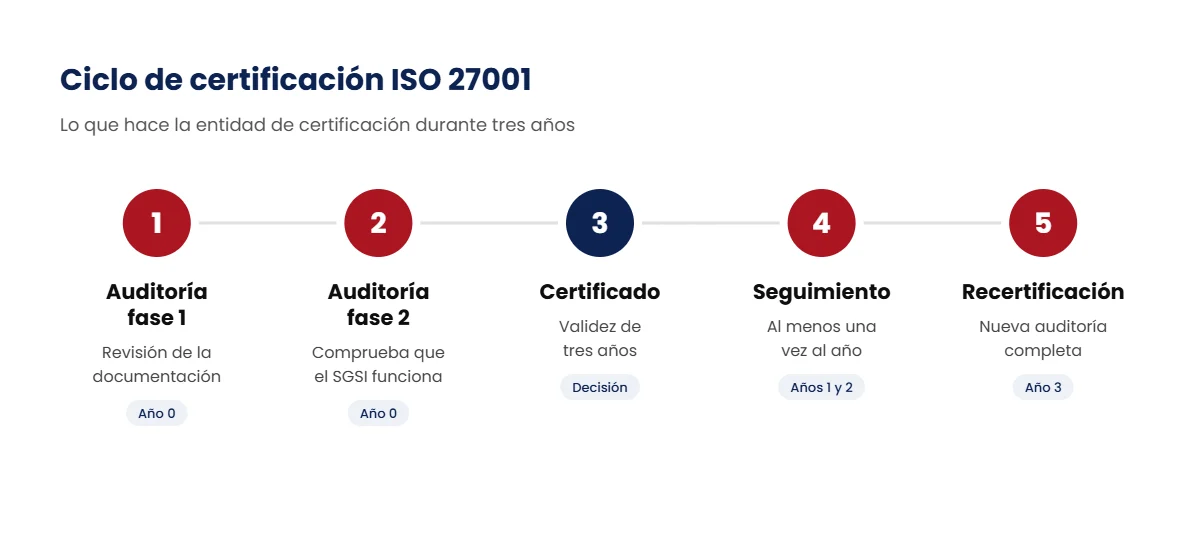
La certificación sigue un ciclo de tres años:
1
Auditoría de fase 1
La entidad de certificación ISO 27001 revisa la documentación del sistema y comprueba si está preparado para la auditoría completa.
2
Auditoría de fase 2
Evalúa en profundidad que el SGSI funciona: entrevistas, registros, controles del Anexo A y evidencias de mejora.
3
Decisión y certificado
Si no hay no conformidades mayores abiertas, la entidad emite el certificado, con una validez de tres años.
4
Auditorías de seguimiento
Al menos una vez al año la entidad comprueba que el sistema se mantiene y mejora.
5
Recertificación
Antes de que venza el certificado, una nueva auditoría completa abre otro ciclo.
Un apunte de actualidad: el periodo de transición desde la versión de 2013 terminó el 31 de octubre de 2025. Desde entonces, cualquier certificado vigente debe referirse a la ISO/IEC 27001:2022. Si un proveedor te muestra un certificado de la versión de 2013, ya no es válido.
Qué revisa el auditor de la entidad de certificación
En la fase 2, el equipo auditor de la entidad de certificación ISO 27001 no se limita a leer documentos: busca pruebas de que el sistema funciona. Estos son los puntos que casi siempre se revisan:
- Contexto y alcance: que los límites del SGSI estén definidos y justificados.
- Análisis de riesgos y plan de tratamiento: que la metodología se haya aplicado de verdad y que los riesgos tengan responsable.
- Declaración de aplicabilidad: que cada control del Anexo A esté incluido o excluido con una justificación coherente.
- Evidencias de los controles: registros de accesos, copias de seguridad probadas, formación impartida, gestión de proveedores e incidentes.
- Auditoría interna y revisión por la dirección: que se hayan hecho antes de la auditoría externa y que sus conclusiones se hayan tratado.
- Acciones correctivas: que los fallos detectados se analicen y se corrijan, no solo se anoten.
Cuando el auditor detecta un incumplimiento lo registra como no conformidad. Una no conformidad mayor —por ejemplo, que falte la auditoría interna o que un control declarado no se aplique— impide conceder el certificado hasta que se corrija. Las menores permiten certificar, pero exigen un plan de acciones correctivas que la certificadora ISO 27001 revisará después. En ambos casos la entidad fija un plazo para responder.
Cómo elegir una entidad de certificación ISO 27001
1
Acreditación ENAC para ISO 27001
Es el primer filtro para cualquier entidad de certificación ISO 27001. No basta con que la entidad esté acreditada «para algo»: comprueba que su alcance incluye los sistemas de gestión de la seguridad de la información.
2
Experiencia en tu sector
Un auditor que conoce tu actividad entiende mejor tus riesgos y hace preguntas más útiles.
3
Coste del ciclo completo
Compara el precio de los tres años, con las auditorías de seguimiento y la recertificación, no solo el de la auditoría inicial.
4
Auditorías combinadas
Si tienes o quieres otras normas, como ISO 9001, ISO 27701 o ISO 42001, pregunta si pueden auditarse a la vez para ahorrar días de auditoría.
5
Plazos y disponibilidad
Una buena entidad de certificación ISO 27001 con la agenda llena puede retrasar meses tu certificado si lo necesitas para una licitación.
6
Reconocimiento ante tus clientes
Algunos clientes o pliegos exigen expresamente certificación acreditada; pregúntales antes de contratar.
Cómo verificar que un certificado ISO 27001 es válido
Tanto si eres tú quien se certifica como si evalúas a un proveedor, estas comprobaciones llevan pocos minutos:
- Marca de acreditación. Un certificado acreditado en España lleva la marca de ENAC junto a la de la entidad.
- Buscador de acreditados de ENAC. Comprueba que la entidad figura como acreditada y que su alcance cubre la ISO 27001.
- Versión y fecha. El certificado debe citar la ISO/IEC 27001:2022 y estar dentro de su periodo de validez.
- Alcance. Lee qué actividades y centros cubre: un certificado puede abarcar solo una parte de la empresa.
- Confirmación directa. En caso de duda, la propia entidad de certificación puede confirmar si el certificado está en vigor.
Un certificado emitido por una certificadora ISO 27001 no acreditada no es necesariamente falso, pero carece del respaldo de una supervisión independiente y muchos clientes no lo aceptan.
El papel de la consultora durante la certificación
Aunque no certifica, la consultora sigue siendo clave hasta el final. Prepara a la organización para la auditoría, revisa que las evidencias estén completas, te acompaña durante las entrevistas sin intervenir en la decisión y ayuda a cerrar las no conformidades que detecte la entidad de certificación ISO 27001.
Después, el sistema hay que mantenerlo vivo para superar las auditorías de seguimiento. En Gesdata incluimos ese mantenimiento del SGSI y coordinamos con tu proveedor de TI las medidas técnicas, que no instalamos nosotros.
Cinco errores frecuentes al elegir certificadora
1
Contratar consultoría y certificación juntas
Además de ser incompatible con la acreditación, resta valor al certificado ante tus clientes.
2
No comprobar la acreditación
Un certificado sin acreditación ENAC puede no servir en una licitación o ante un cliente exigente.
3
Elegir solo por el precio de la primera auditoría
El coste real son tres años de ciclo, con seguimientos y recertificación.
4
Presentarse a la auditoría sin auditoría interna ni revisión por la dirección
Son requisitos de la norma y su ausencia es una no conformidad segura.
5
Pensar que el certificado es el final
Sin mantenimiento, las auditorías de seguimiento acaban en no conformidades y, en último término, en la retirada del certificado.
Preguntas frecuentes sobre la entidad de certificación ISO 27001
¿ENAC certifica la ISO 27001?
No. ENAC acredita a las entidades de certificación. Es la entidad de certificación ISO 27001 la que audita a tu empresa y emite el certificado.
¿Puede mi consultora certificarme?
No. Las reglas de imparcialidad de la ISO/IEC 17021-1 impiden que quien implanta el sistema lo certifique. Tampoco una empresa vinculada a ella.
¿Cuánto dura un certificado ISO 27001?
Tres años, con auditorías de seguimiento al menos anuales. Antes de que caduque se realiza una auditoría de recertificación.
¿Sigue valiendo un certificado ISO 27001:2013?
No. La transición a la versión de 2022 terminó el 31 de octubre de 2025, y desde entonces los certificados de 2013 han caducado o se han retirado.
¿Cómo sé si una certificadora ISO 27001 está acreditada?
Consulta el buscador de acreditados de ENAC y comprueba que la acreditación ENAC de esa entidad está vigente y que su alcance incluye los sistemas de gestión de la seguridad de la información.
¿Qué pasa si la auditoría detecta no conformidades?
Depende de su gravedad. Con no conformidades menores la entidad de certificación ISO 27001 puede conceder el certificado si presentas un plan de acciones correctivas; con una mayor abierta, no lo concede hasta que demuestres que se ha corregido.
¿Se puede cambiar de entidad de certificación?
Sí. Un certificado vigente emitido con acreditación puede transferirse a otra entidad acreditada, que revisa el expediente y el estado del sistema antes de asumirlo, sin necesidad de empezar el ciclo desde cero. Es una opción habitual cuando cambian los precios o la disponibilidad.
¿Es obligatorio certificarse en ISO 27001?
No. La ISO 27001 es una norma voluntaria y ninguna ley obliga, con carácter general, a certificarse. Lo que sí ocurre cada vez más es que la piden los clientes, los contratos o los pliegos de una licitación. En el sector público, lo obligatorio es el Esquema Nacional de Seguridad, que tiene su propia certificación de conformidad y comparte buena parte de los controles con la ISO 27001. Si te la exigen, pregunta siempre si debe emitirla una entidad de certificación ISO 27001 con acreditación ENAC: en la mayoría de los casos, sí.
¿Quién elige la entidad de certificación?
La propia empresa. La consultora puede orientarte sobre los criterios, pero no debe seleccionarla ni gestionarla por ti: eso también vulneraría la independencia entre consultoría y certificación.
Llegar a la auditoría con el sistema preparado
En Gesdata Consulting no certificamos: preparamos tu sistema para que la entidad de certificación lo audite con garantías. Nuestra consultoría ISO 27001 cubre el diagnóstico, la implantación, la auditoría interna y el acompañamiento durante la certificación, y si quieres conocer el proceso completo lo explicamos en la guía de ISO 27001 en la pyme.
Solicita un diagnóstico sin compromiso