La auditoría RGPD es la revisión ordenada de cómo una organización trata los datos personales, para comprobar si cumple el Reglamento (UE) 2016/679 y la Ley Orgánica 3/2018 (LOPDGDD) y si las medidas que aplica funcionan de verdad. No se limita a los documentos: contrasta lo que dicen los papeles con lo que ocurre en el día a día.
Esta guía explica si es obligatoria, qué áreas revisa, cuándo conviene hacerla y cómo se desarrolla en cinco fases.
¿Es obligatoria la auditoría RGPD?
El antiguo reglamento de desarrollo de la LOPD (Real Decreto 1720/2007) preveía una auditoría al menos cada dos años para los niveles de seguridad medio y alto. El RGPD sustituyó ese modelo por un enfoque basado en el riesgo: ya no hay un plazo fijado, pero las obligaciones de comprobación son más amplias.
- Artículo 5.2 (responsabilidad proactiva): el responsable debe cumplir los principios y ser capaz de demostrarlo.
- Artículo 24.1: las medidas técnicas y organizativas se revisan y actualizan cuando sea necesario.
- Artículo 32.1.d: exige un proceso de verificación, evaluación y valoración regulares de la eficacia de las medidas de seguridad.
- Artículo 39.1.b: el delegado de protección de datos supervisa el cumplimiento, incluidas las auditorías correspondientes.
- Artículo 28.3.h: el encargado del tratamiento debe permitir y contribuir a las auditorías que realice el responsable.
En la práctica, una organización que no revisa periódicamente su cumplimiento difícilmente puede acreditar esas obligaciones. Por eso la auditoría de protección de datos se considera el mecanismo habitual para cumplirlas, aunque el Reglamento deje a cada responsable decidir el método y la frecuencia.
Qué revisa una auditoría RGPD
El alcance se adapta a la actividad de cada organización, pero una auditoría completa suele cubrir estas áreas.
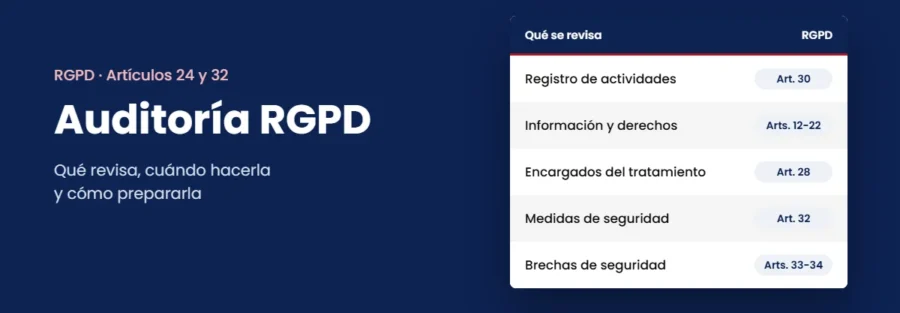
- Registro de actividades de tratamiento (artículo 30): si existe, si está completo y si refleja los tratamientos reales. Puede ampliarse en la guía para confeccionar el registro de actividades.
- Bases de legitimación (artículos 6 y 9): que cada tratamiento tenga una base válida y, si es el consentimiento, que pueda probarse.
- Información a los interesados (artículos 13 y 14): cláusulas de formularios, contratos, web, videovigilancia y selección de personal.
- Derechos de las personas (artículos 15 a 22): procedimiento, plazos de respuesta y registro de solicitudes atendidas.
- Encargados del tratamiento (artículo 28): contratos firmados con proveedores y garantías que ofrecen.
- Análisis de riesgos y medidas de seguridad (artículo 32): control de accesos, copias de seguridad, cifrado, gestión de soportes y teletrabajo.
- Brechas de seguridad (artículos 33 y 34): si hay procedimiento, registro de incidentes y capacidad de notificar en 72 horas cuando proceda.
- Evaluaciones de impacto (artículo 35) y delegado de protección de datos (artículos 37 a 39), cuando sean exigibles.
- Transferencias internacionales, plazos de conservación y formación del personal que trata datos.
Cuándo conviene hacer una auditoría de protección de datos
A falta de plazo legal, la frecuencia se decide según el riesgo. Como referencia, muchas organizaciones la realizan cada uno o dos años y la adelantan cuando se da alguna de estas situaciones.
- Cambios relevantes: nuevos sistemas, proveedores en la nube, aplicaciones, cámaras o herramientas de inteligencia artificial.
- Nuevos tratamientos o nuevas finalidades con los datos que ya se tenían.
- Una brecha de seguridad o una reclamación de un interesado.
- Un requerimiento de la Agencia Española de Protección de Datos o una exigencia de un cliente que actúa como responsable.
- Fusiones, cambios de sede o crecimiento rápido de la plantilla.
- Tratamientos de categorías especiales de datos o a gran escala, que justifican una revisión más frecuente.
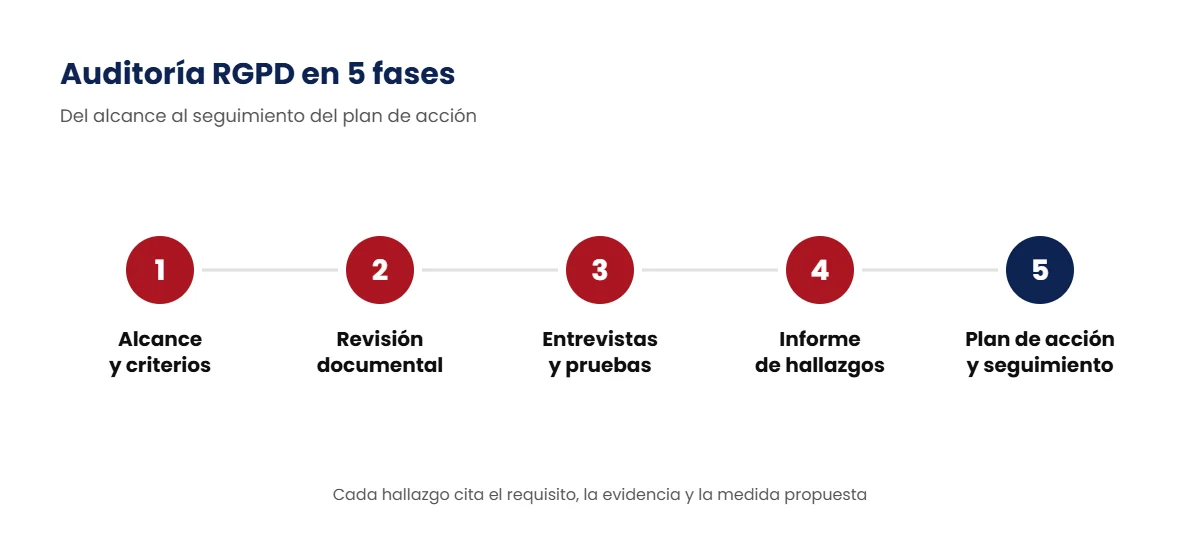
Cómo se hace una auditoría RGPD en 5 fases
El método es similar al de cualquier auditoría de cumplimiento, con la particularidad de que hay que comprobar tanto documentos jurídicos como medidas técnicas.
- Alcance y criterios. Se decide qué áreas, sedes y tratamientos se revisan y contra qué normas: RGPD, LOPDGDD, guías de la AEPD y políticas internas.
- Revisión documental. Registro de actividades, cláusulas informativas, contratos de encargo, análisis de riesgos, políticas y procedimientos.
- Entrevistas y pruebas. Se habla con las áreas que tratan datos (personal, comercial, sistemas, atención al cliente) y se muestrean evidencias: una solicitud de derechos, un alta de usuario, una copia de seguridad restaurada.
- Informe de hallazgos. Cada hallazgo indica el requisito, la evidencia observada, el riesgo que supone y la medida propuesta, ordenados por prioridad.
- Plan de acción y seguimiento. La dirección aprueba las medidas, asigna responsables y plazos, y se comprueba después que se han aplicado.
Auditoría RGPD, evaluación de impacto y auditoría ISO 27001: no son lo mismo
Son tres ejercicios que se confunden con frecuencia y que responden a preguntas distintas.
- Auditoría RGPD: mira hacia atrás y comprueba si la organización, en su conjunto, cumple la normativa de protección de datos.
- Evaluación de impacto (EIPD): mira hacia delante y analiza, antes de iniciarlo, un tratamiento concreto que puede entrañar un alto riesgo (artículo 35). Se explica en el servicio de evaluación de impacto de protección de datos.
- Auditoría interna ISO 27001: revisa el sistema de gestión de la seguridad de toda la información, no solo de los datos personales, frente a una norma voluntaria. Sus evidencias de seguridad pueden aprovecharse en la auditoría RGPD, pero no la sustituyen.
Errores frecuentes en una auditoría RGPD
- Revisar solo la documentación. Tener las cláusulas y el registro no prueba que los procedimientos se apliquen.
- Dejar fuera a los proveedores. Gestorías, informáticos, alojamiento web o plataformas en la nube suelen tratar datos sin contrato de encargo actualizado.
- Olvidar la web. Formularios, cookies y política de privacidad son lo primero que ve un interesado y lo primero que se reclama.
- No comprobar las medidas técnicas. Una política de copias de seguridad sin una prueba de restauración es solo una declaración.
- Informe sin prioridades. Si todo aparece al mismo nivel, lo urgente no se atiende.
- Sin seguimiento. El valor de la auditoría está en comprobar, meses después, que las medidas se han implantado.
Preguntas frecuentes sobre la auditoría RGPD
¿Cada cuánto hay que hacer una auditoría RGPD?
El Reglamento no fija un plazo: pide que la verificación sea regular. La frecuencia se decide según el riesgo de los tratamientos; una revisión cada uno o dos años es una referencia habitual, que se adelanta si hay cambios relevantes o incidentes.
¿Quién puede realizarla?
Puede hacerla personal interno con conocimientos suficientes o un auditor externo. Lo importante es que quien revisa tenga independencia respecto de lo revisado. El delegado de protección de datos, cuando existe, supervisa el cumplimiento y debe conocer los resultados.
¿Es lo mismo que la adaptación al RGPD?
No. La adaptación consiste en implantar por primera vez las obligaciones: registro, cláusulas, contratos y medidas. La auditoría comprueba después si lo implantado sigue vigente y se cumple. Un resumen de esas obligaciones está en la guía sobre el Reglamento Europeo de Protección de Datos.
¿Evita una sanción haber hecho una auditoría?
No la evita por sí misma. El artículo 83.2 del RGPD indica que, al decidir sobre una multa, se tiene en cuenta el grado de responsabilidad del responsable según las medidas técnicas y organizativas que haya aplicado. Una auditoría documentada y su plan de acción ayudan a acreditar esa diligencia.
¿También deben auditarse las pymes y los autónomos?
Las obligaciones de verificar y demostrar el cumplimiento se aplican a cualquier responsable, con independencia del tamaño. Lo que cambia es la profundidad: en una organización pequeña con tratamientos de bajo riesgo, la revisión puede ser sencilla y breve.
Preparar la auditoría RGPD con apoyo externo
Gesdata Consulting realiza auditorías de cumplimiento y controles periódicos dentro de su servicio de protección de datos en Valencia, y actúa como delegado de protección de datos externo cuando la organización lo necesita.
Solicitar una auditoría RGPD