Elegir entre un CISO interno o externo es una de las primeras decisiones de gobierno que toma una empresa cuando la seguridad de la información deja de ser un asunto solo técnico. Suele ocurrir cuando un cliente pide la certificación ISO 27001, cuando la empresa empieza a trabajar con el sector público y le aplica el Esquema Nacional de Seguridad (ENS), o cuando la dirección descubre que NIS2 o DORA la hacen responsable de la ciberseguridad.
En esta guía comparamos los dos modelos con seis criterios prácticos, revisamos qué dicen las normas sobre quién puede ejercer la función y explicamos cuándo conviene un modelo híbrido. Si ya tienes claro que necesitas apoyo externo, puedes ver directamente nuestro servicio de CISO externo.
CISO interno, CISO externo, vCISO y CISO as a Service: de qué hablamos
El CISO (Chief Information Security Officer) es quien dirige la seguridad de la información: propone la estrategia, coordina los controles, gestiona los riesgos y rinde cuentas ante la dirección.
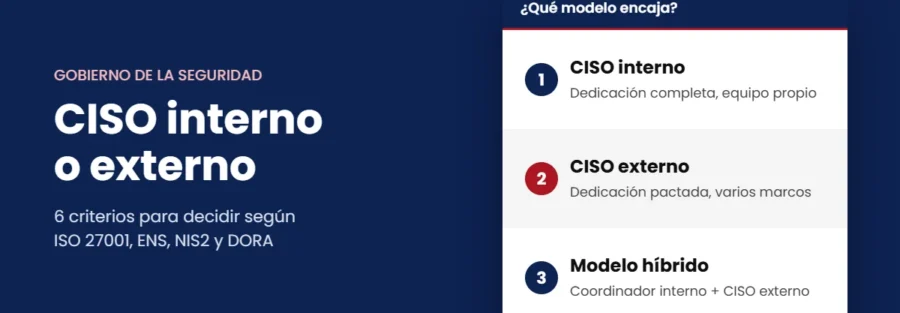
- CISO interno: forma parte de la plantilla, normalmente con dedicación completa.
- CISO externo: un profesional o una consultora ejerce la función con una dedicación pactada y un plan de trabajo periódico.
- vCISO y CISO as a Service: son otros nombres del CISO externo. «vCISO» (CISO virtual) es el término habitual en inglés y «CISO as a Service» destaca que se contrata como un servicio continuo.
La función es la misma en todos los casos. Lo que cambia es la dedicación, la relación contractual, el coste y la forma de integrarse en la organización. Explicamos las tareas concretas en nuestro artículo sobre las funciones del CISO externo.
Qué dicen las normas: ¿hay que tener un CISO interno?
Ninguno de los marcos que más pesan en España obliga a contratar un CISO interno. Lo que sí exigen es que las responsabilidades de seguridad estén asignadas, que la dirección las respalde y que haya independencia suficiente.
Marco
Qué exige
Qué implica para la decisión
ISO/IEC 27001:2022
Roles, responsabilidades y autoridades asignados y comunicados (cláusula 5.3). Los procesos externos relevantes para el SGSI deben estar controlados (cláusula 8.1)
Un CISO externo es válido si el mandato, las responsabilidades y el control del servicio están documentados
ENS (RD 311/2022)
Responsabilidades diferenciadas (artículo 11). El responsable de la seguridad debe ser distinto del responsable del sistema, sin dependencia jerárquica entre ambos (artículo 13)
La designación corresponde a la organización y debe constar en su política de seguridad. Un apoyo externo refuerza la independencia respecto a TI
NIS2 (Directiva (UE) 2022/2555)
Los órganos de dirección aprueban y supervisan las medidas de gestión de riesgos y pueden ser considerados responsables (artículo 20)
La responsabilidad no se externaliza. El CISO, interno o externo, prepara la información con la que decide la dirección
DORA (Reglamento (UE) 2022/2554)
El órgano de dirección es responsable del marco de gestión del riesgo TIC (artículo 5). Salvo las microempresas, las entidades asignan su gestión y supervisión a una función de control con independencia suficiente (artículo 6.4)
En el sector financiero conviene analizar con detalle cómo encaja un apoyo externo en esa función de control
En España, la ley que transpone NIS2 sigue en tramitación. Te lo resumimos en nuestro artículo sobre el anteproyecto de ley de ciberseguridad y NIS2.
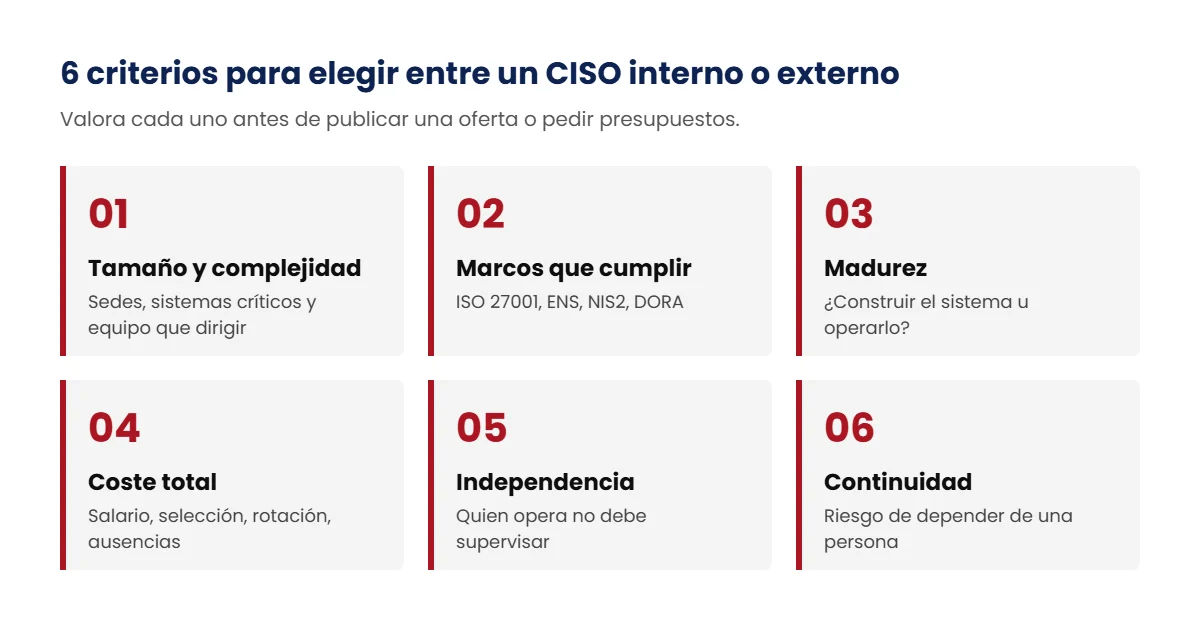
6 criterios para elegir entre un CISO interno o externo
1
Tamaño y complejidad
Una organización con muchas sedes, sistemas propios críticos y un equipo de seguridad que dirigir a diario suele necesitar un CISO interno. Una pyme con un proveedor de TI y pocos sistemas críticos no llena una jornada completa de dirección de seguridad.
2
Marcos que debes cumplir
Si tienes que mantener a la vez ISO 27001, el ENS, NIS2 o DORA, necesitas experiencia en varios marcos. Un CISO externo con práctica en todos ellos suele aportar más que un perfil interno especializado en uno solo.
3
Madurez de la seguridad
Cuando todo está por construir (políticas, riesgos, Declaración de Aplicabilidad, indicadores), la experiencia previa acelera el proyecto. Cuando el sistema ya funciona y hay que operarlo cada día, gana peso la presencia continua.
4
Coste total
El salario es solo una parte. Hay que sumar la selección, la formación, las herramientas, la sustitución en vacaciones o bajas y el riesgo de rotación. En un CISO externo el coste depende de la dedicación, el alcance y los entregables pactados.
5
Independencia
Si el CISO interno depende de la dirección de TI, la supervisión pierde fuerza: quien opera los sistemas no debería ser quien los supervisa. Un CISO externo aporta una mirada independiente con más facilidad.
6
Continuidad y dependencia de una persona
Un único CISO interno concentra el conocimiento en una persona. Un servicio externo bien documentado reduce ese riesgo, pero exige que el conocimiento quede en la empresa, no solo en el proveedor.
Preguntas que conviene responder antes de decidir
Antes de publicar una oferta de empleo o de pedir presupuestos, la dirección debería poder responder a estas preguntas:
- ¿Qué marcos tenemos que cumplir hoy y cuáles en los próximos dos años (clientes, licitaciones, NIS2, DORA)?
- ¿Cuántas horas de dirección de seguridad necesitamos de verdad cada mes, más allá de la operación de TI?
- ¿Quién ejecuta hoy los controles técnicos y quién debería supervisarlos?
- ¿Tenemos un análisis de riesgos actualizado y una Declaración de Aplicabilidad, o hay que construirlos?
- ¿Qué pasaría con la seguridad si la persona que hoy la lleva dejara la empresa mañana?
- ¿Quién informará a la dirección y con qué periodicidad?
Si las respuestas apuntan a pocas horas mensuales, mucho trabajo de construcción inicial y necesidad de independencia, el CISO externo suele ser la opción más eficaz. Si apuntan a dedicación diaria, un equipo que dirigir y operación continua, conviene un CISO interno, con o sin apoyo externo.
CISO interno o externo: qué cuesta cada modelo
El CISO interno. Según datos de LHH Executive Search publicados por CIO España en 2025, el salario fijo de un CISO en las grandes empresas españolas se sitúa entre 120.000 y 130.000 euros anuales, con un variable de hasta el 40 %. A esa cifra hay que añadir:
- Las cotizaciones a cargo de la empresa.
- La selección y el periodo hasta que el perfil es plenamente productivo.
- La formación y las certificaciones.
- Las herramientas de gestión.
- El coste de cubrir ausencias y una posible rotación.
En una pyme el salario puede ser menor, pero el perfil sigue siendo escaso y caro de retener.
El CISO externo. El coste depende de cuatro variables:
- Dedicación mensual (horas o jornadas).
- Número de marcos que hay que gobernar.
- Entregables pactados: informes a la dirección, mantenimiento de riesgos, preparación de auditorías.
- Presencia necesaria en comités o en las instalaciones.
Se paga la dedicación que se necesita y se puede ajustar cuando cambian las obligaciones.
La pregunta útil no es solo cuánto cuesta cada modelo, sino cuánto riesgo reduce cada euro y en qué plazo.
CISO interno, CISO externo o modelo híbrido: cuándo encaja cada uno
Situación de la empresa
Modelo que suele encajar
Pyme que prepara su primera certificación ISO 27001 o la adecuación al ENS
CISO externo
Empresa que presta servicios al sector público y necesita mantener el ENS con pocos recursos internos
CISO externo, con un coordinador interno de seguridad
Entidad incluida en NIS2 con equipo de TI propio, pero sin dirección de seguridad
Modelo híbrido
Grupo con varias sociedades, equipo de seguridad propio y operación 24x7
CISO interno, con apoyo externo especializado si hace falta
Entidad financiera sujeta a DORA
CISO interno o función de control interna, con apoyo externo según el análisis de independencia
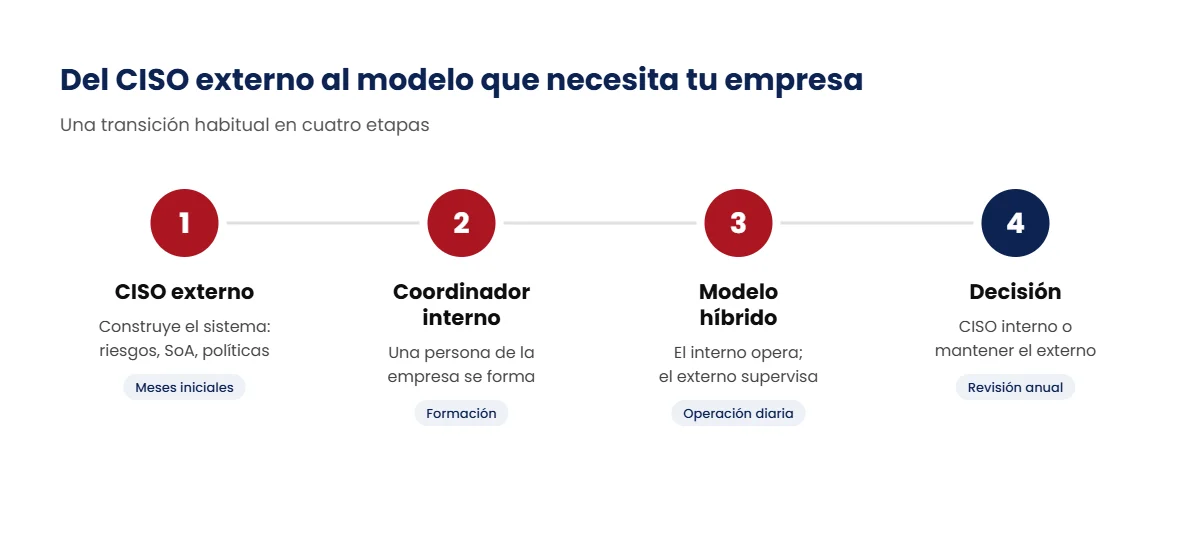
El modelo híbrido combina un coordinador de seguridad interno, que conoce la empresa y está cada día, con un CISO externo que aporta método, experiencia en varios marcos y supervisión independiente. Es una buena opción para empresas medianas y también como transición:
- Se empieza con un CISO externo que construye el sistema.
- Se forma a una persona interna como coordinadora.
- Esa persona asume la operación diaria.
- Se decide si se incorpora un CISO interno o se mantiene el apoyo externo.
Señales de que conviene cambiar de modelo
- Del interno al externo: el CISO interno dedica la mayor parte de su tiempo a tareas de TI, nadie revisa su trabajo con independencia o la empresa ha perdido el perfil y no encuentra sustituto.
- Del externo al interno: la dedicación pactada se queda corta cada mes, hay un equipo de seguridad que dirigir a diario o la empresa ha crecido y opera servicios críticos de forma continua.
- Hacia el híbrido: el CISO externo funciona, pero las tareas del día a día se acumulan y falta alguien dentro de la empresa que las ejecute.
Tres ejemplos para decidir entre un CISO interno o externo
Los siguientes casos son ilustrativos, no clientes reales, pero reflejan situaciones habituales:
- Empresa de software de 40 personas que vende a grandes clientes. Sus clientes le piden ISO 27001 y cuestionarios de seguridad cada trimestre. No tiene equipo de seguridad y su proveedor de TI gestiona la infraestructura. Le encaja un CISO externo que lidere la implantación, responda a los cuestionarios y reporte a la dirección, con una dedicación de pocas jornadas al mes.
- Empresa de servicios de 150 personas que trabaja con ayuntamientos. Tiene que mantener la conformidad con el ENS y una persona de TI dedica parte de su tiempo a la seguridad. Le encaja un modelo híbrido: esa persona actúa como coordinadora interna y un CISO externo supervisa, mantiene los riesgos y prepara las auditorías, cuidando la separación entre el responsable de la seguridad y el responsable del sistema.
- Grupo industrial de 900 personas incluido en NIS2. Tiene varias plantas, sistemas industriales críticos y un equipo de TI amplio. Le encaja un CISO interno con equipo propio, apoyado por especialistas externos para auditorías, pruebas técnicas o la revisión independiente del sistema.
Errores frecuentes al elegir el modelo
- Decidir solo por el coste del salario. Sin contar la selección, la rotación y la sustitución, el CISO interno parece más barato de lo que es. Sin definir alcance ni entregables, el externo parece más caro de lo que es.
- Contratar a un técnico y llamarlo CISO. Un buen administrador de sistemas no es necesariamente quien debe dirigir la seguridad ni informar a la dirección sobre riesgos.
- Externalizar sin mandato. Un CISO externo sin autoridad ni acceso a la dirección se convierte en una consultoría reactiva.
- Olvidar la independencia. Poner la seguridad bajo la misma persona que opera los sistemas debilita la supervisión que piden ISO 27001 y el ENS.
Cómo contratar bien un CISO externo
Si la decisión es externalizar, el contrato marca la diferencia entre un servicio útil y unas horas de consultoría sin rumbo:
- Mandato por escrito: qué decide, qué propone y a quién reporta. Debe encajar con los roles de la política de seguridad.
- Dedicación y calendario: horas o jornadas al mes, comités en los que participa y plazos de respuesta ante incidentes.
- Entregables:
- informe periódico a la dirección;
- mapa de riesgos actualizado;
- Declaración de Aplicabilidad;
- indicadores y plan anual.
- Acceso real a la dirección: sin interlocución directa con quien decide, el CISO no puede priorizar.
- Confidencialidad y protección de datos: acuerdo de confidencialidad y, si accede a datos personales, contrato de encargado del tratamiento (artículo 28 del RGPD).
- Conocimiento que se queda en la empresa: la documentación, los registros y las herramientas deben pertenecer a la organización.
Si estás implantando ISO 27001, te puede servir nuestra guía de ISO 27001 en la pyme. Si trabajas con el sector público, consulta nuestra consultoría ENS en Valencia.
Preguntas frecuentes sobre el CISO interno o externo
¿Un vCISO es lo mismo que un CISO externo?
Sí. vCISO (CISO virtual) y CISO as a Service son nombres distintos para la misma función: la dirección de la seguridad de la información prestada desde fuera de la plantilla, con una dedicación pactada.
¿Puede una pyme funcionar sin CISO?
Puede funcionar sin el cargo, pero no sin la función. Si trabaja con ISO 27001, el ENS o NIS2, alguien tiene que gestionar los riesgos, coordinar los controles e informar a la dirección. En muchas pymes esa función la cubre un CISO externo con una dedicación parcial.
¿El CISO externo puede ser el responsable de la seguridad en el ENS?
La designación corresponde a la organización y debe constar en su política de seguridad, respetando la separación entre el responsable de la seguridad y el responsable del sistema. Un CISO externo puede dar soporte a ese rol o ejercer funciones delegadas, pero conviene analizar cada caso y documentarlo bien.
¿NIS2 obliga a contratar un CISO interno?
No. NIS2 exige que los órganos de dirección aprueben y supervisen las medidas de ciberseguridad, que se formen y que respondan por ellas. No impone que la dirección técnica de la seguridad sea un empleado.
¿Se puede empezar con un CISO externo y pasar después a un CISO interno?
Sí, y es una transición habitual. El CISO externo construye el sistema, documenta el conocimiento y puede ayudar a definir el perfil y a seleccionar al futuro CISO interno.
¿Qué perfil debe tener un CISO externo?
Experiencia demostrable en gobierno de la seguridad y en los marcos que aplica la empresa (ISO 27001, ENS, NIS2 o DORA), capacidad para explicar los riesgos a la dirección y conocimiento de protección de datos. Pide referencias de proyectos similares y comprueba las certificaciones profesionales que declare.
¿Cuánto tiempo dedica un CISO externo?
Depende del tamaño de la empresa, de los marcos que aplique y de su madurez. Se pacta una dedicación periódica con un plan de trabajo, objetivos e indicadores, y se revisa cuando cambian las obligaciones.
¿Necesitas dirección de seguridad sin un directivo a tiempo completo?
En Gesdata Consulting ofrecemos un CISO externo para pymes y empresas medianas: gobierno de la seguridad, gestión de riesgos, coordinación de ISO 27001, ENS y NIS2 e informes periódicos a la dirección. Te ayudamos a decidir el modelo que encaja con tu organización.
Solicitar una valoración de mi caso