ISO 42001 es la primera norma internacional certificable que define cómo gobernar la inteligencia artificial dentro de una organización: quién responde de cada sistema, qué riesgos se evalúan antes de ponerlo en producción y qué evidencias hay que conservar.
No es un manual técnico sobre modelos ni algoritmos. Es un sistema de gestión, con la misma lógica con la que la ISO 27001 ordena la seguridad de la información: política, responsables, análisis de riesgos, controles, auditoría y mejora continua.
Qué es la ISO 42001 y qué problema resuelve
La norma ISO/IEC 42001 se publicó en diciembre de 2023 y fija los requisitos de un sistema de gestión de inteligencia artificial. El objetivo es que el uso de IA deje de depender del criterio de cada equipo y pase a estar gobernado: con una política aprobada por la dirección, responsables identificados, criterios de aceptación de riesgos y registros que permitan reconstruir por qué se tomó cada decisión.
El problema que resuelve resulta muy reconocible. En la mayoría de las empresas la IA ha entrado por abajo y de forma desordenada: un departamento contrata un asistente conversacional, otro incorpora un módulo de puntuación automática dentro de una herramienta que ya usaba, recursos humanos prueba un filtro de currículums. Nadie tiene la lista completa, nadie ha valorado el impacto sobre las personas afectadas y, cuando un cliente grande pregunta por el gobierno de la IA en su cuestionario de proveedores, no hay nada que enseñar.
La ISO 42001 da una respuesta ordenada a esa situación y, a diferencia de los códigos de buenas prácticas y de las guías sectoriales, es auditable y certificable por una entidad acreditada.
A quién le interesa la certificación ISO 42001
No todas las organizaciones necesitan la misma profundidad. En la práctica, la certificación ISO 42001 aporta valor sobre todo a cuatro perfiles:
- Quien desarrolla o comercializa productos con IA. El certificado se está convirtiendo en requisito de entrada en procesos de compra y en cuestionarios de seguridad de clientes corporativos.
- Quien incorpora IA en procesos sensibles: selección de personal, concesión de crédito, atención sanitaria, valoración de riesgos o cualquier decisión que afecte a los derechos de las personas.
- Quien presta servicios a la Administración pública o concurre a licitaciones en las que ya se valora el gobierno de la inteligencia artificial.
- Quien ya tiene un SGSI certificado y quiere ampliar el alcance sin duplicar documentación ni auditorías.
Para una pyme que solo utiliza un asistente generativo de uso general, lo proporcionado suele ser una política de uso de IA, un inventario y unas reglas claras, no un sistema de gestión completo. Decidir hasta dónde llegar forma parte del diagnóstico inicial, y decirlo con honestidad ahorra dinero al cliente.
Qué exige la norma: estructura y anexos
La ISO 42001 sigue la estructura armonizada común a todas las normas de sistemas de gestión, así que su esqueleto resulta familiar a quien ya conoce la ISO 27001 o la ISO 9001.
Bloque
Qué pide la norma
Traducción práctica
Contexto
Entender la organización, las partes interesadas y el alcance
Qué sistemas de IA entran y en qué papel: quien los desarrolla o quien los despliega
Liderazgo
Política de IA, roles y responsabilidades
Una política aprobada y un responsable con nombre y apellidos
Planificación
Riesgos, oportunidades, objetivos y evaluación del impacto de los sistemas de IA
Análisis de riesgos y valoración del impacto sobre personas y colectivos
Apoyo
Recursos, competencia, concienciación y documentación
Formación real a quien usa la IA y a quien decide sobre ella
Operación
Control del ciclo de vida, de los datos y de los proveedores
Criterios de diseño, pruebas, puesta en producción, supervisión humana y retirada
Evaluación
Indicadores, auditoría interna y revisión por la dirección
Evidencias de que el sistema funciona, no solo de que existe
Mejora
No conformidades y acciones correctivas
Qué se hace, y quién lo hace, cuando algo falla
A esto se añaden los anexos. El anexo A recoge los controles de referencia que sirven de catálogo para tratar los riesgos, el anexo B explica cómo implantarlos, y los anexos siguientes orientan sobre los objetivos y las fuentes de riesgo propias de la inteligencia artificial y sobre su aplicación en distintos sectores.
La diferencia de fondo con un SGSI está en la planificación. La ISO 27001 protege la información de la organización; la ISO 42001 obliga además a mirar hacia fuera y evaluar qué le puede pasar a las personas afectadas por el sistema: sesgo, falta de explicabilidad, decisiones automatizadas sin revisión humana o uso de datos fuera de su finalidad.
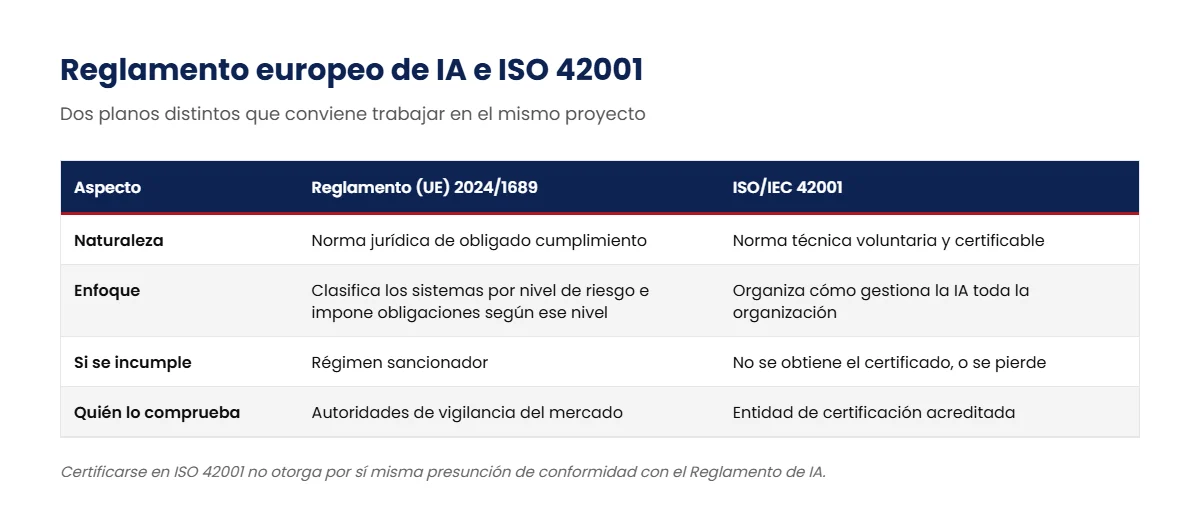
ISO 42001 y el Reglamento europeo de IA: qué cubre cada uno
Es la confusión más frecuente en las reuniones de dirección, y conviene aclararla antes de aprobar ningún presupuesto.
Aspecto
Reglamento (UE) 2024/1689
ISO 42001
Naturaleza
Norma jurídica de obligado cumplimiento
Norma técnica voluntaria
Enfoque
Clasifica los sistemas por nivel de riesgo e impone obligaciones según ese nivel
Organiza cómo gestiona la IA toda la organización
Si se incumple
Régimen sancionador
No se obtiene el certificado, o se pierde
Quién lo comprueba
Autoridades de vigilancia del mercado
Entidad de certificación acreditada
El Reglamento de IA fue modificado por el Reglamento (UE) 2026/1744, de 8 de julio de 2026, conocido como Ómnibus digital sobre IA y publicado en el Diario Oficial el 24 de julio de 2026. Ajusta, entre otras cosas, la alfabetización en IA, la evaluación de la conformidad, los espacios controlados de pruebas y el sistema de gestión de la calidad para pymes, además de revisar el calendario de varias obligaciones. Antes de fijar fechas internas conviene comprobar en el texto consolidado qué plazo aplica a cada obligación concreta, porque el calendario ya no es el que circulaba en 2024.
Lo decisivo para una decisión empresarial: implantar la ISO 42001 no otorga por sí misma presunción de conformidad con el Reglamento, porque esa presunción se asocia a las normas armonizadas publicadas a tal efecto. Lo que sí hace, y no es poco, es dejar montada la maquinaria —inventario, análisis de riesgos, documentación, supervisión y evidencias— sobre la que después se apoya el cumplimiento normativo. Por eso lo eficaz es abordar los dos planos en el mismo proyecto, no uno detrás del otro.
ISO 42001 e ISO 27001: mejor un solo sistema
Si ya existe un SGSI certificado, la ISO 42001 no debería montarse como un sistema paralelo, con su propia documentación, su propio comité y su propia auditoría. La estructura armonizada permite compartir el contexto, la política marco, la gestión documental, la formación, la auditoría interna y la revisión por la dirección, y mantener diferenciados solo el inventario de sistemas de IA, la evaluación de impacto y los controles específicos del anexo A.
Esa integración es la vía más barata y la que mejor resiste una auditoría de certificación. La desarrollamos en detalle en ISO 27001 e ISO 42001: cómo gestionarlas en un único sistema de gestión integrado.
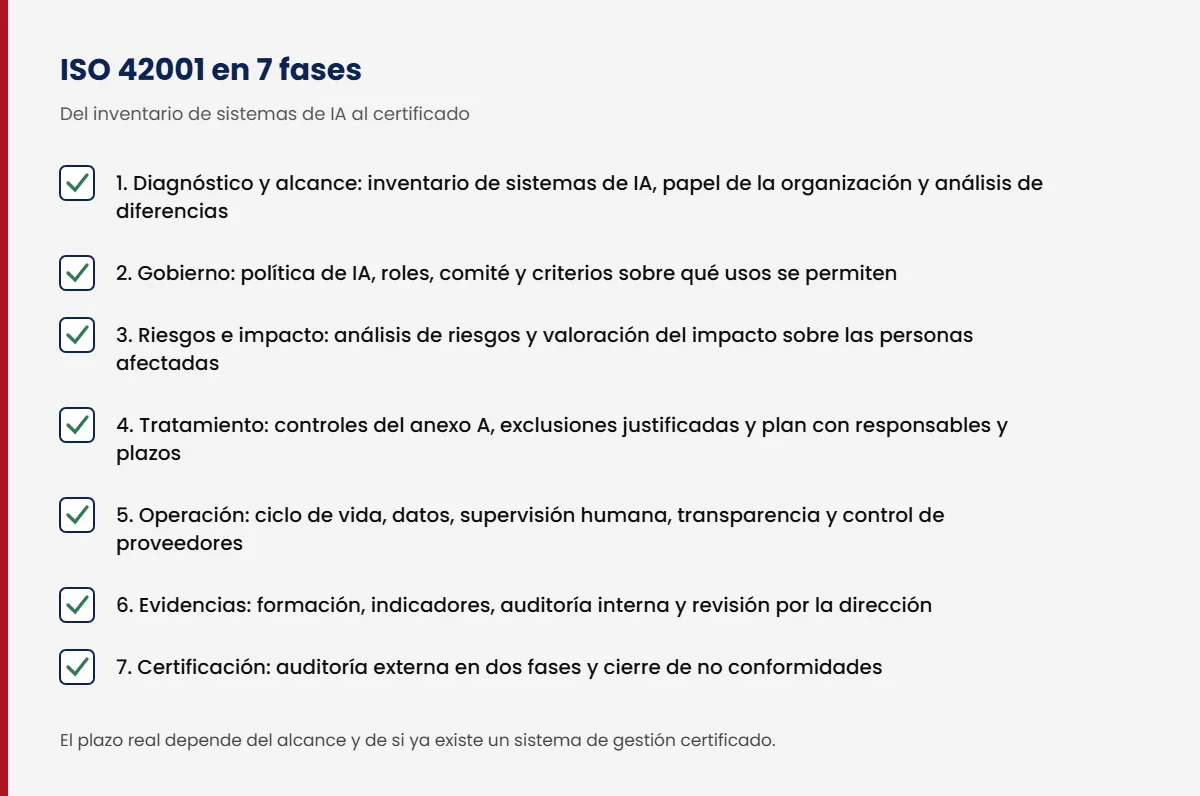
Cómo implantar la ISO 42001 en 7 fases
Fase
Qué se hace
Entregable
1. Diagnóstico y alcance
Inventario de sistemas de IA —propios, integrados en herramientas de terceros y de uso general—, papel de la organización en cada uno y análisis de diferencias
Informe de diagnóstico y alcance propuesto
2. Gobierno
Política de IA, roles, comité y criterios sobre qué usos se permiten y cuáles no
Política aprobada y matriz de responsabilidades
3. Riesgos e impacto
Análisis de riesgos del sistema de gestión y evaluación del impacto de cada sistema de IA sobre las personas afectadas
Metodología, análisis de riesgos y valoración de impacto
4. Tratamiento
Selección de controles del anexo A, justificación de las exclusiones y plan de tratamiento
Declaración de aplicabilidad y plan con responsables y plazos
5. Operación
Procedimientos de ciclo de vida, gestión de datos, supervisión humana, transparencia y control de proveedores y modelos de terceros
Cuerpo documental y registros operativos
6. Evidencias
Formación, indicadores, auditoría interna y revisión por la dirección
Informe de auditoría interna y acta de revisión
7. Certificación
Auditoría externa en dos fases y cierre de no conformidades
Certificado y plan de mantenimiento del sistema
Una organización que parte de un SGSI ya certificado recorre este camino bastante más rápido que una que empieza de cero. Pero el factor que más alarga el proyecto casi nunca es la documentación: es cerrar el inventario de sistemas de IA y conseguir que los proveedores contesten a lo que se les pregunta. Nuestro servicio de consultoría ISO 42001 acompaña las seis primeras fases, hasta dejar el sistema listo para auditar; la séptima la ejecuta una entidad de certificación acreditada, que por independencia nunca puede ser la misma que implanta.
Cinco errores que encarecen el proyecto
1
Definir un alcance demasiado amplio
Querer cubrir toda la organización desde el principio multiplica el trabajo y retrasa el certificado. Es preferible empezar por los sistemas de IA que de verdad están en producción y ampliar después.
2
Trabajar sin inventario
Sin saber qué herramientas con IA se usan realmente, incluidas las que entraron sin pasar por el departamento de TI, ni el análisis de riesgos ni la evaluación de impacto se sostienen.
3
Confundir el certificado con el cumplimiento del Reglamento
Son planos complementarios; presentar la certificación ISO 42001 como prueba de cumplimiento normativo es un error que se paga en la primera inspección o en la primera reclamación.
4
Clonar el SGSI
Copiar los procedimientos de la ISO 27001 cambiando «información» por «IA» deja fuera precisamente lo que la norma añade: el impacto sobre las personas y el control del ciclo de vida del modelo.
5
Olvidar a los proveedores
La mayor parte de la IA que usan las empresas es de terceros. Sin criterios de evaluación, cláusulas contractuales y revisión periódica, el control es solo aparente.
Protección de datos e inteligencia artificial: el punto de contacto
Casi todos los sistemas de IA tratan datos personales en algún momento, así que un proyecto de ISO 42001 se cruza inevitablemente con el RGPD: base jurídica del tratamiento, información a las personas, decisiones automatizadas, plazos de conservación y, cuando procede, evaluación de impacto de protección de datos.
Las dos valoraciones —la del impacto del sistema de IA que pide la norma y la del artículo 35 del RGPD— no son la misma, pero comparten insumos y conviene coordinarlas en lugar de hacerlas por separado. El papel del delegado de protección de datos cambia también con la IA, y lo analizamos en El delegado de protección de datos en la era de la inteligencia artificial.
Preguntas frecuentes sobre la ISO 42001
¿Es obligatoria la ISO 42001?
No. Es una norma voluntaria. Lo obligatorio es el Reglamento europeo de inteligencia artificial, que se aplica según el nivel de riesgo del sistema con independencia de que la organización esté certificada o no.
¿Cuánto se tarda en obtener la certificación ISO 42001?
Depende del alcance, del número de sistemas de IA y de si existe ya un sistema de gestión certificado. El plazo se fija en el diagnóstico inicial, una vez cerrado el inventario; comprometer una fecha antes de eso no es serio.
¿Sirve la ISO 42001 para una pyme?
Sirve cuando la IA forma parte del producto o de procesos sensibles, o cuando los clientes la exigen. Si el uso se limita a herramientas de uso general, suele bastar con una política de uso de IA y controles proporcionados.
¿Se puede certificar junto con la ISO 27001?
Sí. La estructura armonizada permite un sistema integrado y auditorías combinadas, que es la opción más eficiente para quien ya tiene un SGSI certificado.
¿Hay que evaluar cada sistema de IA por separado?
La evaluación de impacto se hace por sistema, porque el riesgo depende del uso concreto, pero la metodología, los criterios y la documentación son comunes a todos.
¿Quién debe liderar el proyecto dentro de la empresa?
La dirección tiene que asumirlo de forma explícita. En el día a día suele recaer en el responsable de seguridad de la información o de cumplimiento, con participación de las áreas de negocio que usan la IA y de asesoría jurídica.
¿Qué documentación exige la ISO 42001?
La norma no impone un formato concreto, pero sí que exista información documentada y que se mantenga actualizada. En la práctica, un sistema de gestión de IA completo reúne: la política de IA aprobada, el alcance, el inventario de sistemas, la metodología y los resultados del análisis de riesgos, la evaluación del impacto de cada sistema, la declaración de aplicabilidad con las exclusiones justificadas, los procedimientos de operación y de ciclo de vida, los registros de formación, los indicadores, el informe de auditoría interna y el acta de revisión por la dirección. Si la organización ya tiene un SGSI certificado, buena parte de ese cuerpo documental se reutiliza y solo hay que añadir lo específico de la inteligencia artificial.
¿Hay que exigir la ISO 42001 a los proveedores de IA?
Exigirla no es obligatorio, pero la norma sí obliga a controlar a los proveedores: criterios de selección, cláusulas contractuales, información suficiente sobre el sistema contratado y revisión periódica de que sigue comportándose como se esperaba. Que un proveedor esté certificado en ISO 42001 facilita mucho la evidencia y acorta los cuestionarios, pero no sustituye a la evaluación propia: la responsabilidad frente a las personas afectadas y frente a las autoridades sigue siendo de quien despliega el sistema. Este punto es el que más suele retrasar los proyectos, porque obtener respuestas técnicas de un proveedor grande lleva semanas.
Un diagnóstico antes de la norma
Si estás valorando la ISO 42001, lo primero no es la norma: es saber qué sistemas de inteligencia artificial hay en la organización y en qué papel. Nuestra consultoría ISO 42001 arranca por ese diagnóstico y lo conecta con el sistema de gestión que ya tengas, sea la consultoría ISO 27001 en Valencia o la protección de datos.
Solicita un diagnóstico sin compromiso